OpenWrt ルーター用の WireGuard VPN クライアントのセットアップ
VPN Unlimited のユーザー向け
さまざまなプラットフォームに VPN Unlimited をインストールする方法とKeepSolid ID を作成
さまざまなプラットフォームでの詳細なインストール ガイド:
- macOS 10.14 以降に VPN Unlimited をインストールする方法 (スタンドアロン バージョン)
- macOS 10.14 以降(App Store バージョン)に VPN Unlimited をインストールする方法
- iOS で VPN Unlimited をインストールして開始する方法
- Android に VPN Unlimited アプリケーションをインストールする方法
- Windows XP SP3 に VPN Unlimited アプリケーションをインストールする方法
- Windows 7 に VPN Unlimited アプリケーションをインストールする方法
- Windows 8/8.1 で VPN Unlimited アプリケーションを設定する方法
- Windows 10 に VPN Unlimited アプリをインストールして使い始める方法
- Linux に VPN Unlimited をインストールする方法
新しい KeepSolid ID を作成する方法
<オル>初めて VPN サーバーに接続すると、VPN 構成の追加と VPN プロファイルのダウンロードを許可するように求められます。 詳細については、さまざまなプラットフォームに VPN Unlimited をインストールする方法について、上記のマニュアルを参照してください。
WireGuard® は、完全なプライバシーとセキュリティを提供する新しいオープンソース VPN プロトコルです。 WireGuard プロトコルの詳細については、詳細な記事WireGuard プロトコルとはをご覧ください。
詳細な手順では、19.07 を使用して OpenWrt ルーターで WireGuard VPN クライアントを設定する方法を学びます。そして2月21日。ファームウェア。 TP-Link TL-WR841Nルーターを例として取り上げました。
注: ルーターに WireGuard VPN クライアントをセットアップするには、最新の OpenWrt ファームウェアをインストールする必要があります。
重要! 生成された設定を使用してデバイスを構成する場合は、自己責任で自分で行う必要があることに注意してください。
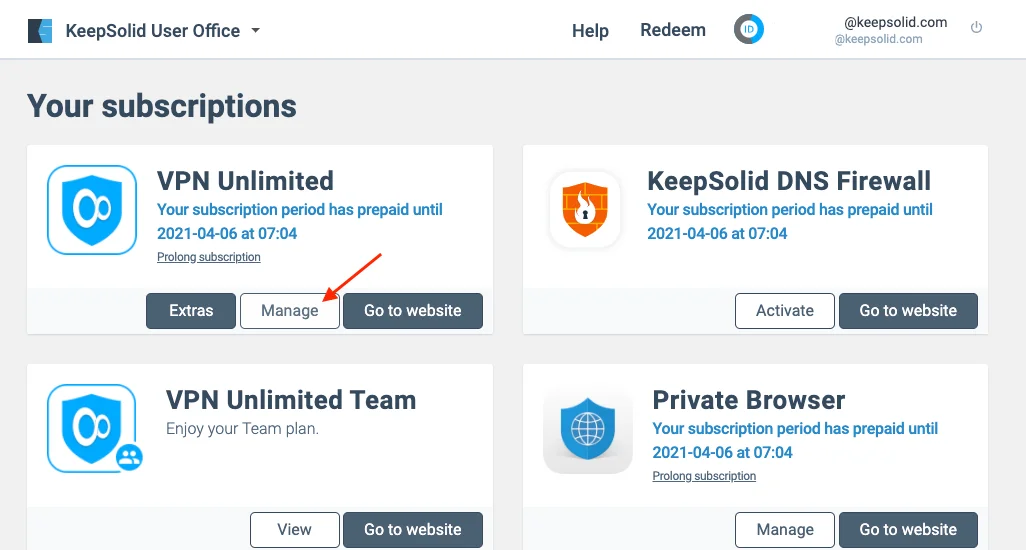
2.リストからデバイスを選択するか、新しいデバイスを作成します。次に、サーバーの適切な場所を選択し、ドロップダウン メニューからWireGuard プロトコルを選択します。
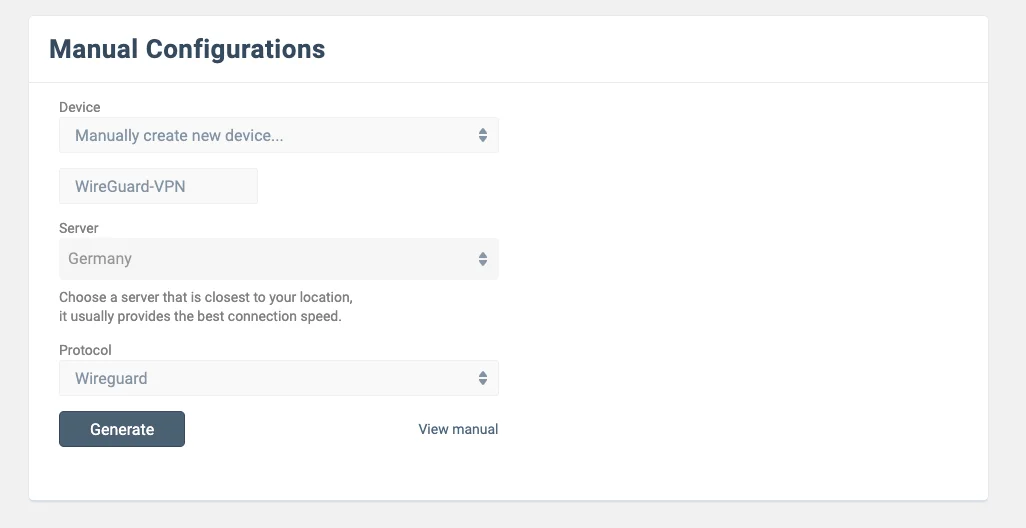
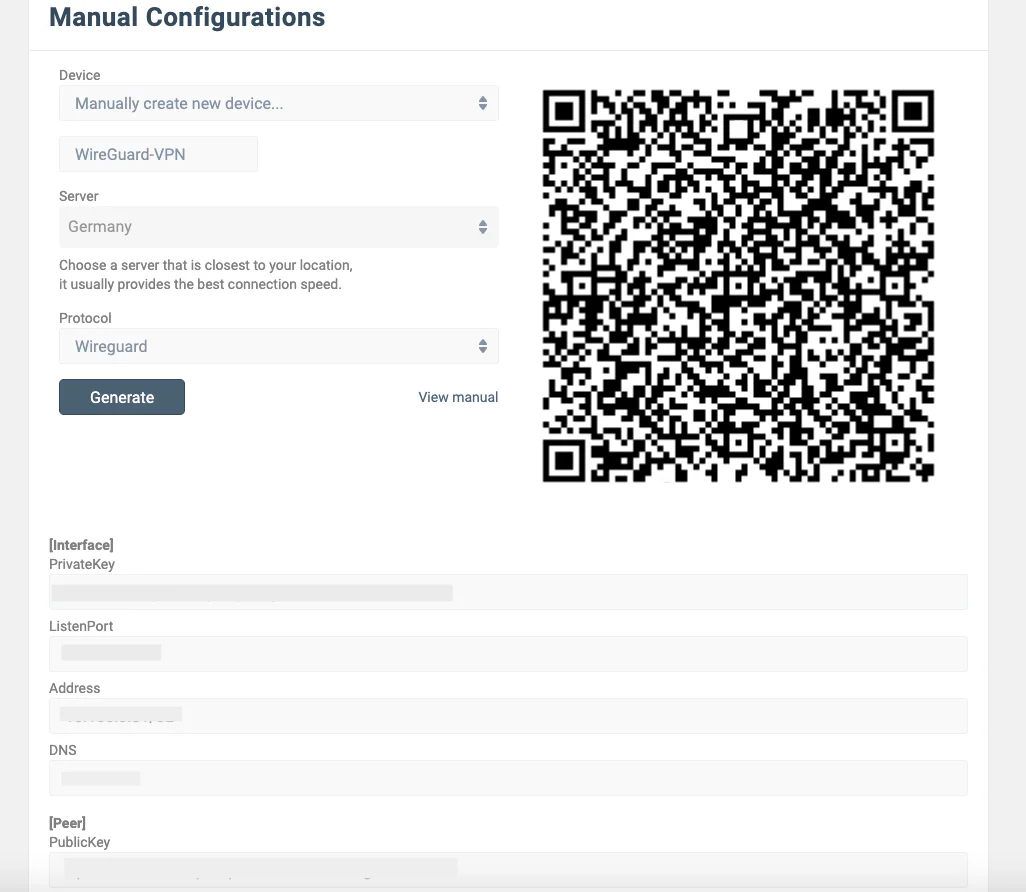
3. 生成を押すと、VPN 接続のセットアップに必要なすべてのデータが取得されます。
II. OpenWrt ルーターで WireGuard VPN クライアントを構成する
1. Wireguard パッケージをインストールする
1.デバイスを OpenWrt ルーターに接続し、ブラウザのアドレス行に管理パネルの IP アドレスを入力します。ルーターのデフォルトの IP アドレスは 192.168.1.1 です。
2. [システム] > に移動します。 ソフトウェア。
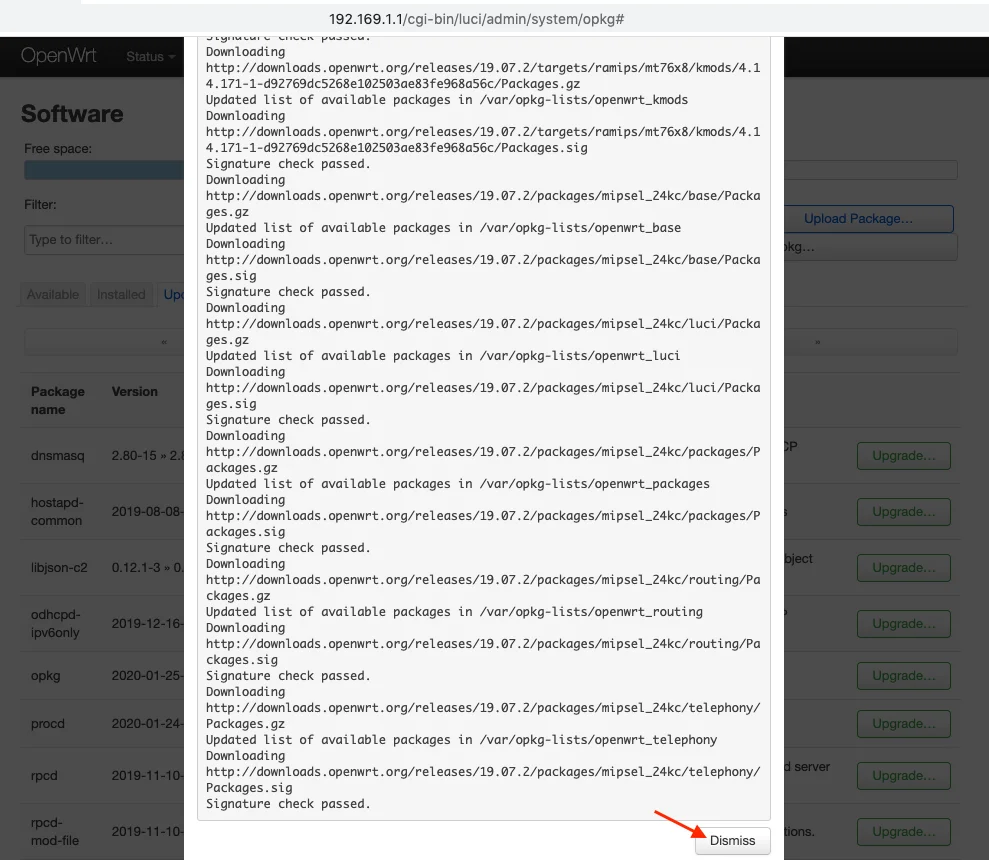
3. [リストを更新] を押して、しばらく待ちます。ページを下にスクロールして閉じるを押します。
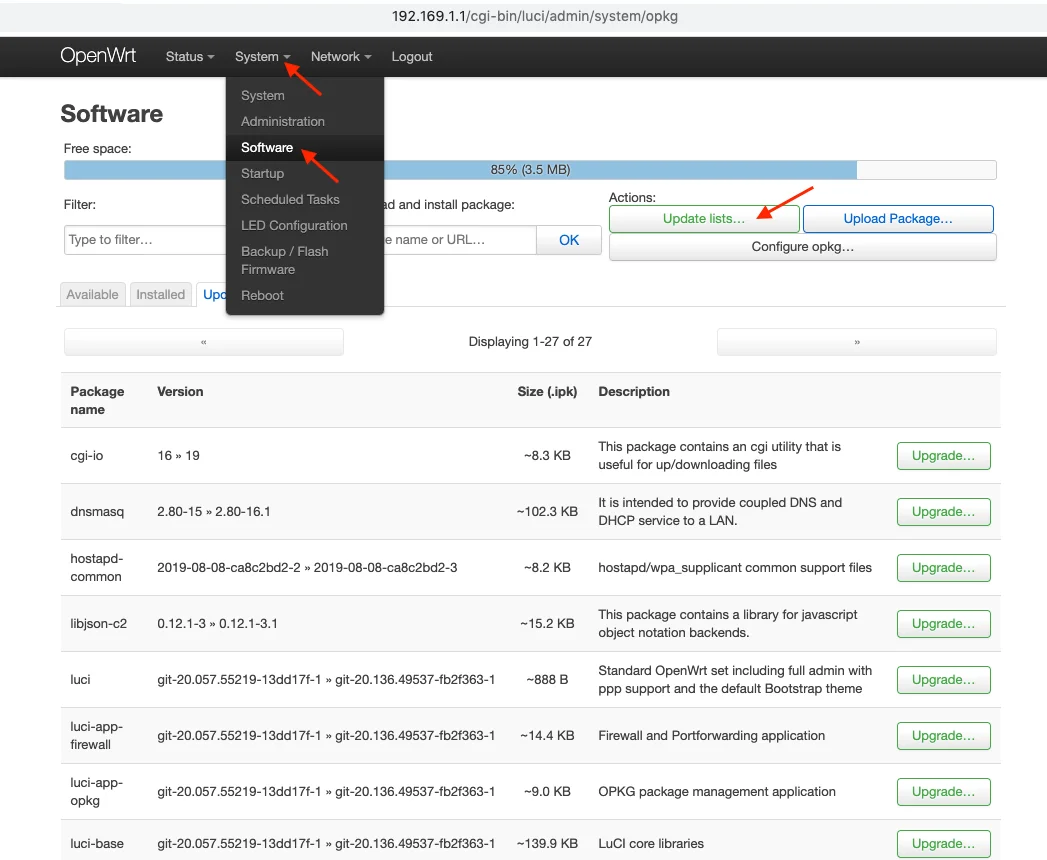
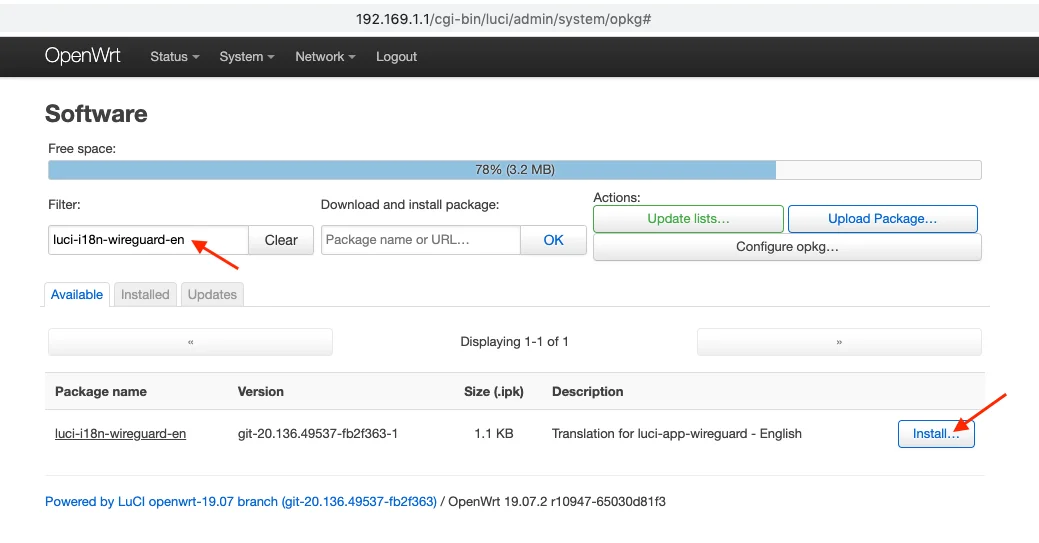
4.検索フィールドにluci-i18n-wireguard-en を貼り付けてインストールを押します。
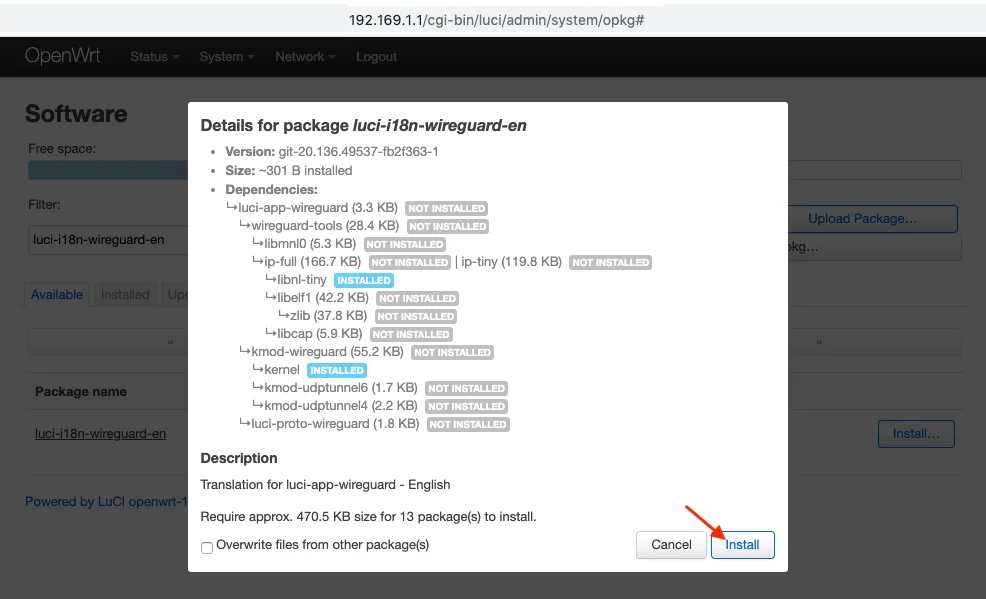
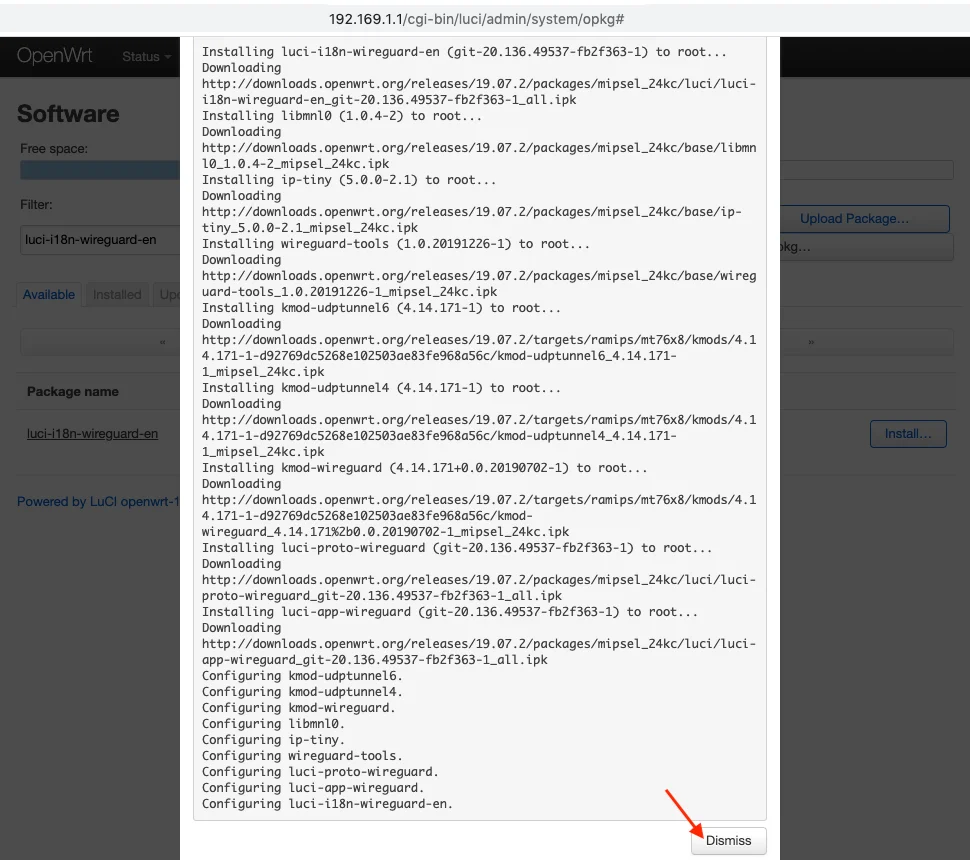
5. [インストール] をクリックします。ページを下にスクロールし、閉じるを押します。
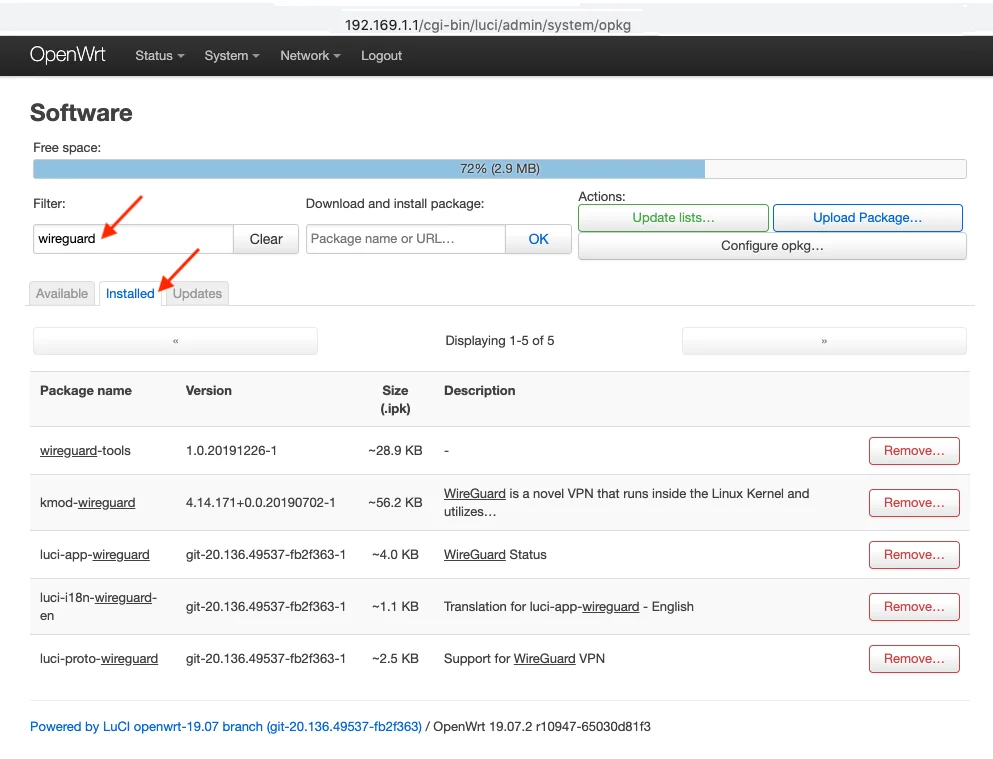
6. [インストール済み] タブに移動し、検索フィールドに [wireguard] と入力して、次のパッケージが正常にインストールされたかどうかを確認します。
- ワイヤーガード ツール
- kmod ワイヤーガード
- luci-app-wireguard
- luci-i18n-wireguard エン
- luci-proto-wireguard
7.変更を適用するには、[ステータス] タブに移動し、ルーターを再起動します。
2. WireGuard インターフェイスを作成します
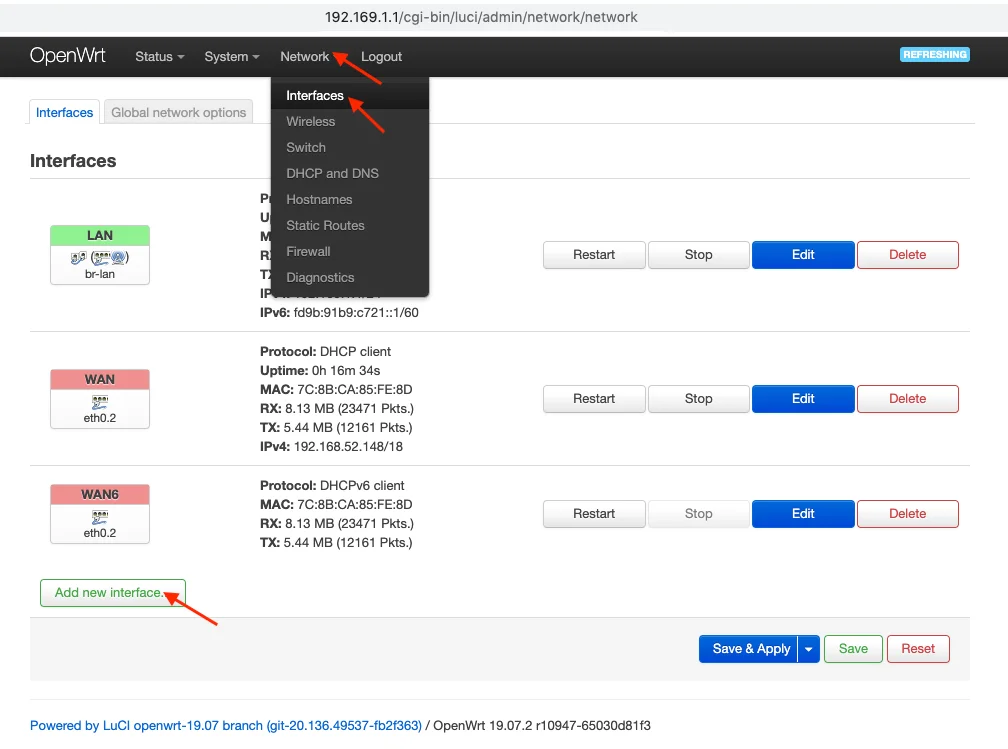
1. [ネットワーク] タブに移動し、[ネットワーク] をクリックします。 インターフェース > 新しいインターフェースを追加します。
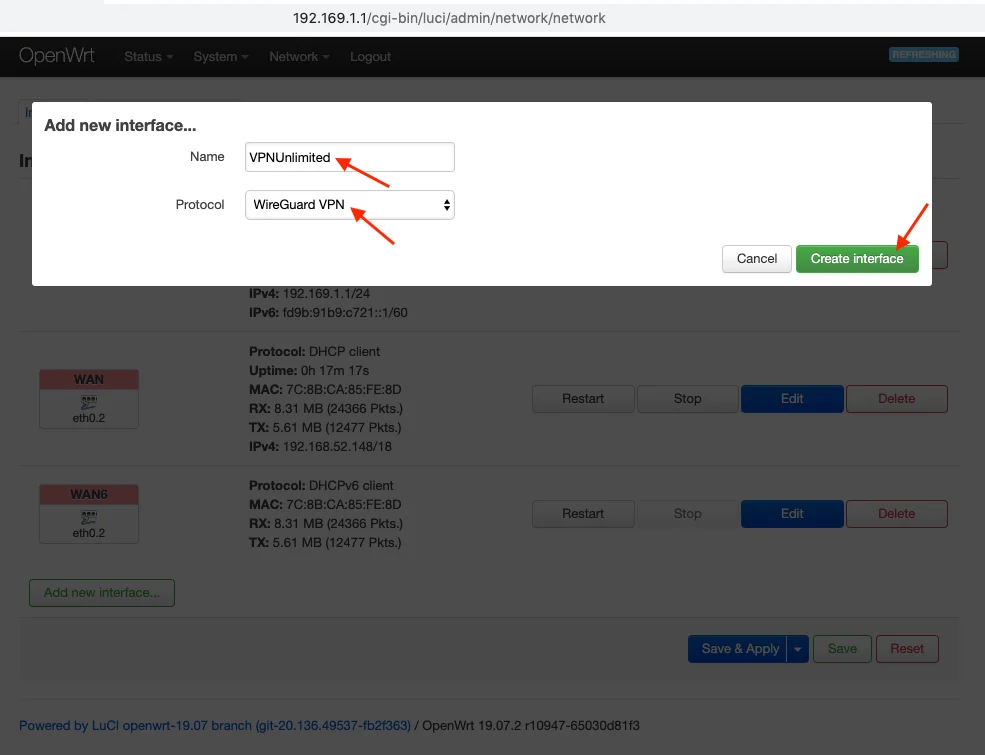
2.カスタム名(VPNUnlimited など)を設定し、Wireguard プロトコルを選択します。 インターフェースの作成を押します。
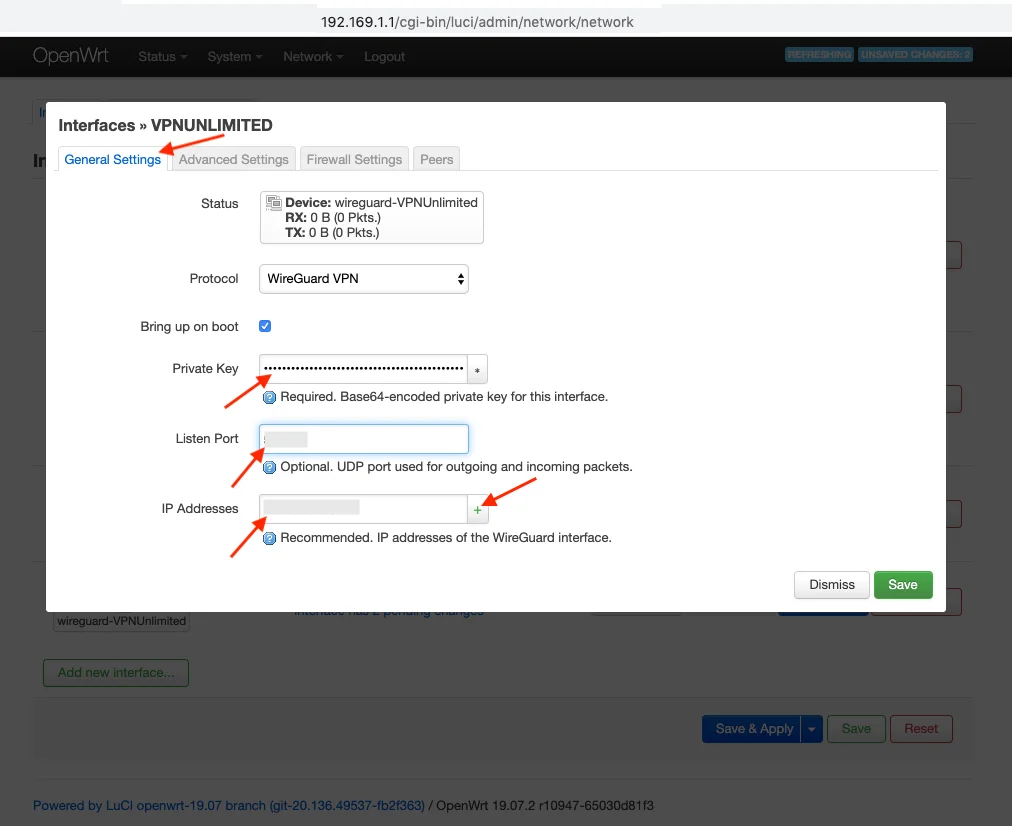
3. [一般設定] を選択し、以前に生成した手動構成設定の詳細を貼り付けます:
- PrivateKey = ユーザー オフィスから PrivateKey を貼り付けます
- ListenPort = ListenPort の詳細を貼り付けます
- IP アドレス = アドレス情報を貼り付けて + を押します
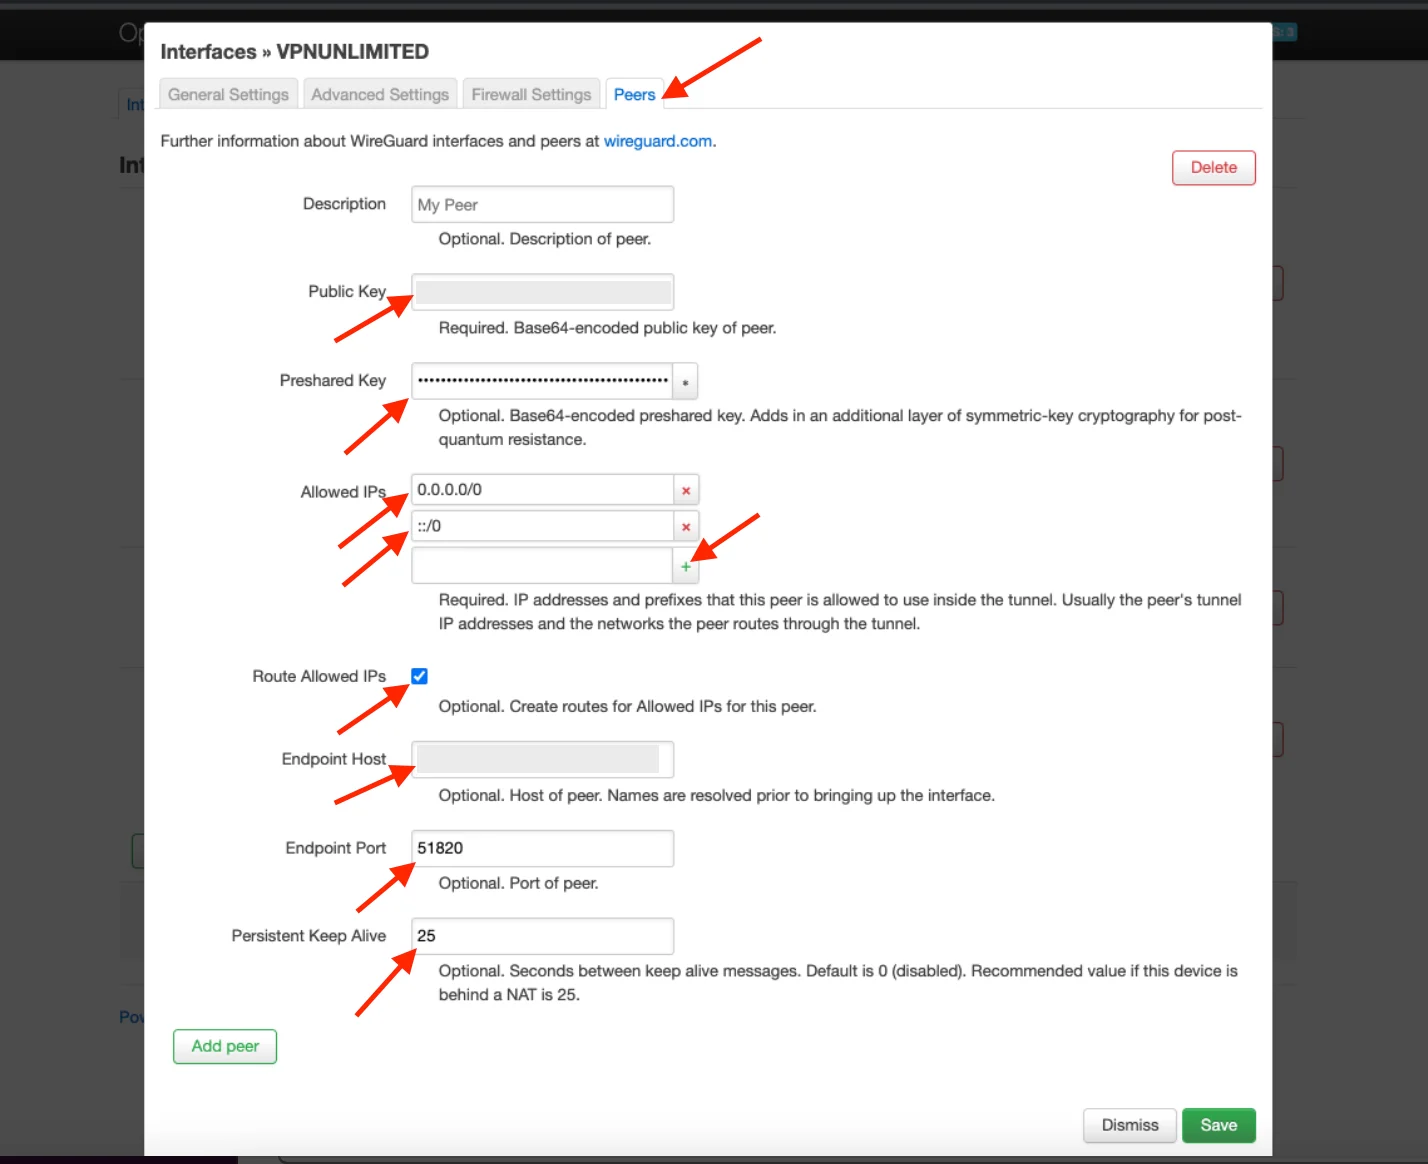
4. [ピア] タブに移動し、次の詳細を追加します。
- PublicKey = ユーザーオフィスからの PublicKey を貼り付けます
- PresharedKey = PresharedKey の詳細を貼り付けます
- AllowedIPs = 最初のAllowedIPを貼り付け、+記号を押し、2 番目のAllowedIP を入力します。
- ルートを許可する IP のチェックボックスを設定します
- エンドポイント ホスト = コロン記号の前にエンドポイント情報を貼り付けます
- エンドポイント ポート = コロン記号の後にエンドポイント情報を貼り付けます
- Persistent Keep Alive = ユーザー オフィスから PersistentKeepalive を貼り付けます
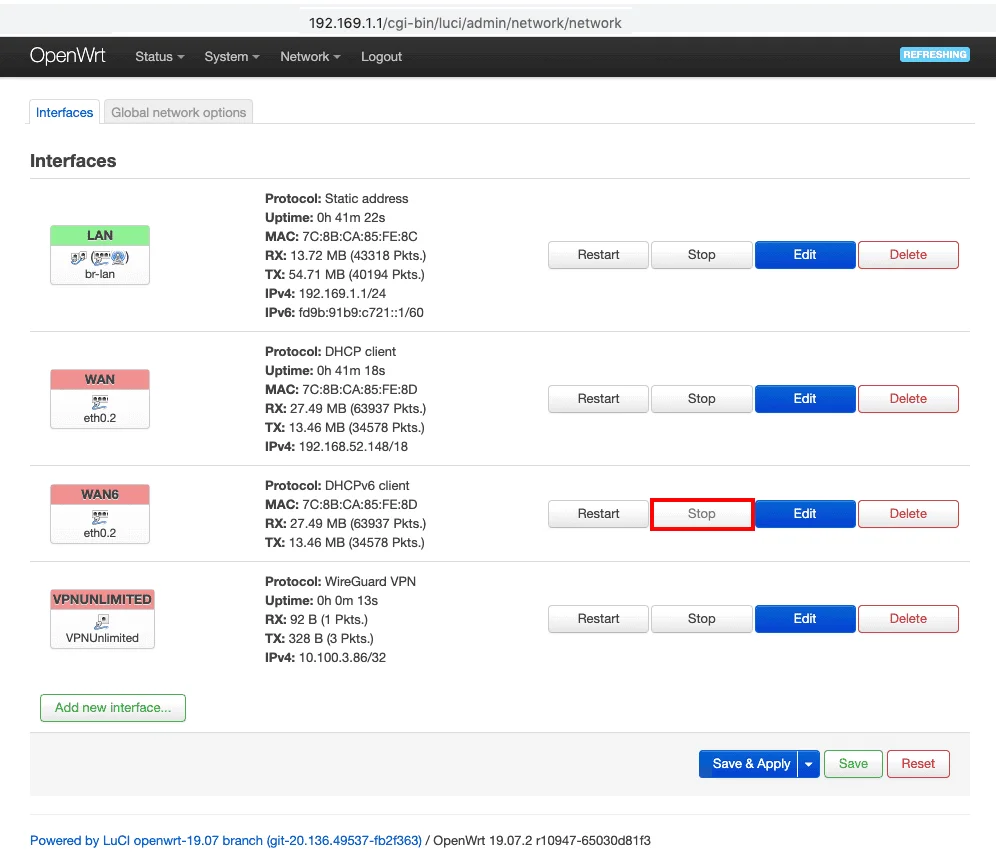
5. WAN6 インターフェースで停止ボタンを押します。
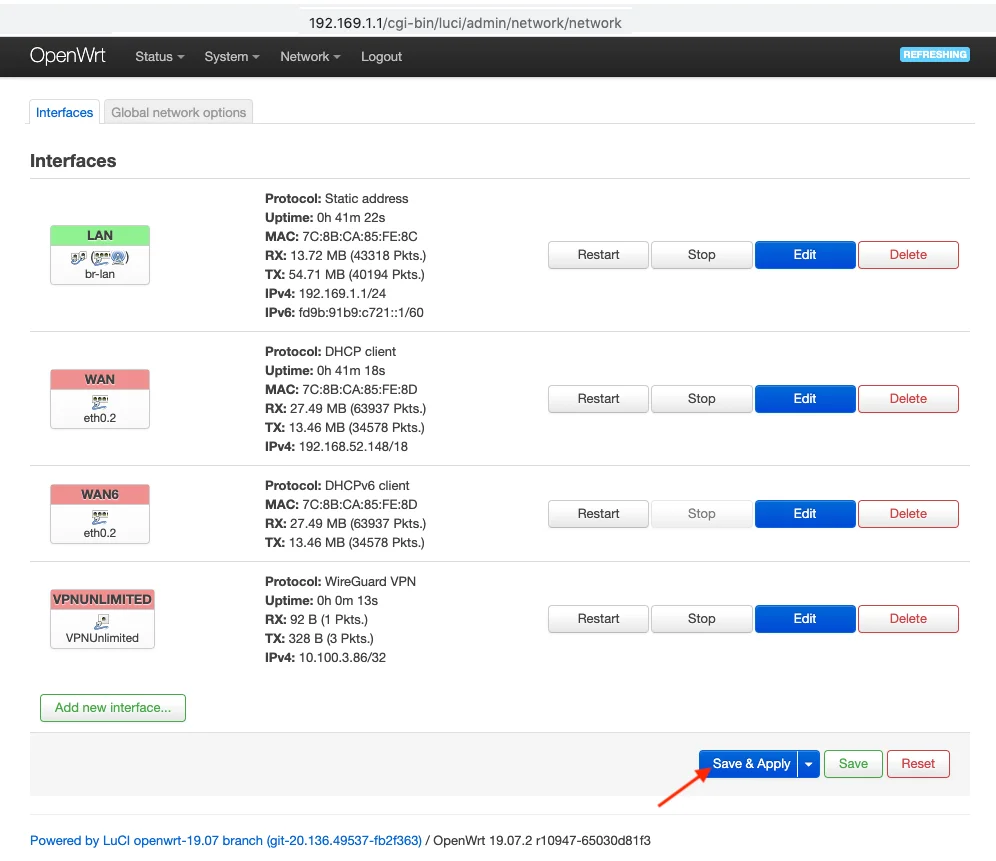
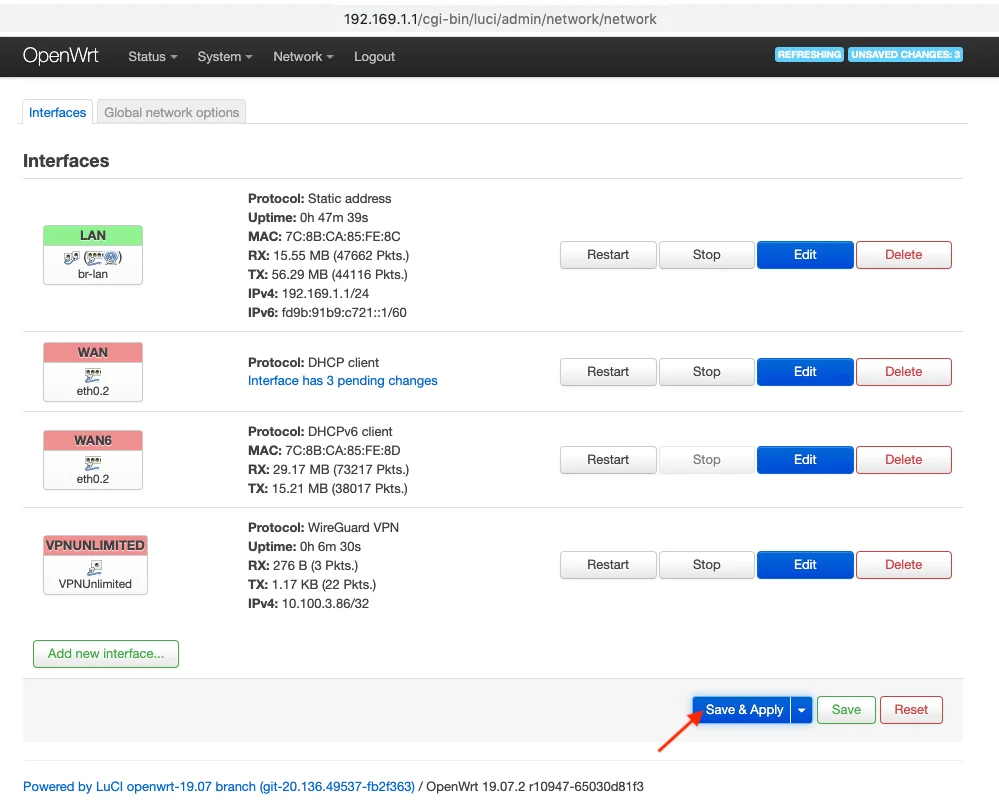
6. [保存して保存] を押します。適用します。
3.ファイアウォール ゾーンを設定する
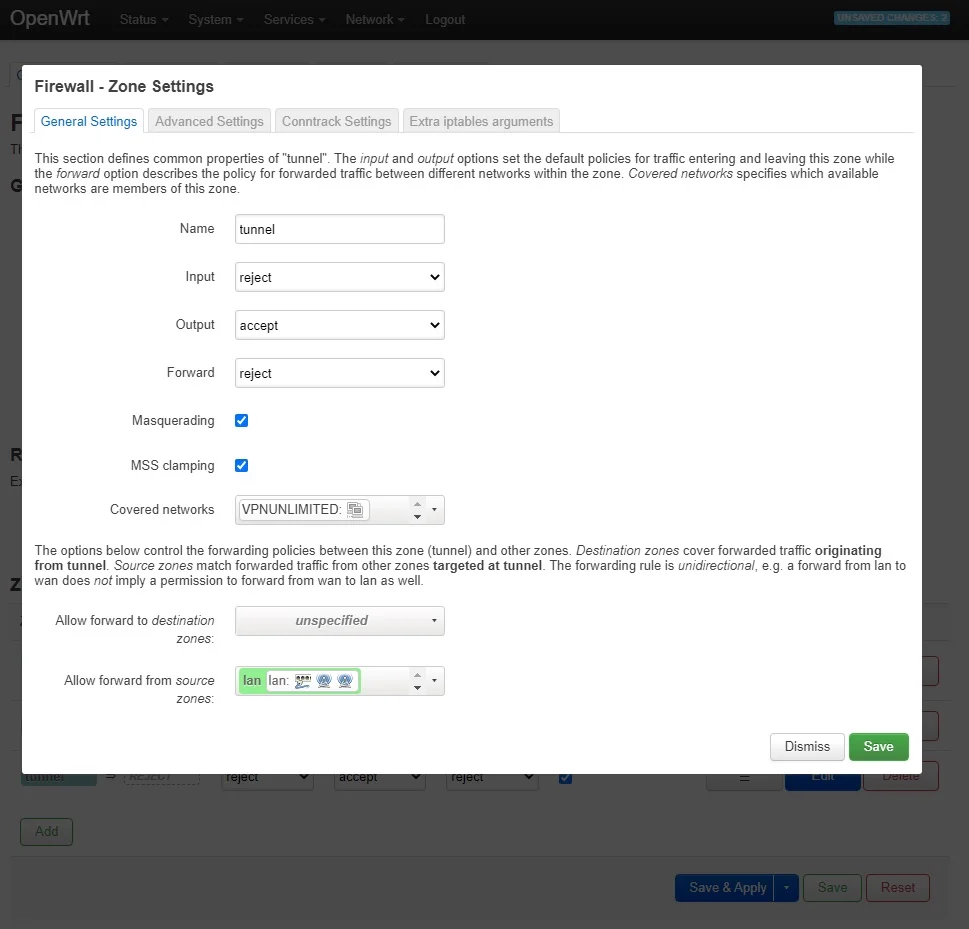
1. ネットワーク > に移動します。ファイアウォール ゾーン設定を選択し、追加をクリックします。
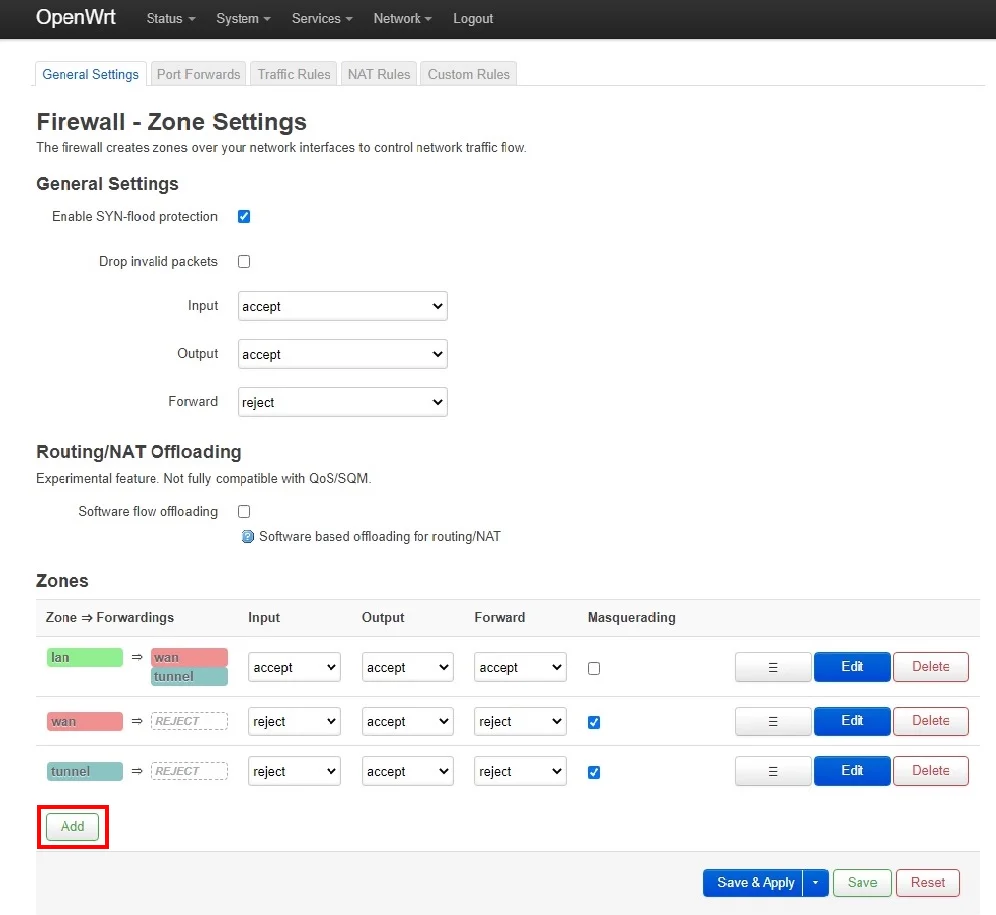
2.このウィンドウに次の設定を入力します。
- 名前 - 任意の名前を付けます。例: vpnunl
- 入力 - 拒否
- 出力 - 承認
- 転送 - 拒否
- マスカレード - チェック済み
- MSS クランプ - オン
- 対象となるネットワーク - 以前に作成した VPN トンネル インターフェースを選択します (例: VPNUNLIMITED)
- 宛先ゾーンへの転送を許可 - 未指定
- ソースゾーンからの転送を許可 - lan
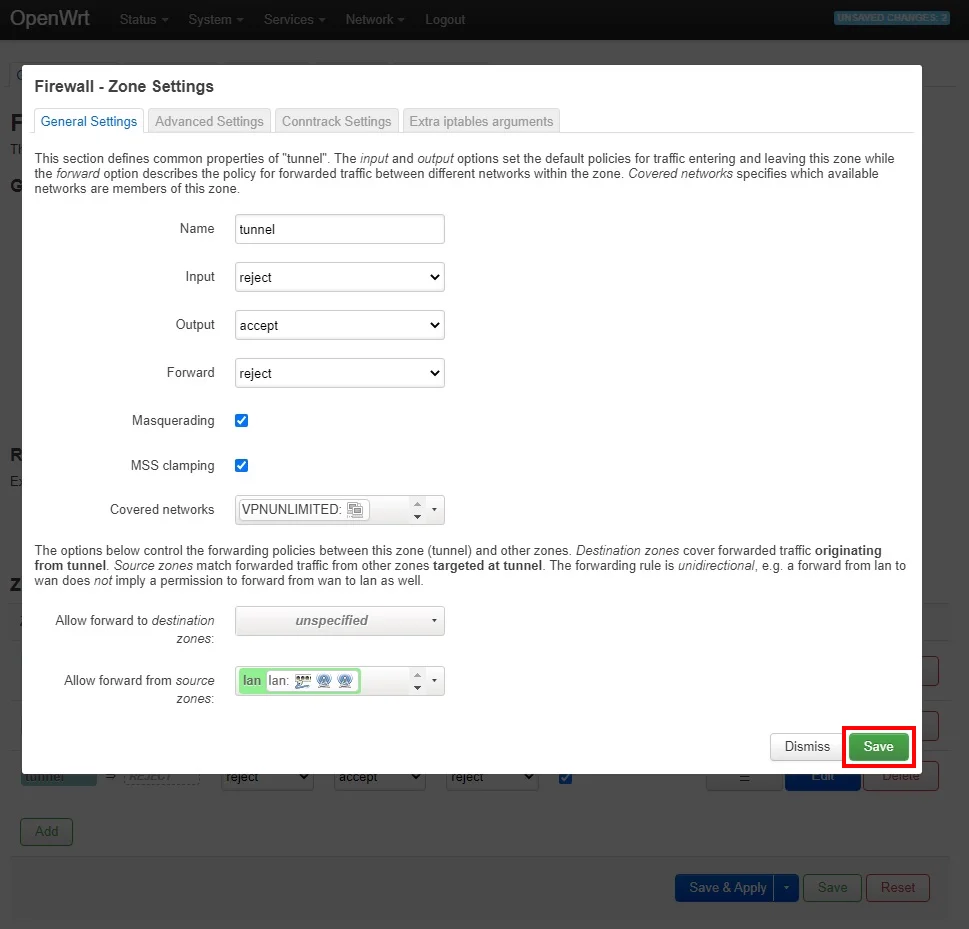
3. [保存] を押します。
4.静的DNSサーバーを追加
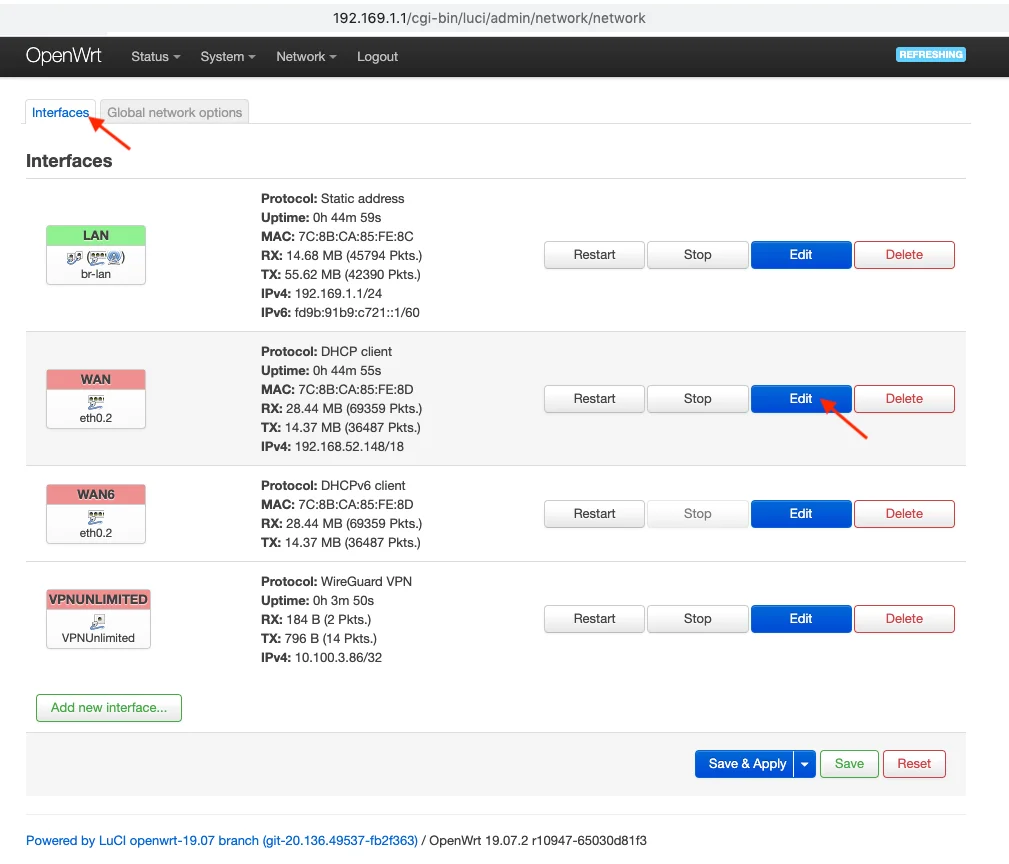
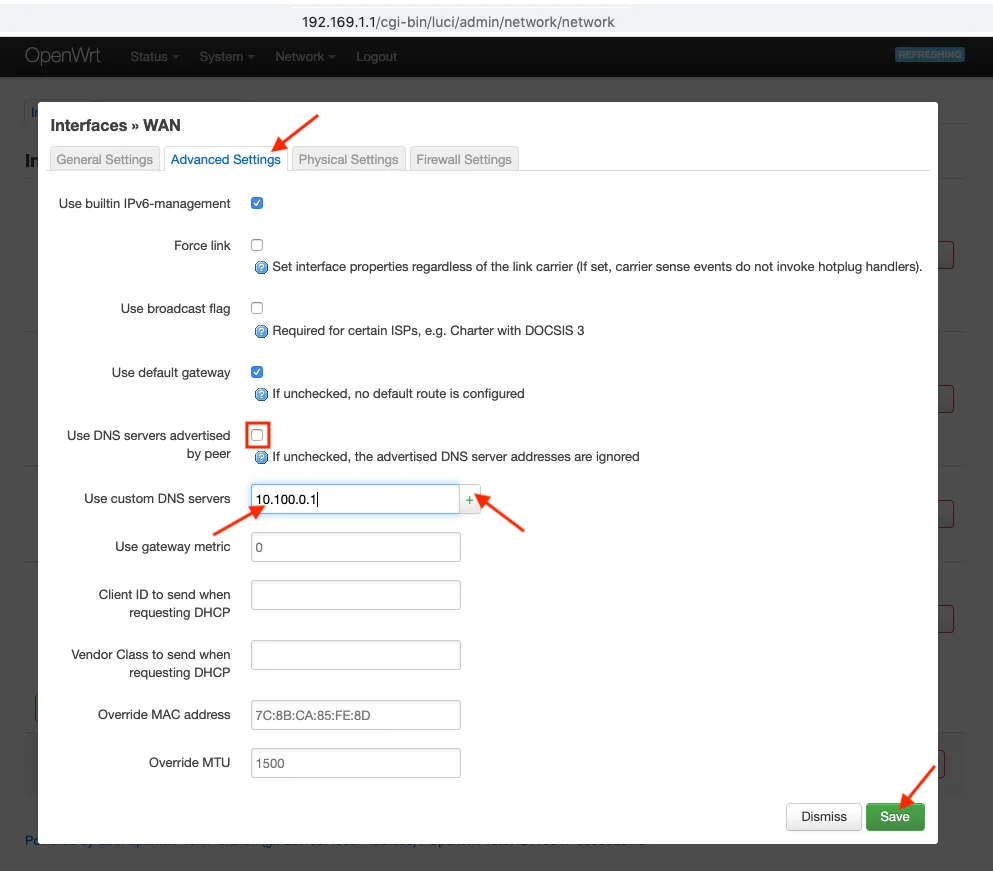
1. [インターフェース] タブに移動し、 WAN > [編集] > をクリックします。 [詳細設定] タブを選択します。 [ピアによってアドバタイズされた DNS サーバーを使用する] オプションのチェックを外し、ユーザー オフィスからの DNS の詳細を貼り付け、+ 署名を押します。
2. [保存] をクリックします。
3. [保存して保存] を押します。申請します。
注: VPN 接続に関連する問題が発生した場合は、ルーターを再起動してください。これを行うには、[ステータス] タブに移動し、[再起動] をクリックします。
5. Kill スイッチの追加 (オプション)
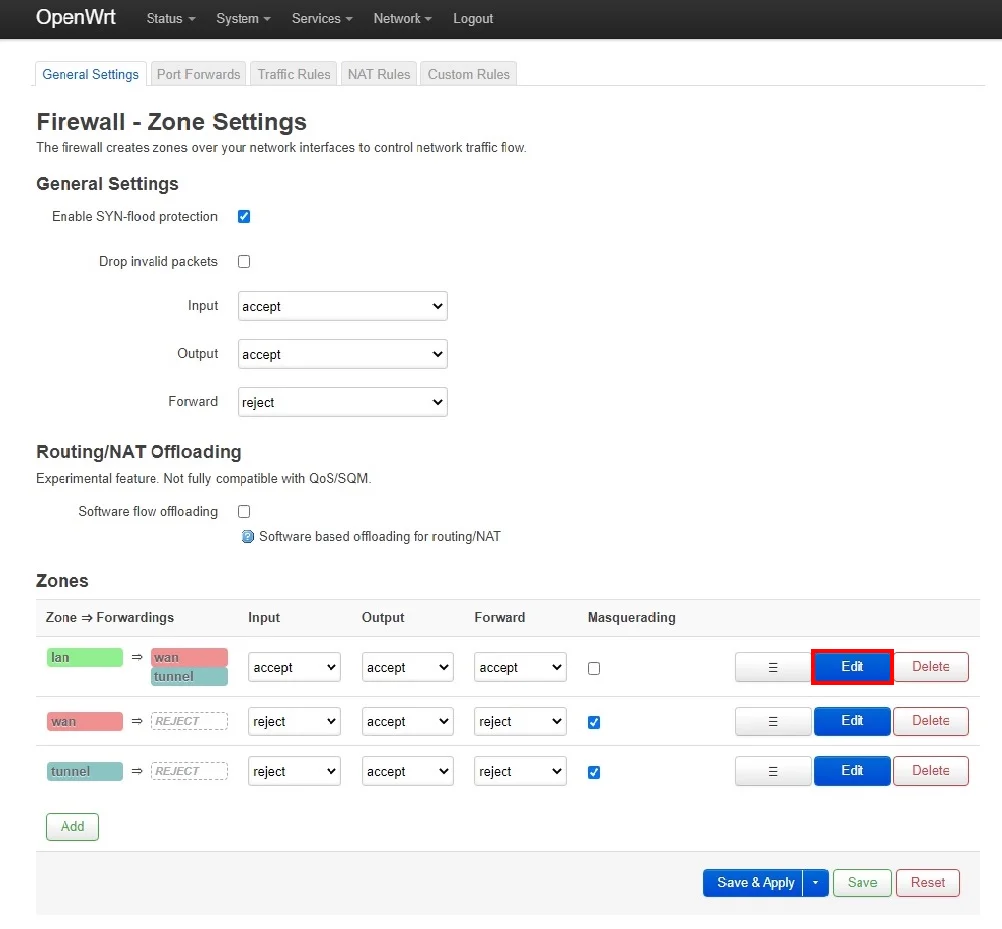
1. ネットワーク > に移動します。ファイアウォールをクリックし、LAN ファイアウォール ゾーンで編集をクリックします。
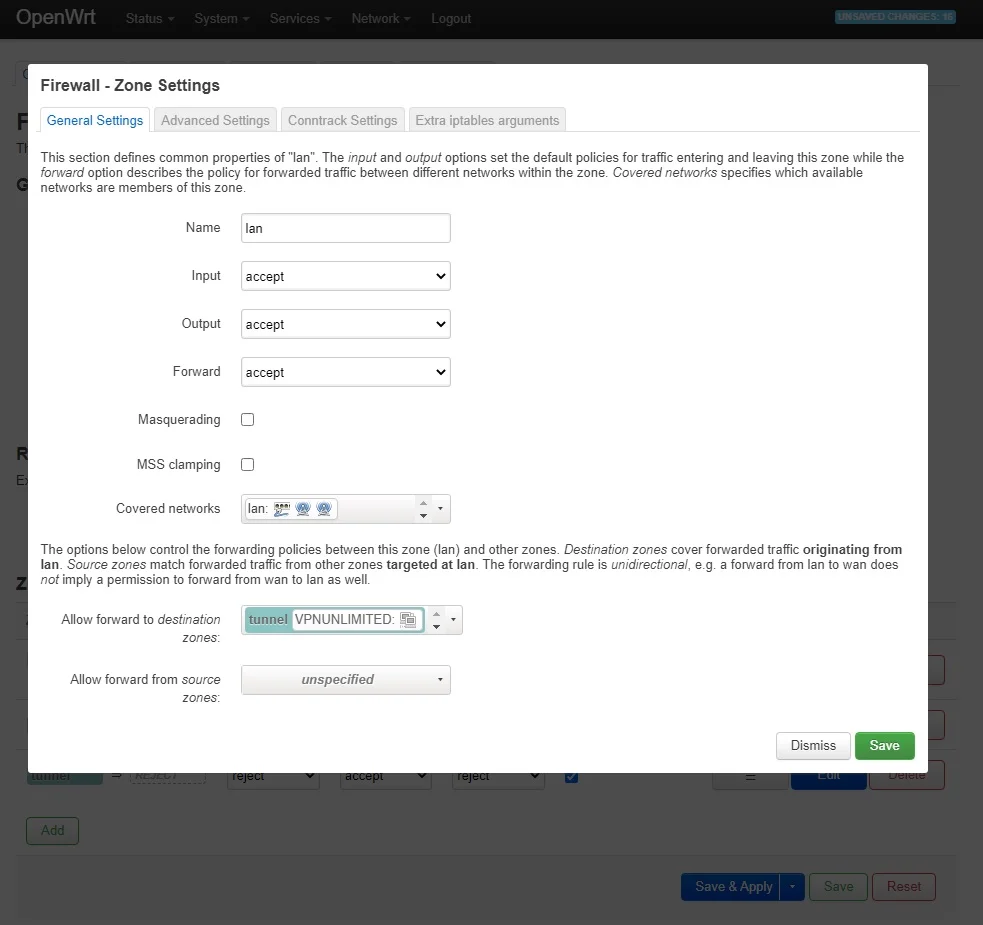
2.このウィンドウに次の設定を入力します。
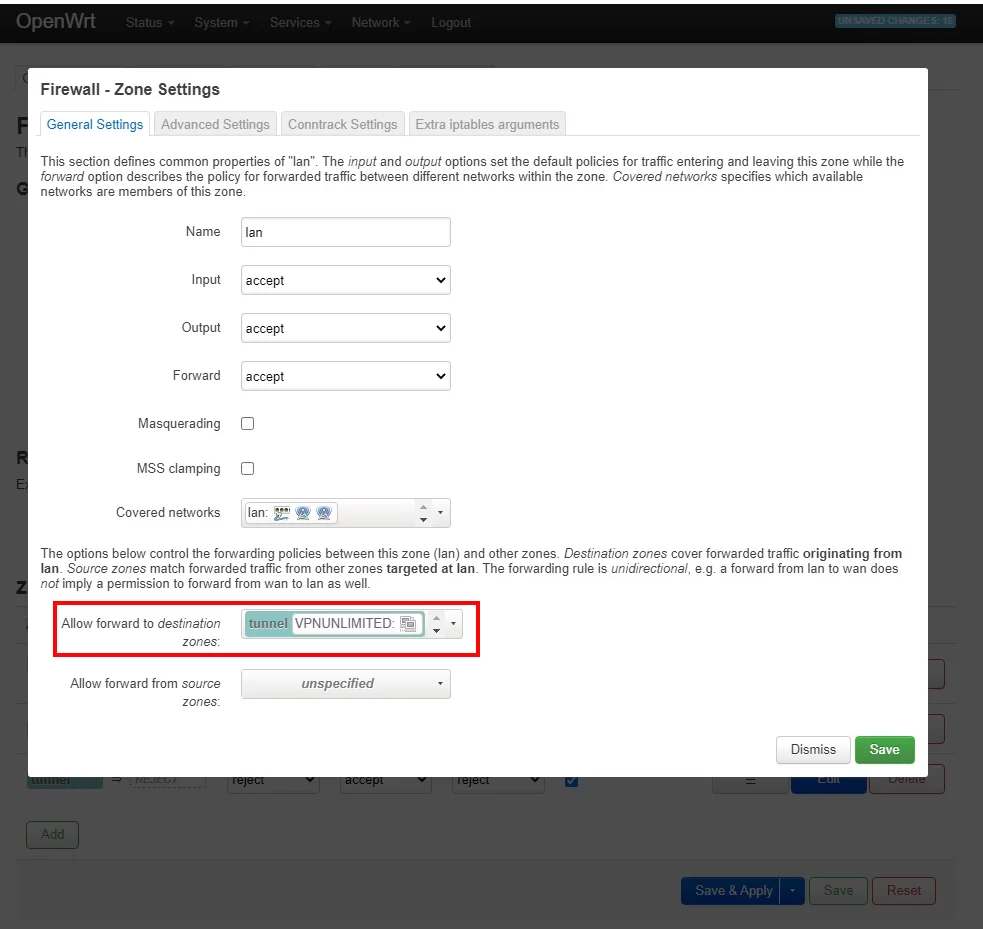
3. 「宛先ゾーンへの転送を許可」から wan を削除します。
それだけです。これで、WireGuard VPN プロトコルを介して VPN 接続が実行されるようになりました。
他にご質問やご意見がございましたら、お気軽にカスタマー サポート チーム([email protected])までご連絡ください。
「WireGuard」は、Jason A. Donenfeld の登録商標です。


