使用 Padavan 固件为路由器设置 OpenVPN 和 L2TP 客户端
适用于 VPN 无限用户
如何在不同平台上安装 VPN Unlimited创建 KeepSolid ID
不同平台的详细安装指南:
- 如何在 macOS 10.14 及更高版本(独立版)上安装 VPN Unlimited
- 如何在 macOS 10.14 及更高版本(App Store 版本)上安装 VPN Unlimited
- 如何在 iOS 上安装并开始使用 VPN Unlimited
- 如何在 Android 上安装 VPN Unlimited 应用程序
- 如何在 Windows XP SP3 上安装 VPN Unlimited 应用程序
- 如何在 Windows 7 上安装 VPN Unlimited 应用程序
- 如何在 Windows 8/8.1 上设置 VPN Unlimited 应用程序
- 如何在 Windows 10 上安装并开始使用 VPN Unlimited 应用
- 如何在 Linux 上安装 VPN Unlimited
如何创建新的 KeepSolid ID
- 安装 VPN Unlimited 应用后,您将看到“创建 KeepSolid ID” 行,点击它即可开始该过程。
- 在指定字段中输入您的电子邮件地址。
- 创建密码并将其输入到密码字段中。
- 在提供的字段中重复您的密码以进行确认。
- 选中声明“继续操作即表示您同意我们的……”旁边的复选框。
- 点击“注册”按钮完成注册。
首次连接到 VPN 服务器时,系统会要求您允许添加 VPN 配置并下载 VPN 配置文件。 有关更多详细信息,请参阅上面提供的有关如何在不同平台上安装 VPN Unlimited 的手册。
本教程详细介绍了如何在刷有 Padavan 固件的路由器上配置 OpenVPN® 和 L2TP 客户端。要了解有关 OpenVPN 协议的更多信息,请查看我们的详细文章什么是 OpenVPN 协议。另外,我们建议您查看文章什么是 L2TP VPN 协议,了解有关其功能和技术细节的更多信息。
注意:本指南不再介绍不使用 IPsec 的 L2TP 配置。
以 Padavan 固件 3.4.3.9-099 的小米 Mi-3 路由器为例。如何为 Padavan 固件设置 VPN Unlimited?如何为 Padavan 固件配置 OpenVPN?让我们来看看吧!
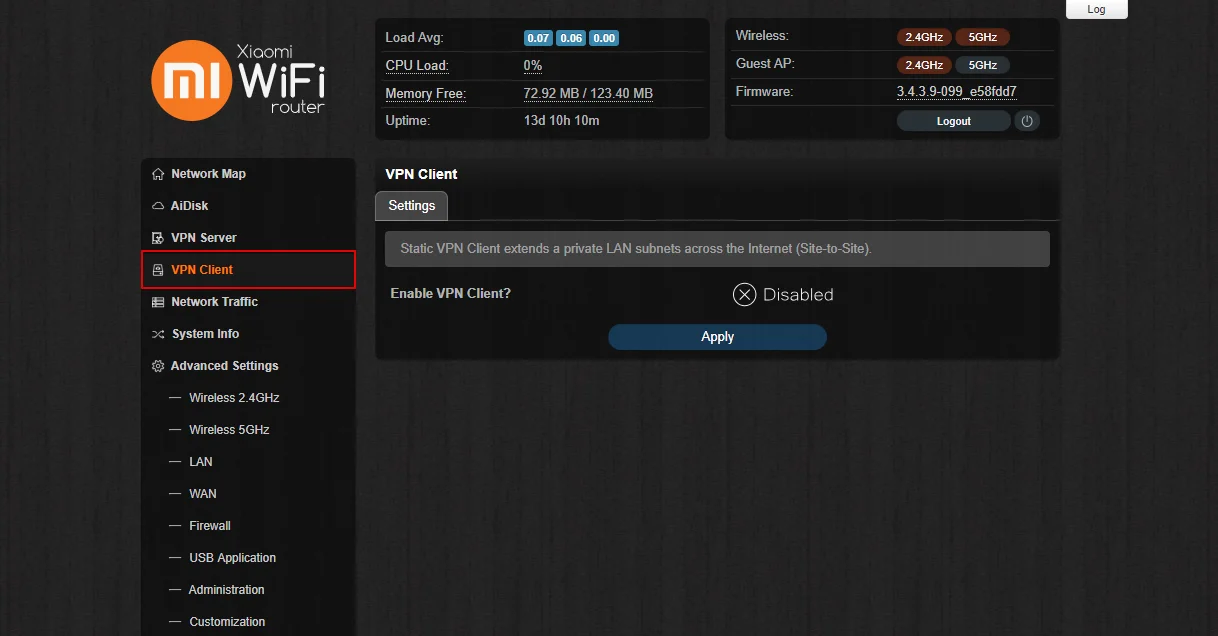
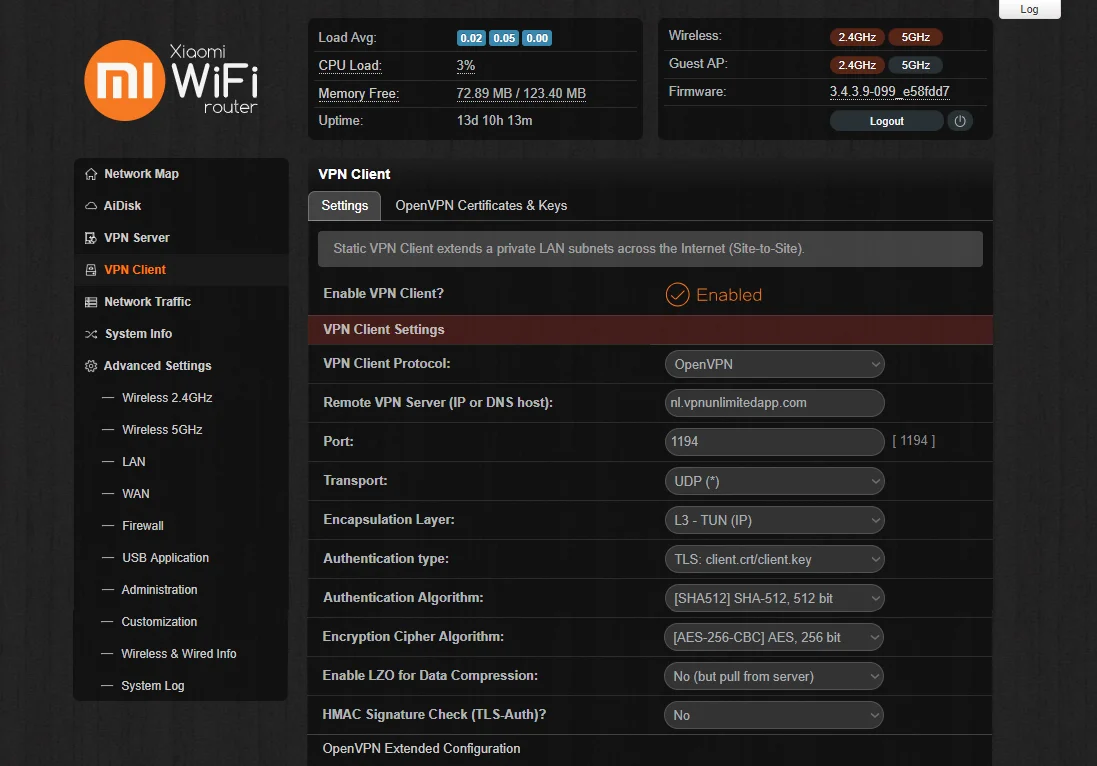
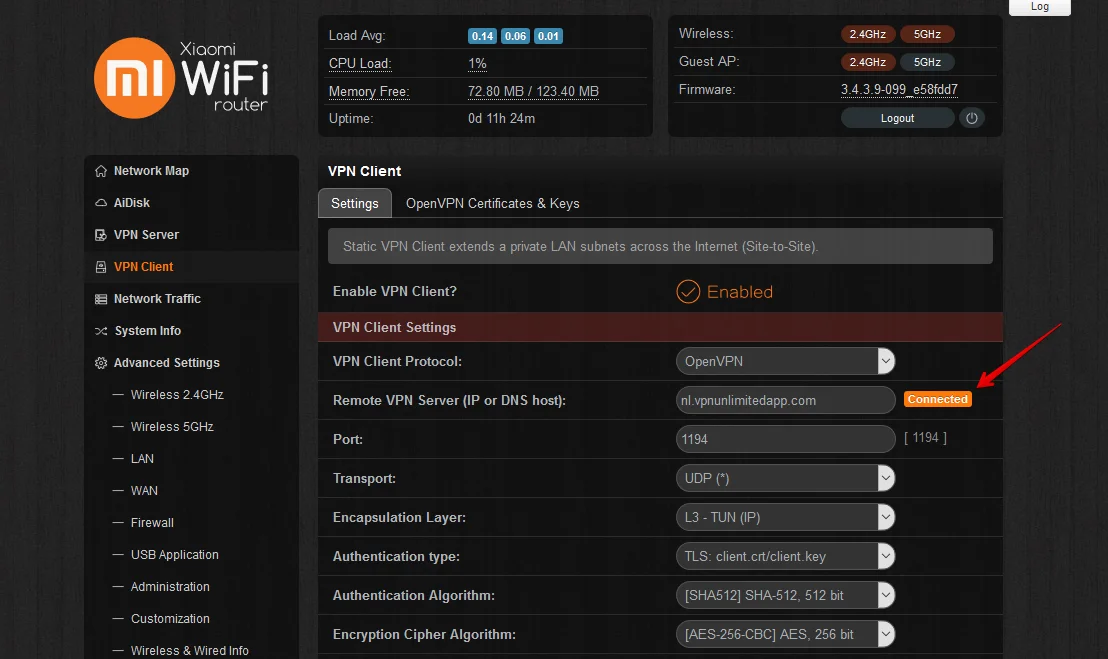
- VPN 客户端协议: OpenVPN
- 远程 VPN 服务器(IP 或 DNS 主机):从您生成的配置设置中指定服务器域名
- 端口:1197
- 传输:UDP
- 封装层:L3 – TUN (IP)
- 身份验证类型:TLS:client.crt/client.key
- 身份验证算法:[SHA512] SHA-512,512 位
- 加密算法:[AES-256-CBC] AES,256 位
- 启用 LZO 进行数据压缩:否(但从服务器拉取)
- HMAC 签名检查 (TLS-Auth)? - 否
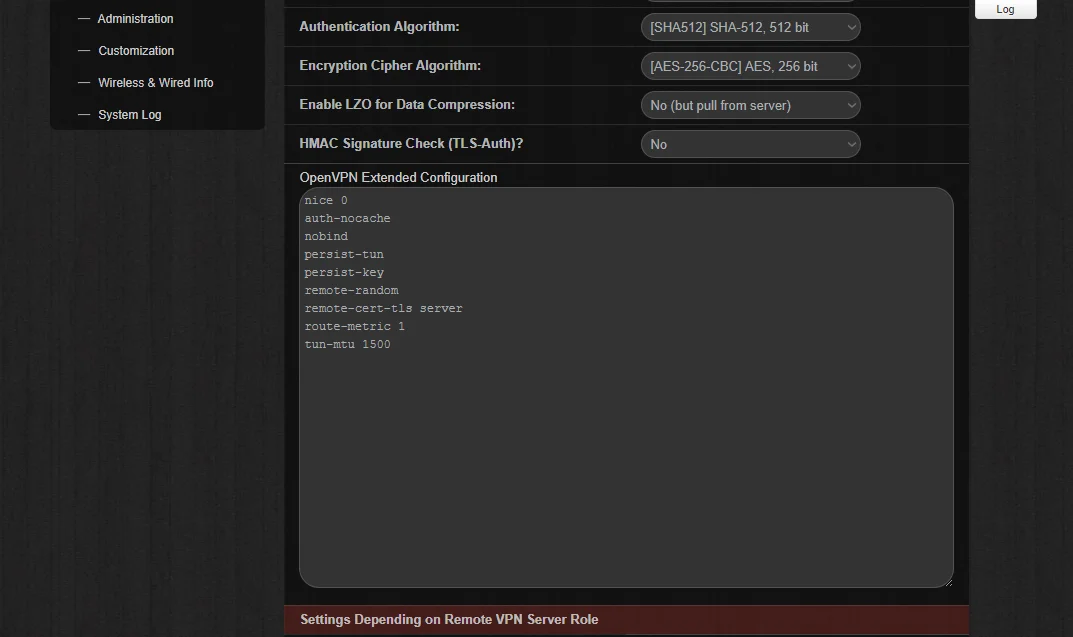
nice 0
auth-nocache
nobind
persist-tun
persist-key
remote-random
remote-cert-tls server
route-metric 1
tun-mtu 1500
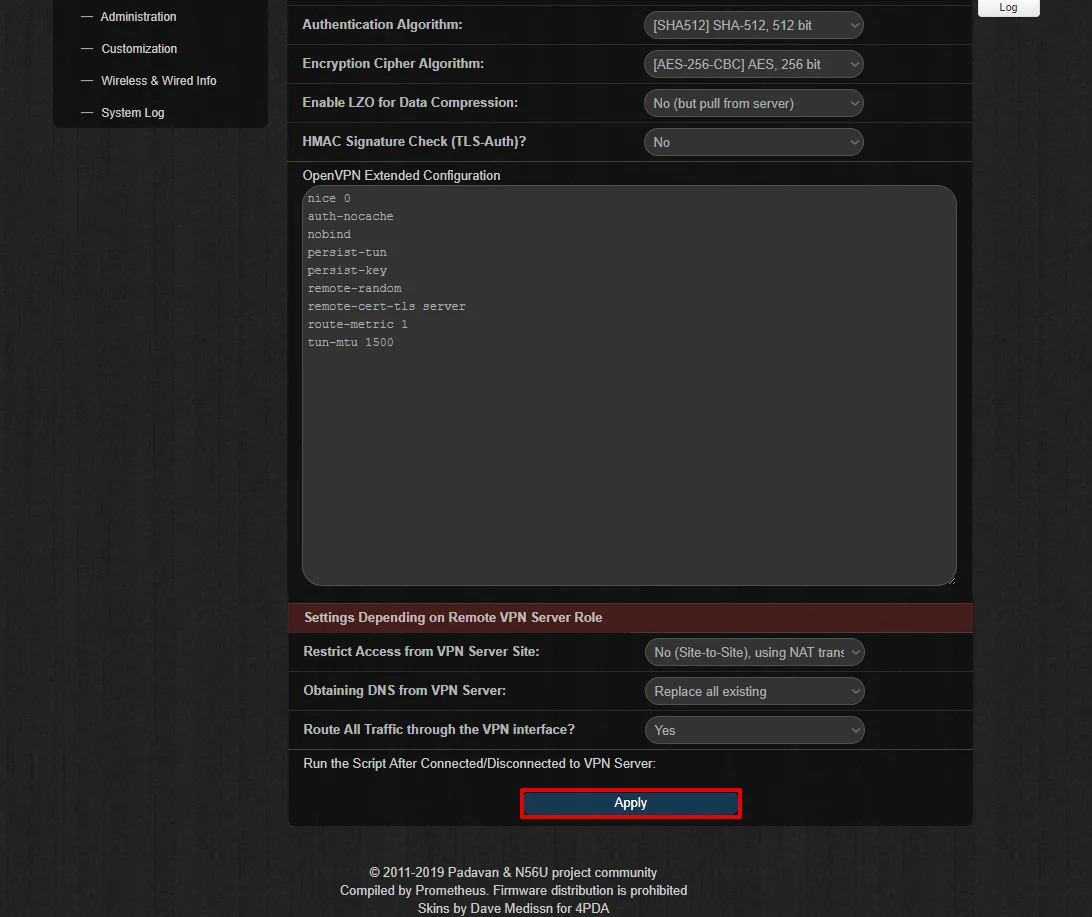
- 限制来自 VPN 服务器站点的访问:否(站点到站点),使用 NAT 转换
- 从 VPN 服务器获取 DNS:替换所有现有
- 通过 VPN 接口路由所有流量? - 是
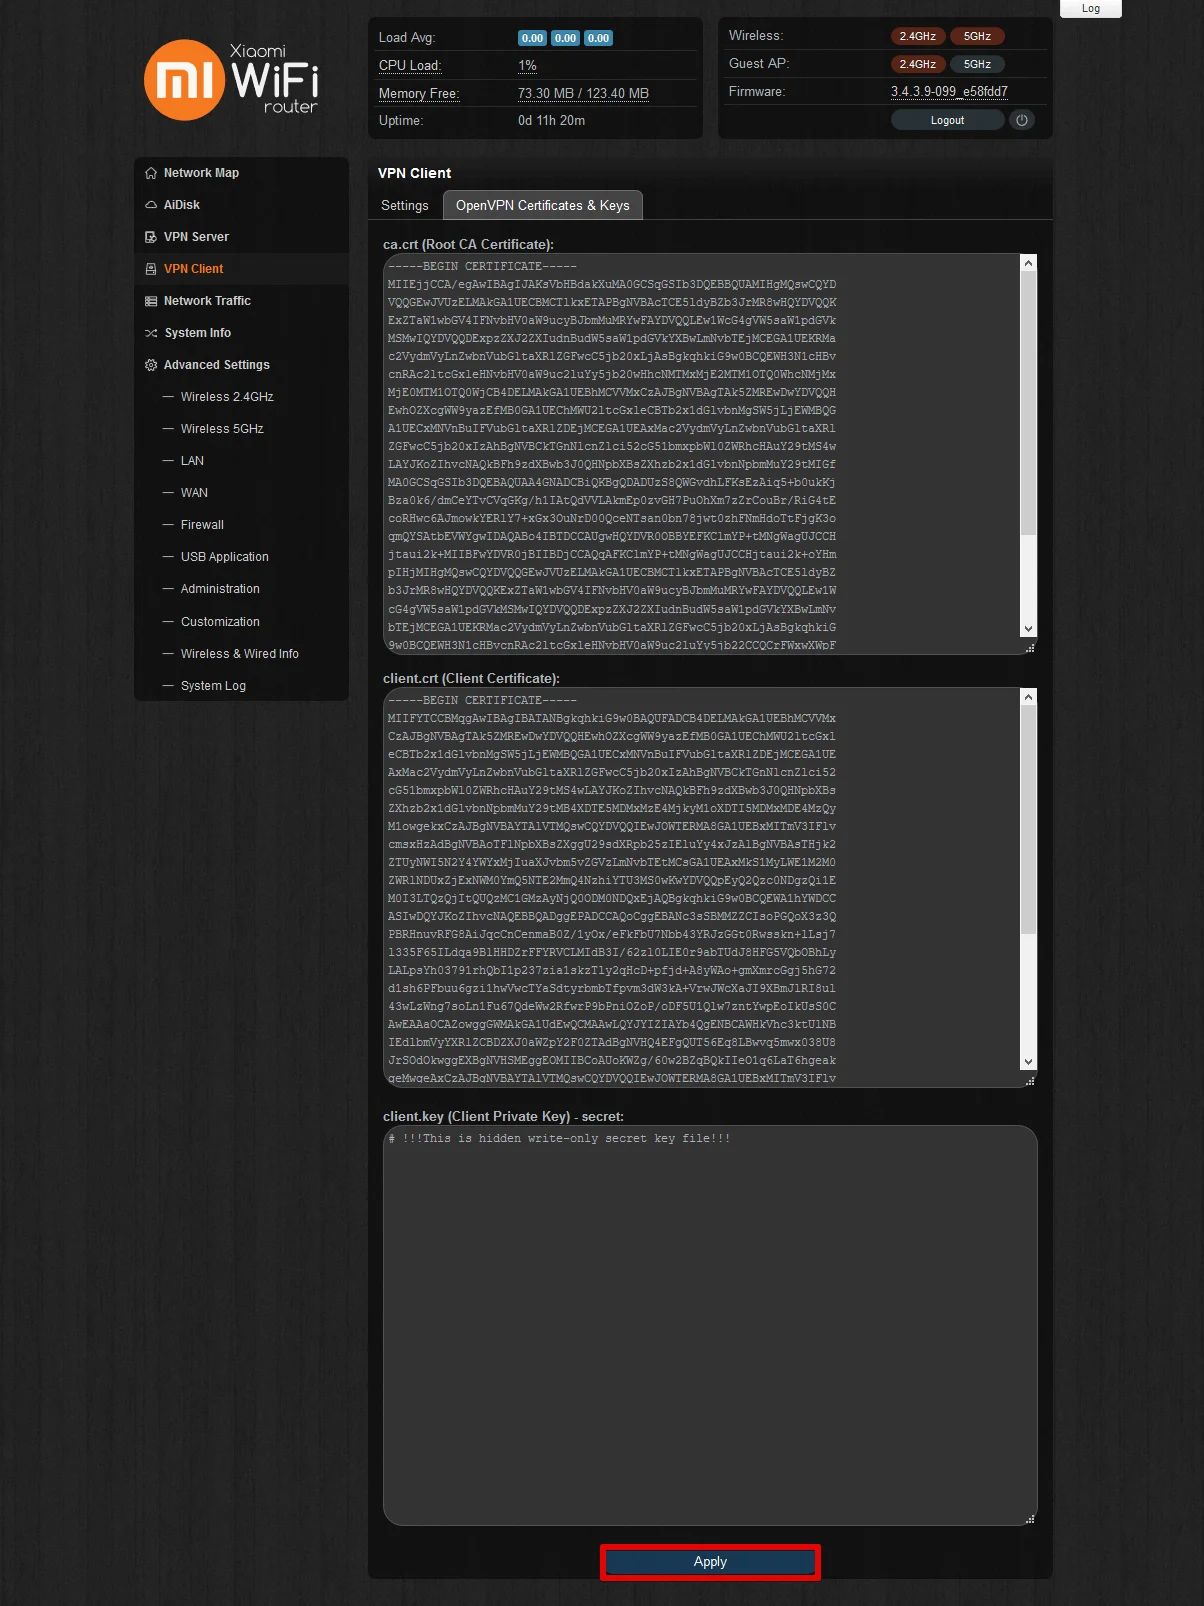
- ca.crt(根 CA 证书):将字符串粘贴到 <ca> 之间和 </ca>,包括-----BEGIN CERTIFICATE-----和-----BEGIN CERTIFICATE-----
- client.crt(客户端证书):将字符串粘贴到 <cert> 之间和 </cert>,包括-----BEGIN CERTIFICATE-----和-----BEGIN CERTIFICATE-----
- client.key(客户端私钥)- Secret:将字符串粘贴到 <key> 之间和 </key>,包括-----BEGIN CERTIFICATE-----和-----BEGIN CERTIFICATE-----
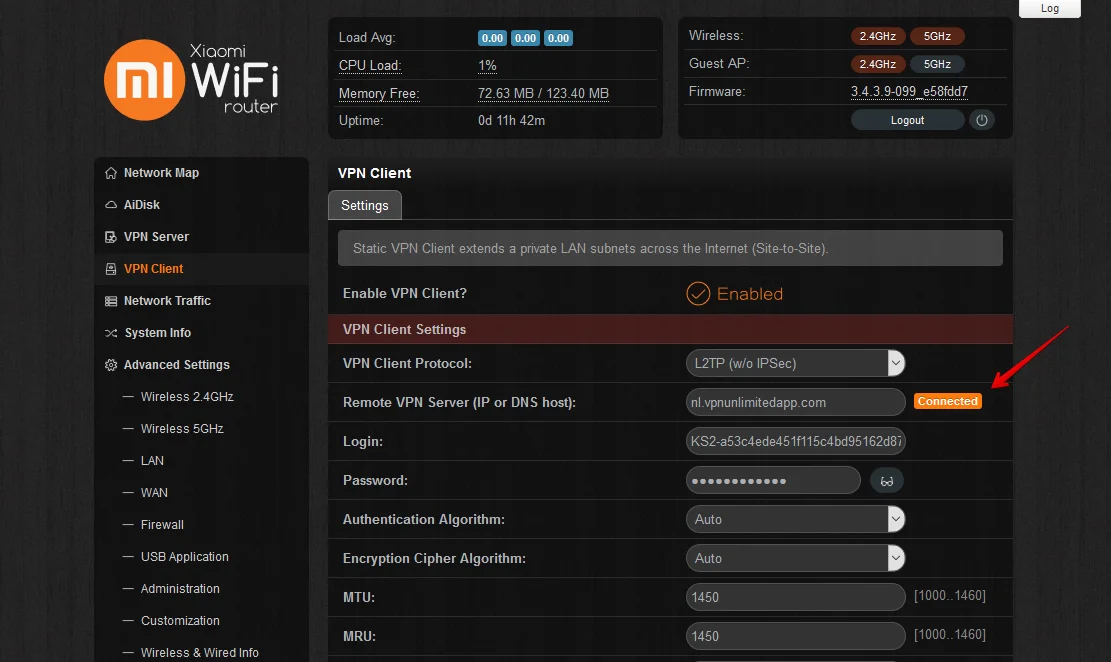
成功建立 Padavan 固件的 VPN 连接后,您将在设置选项卡上看到已连接状态,如下所示。
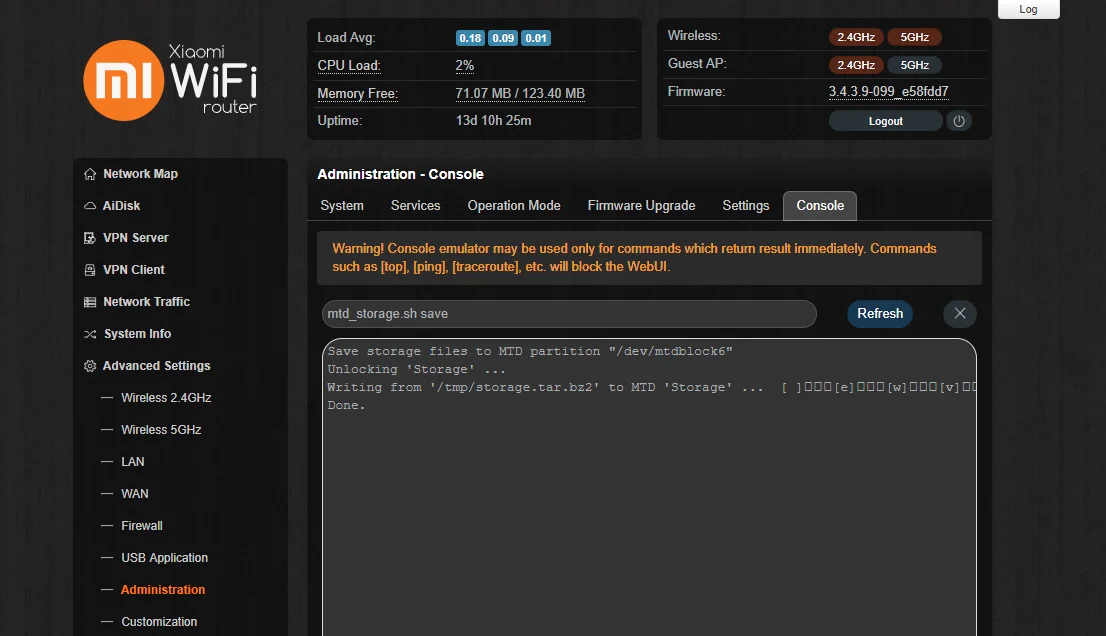
- 在管理>中控制台运行命令mtd_storage.sh save。
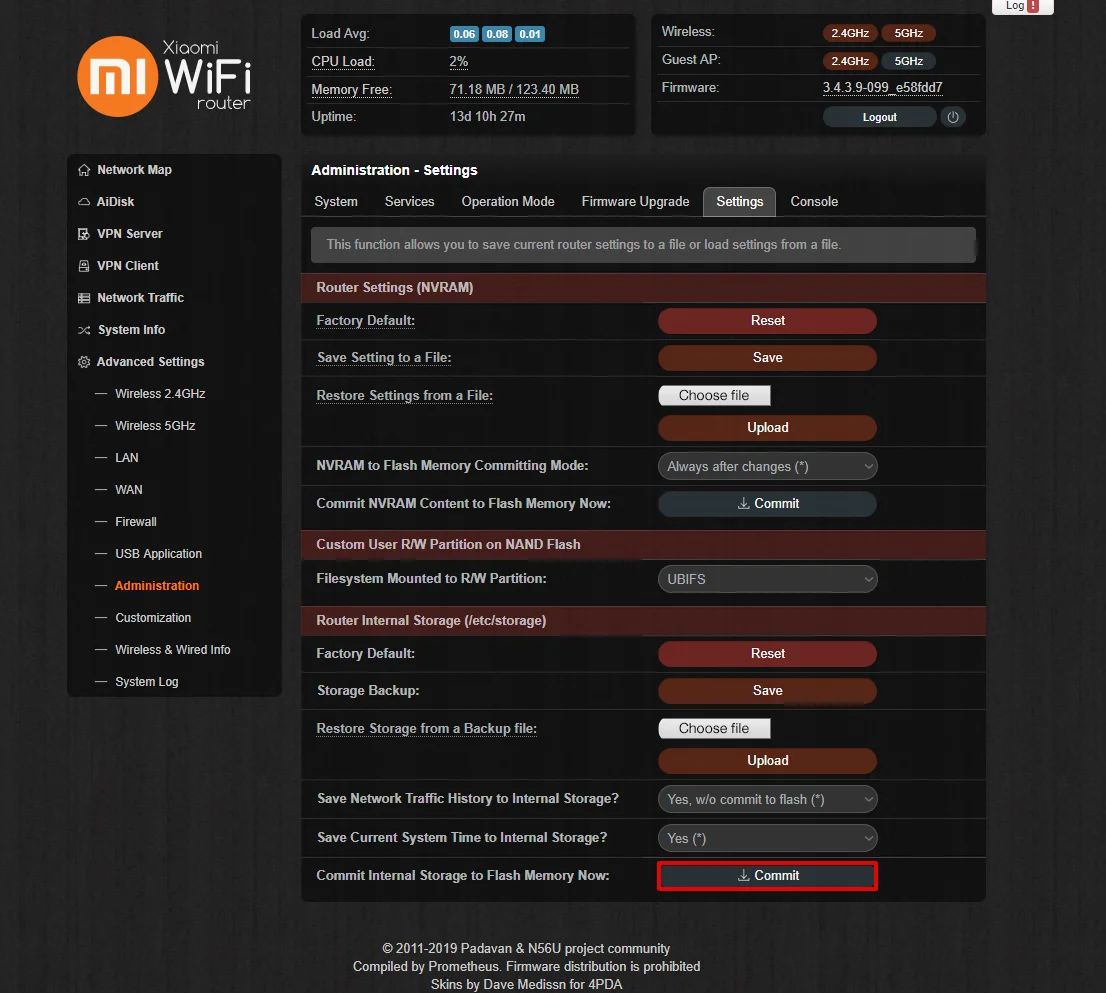
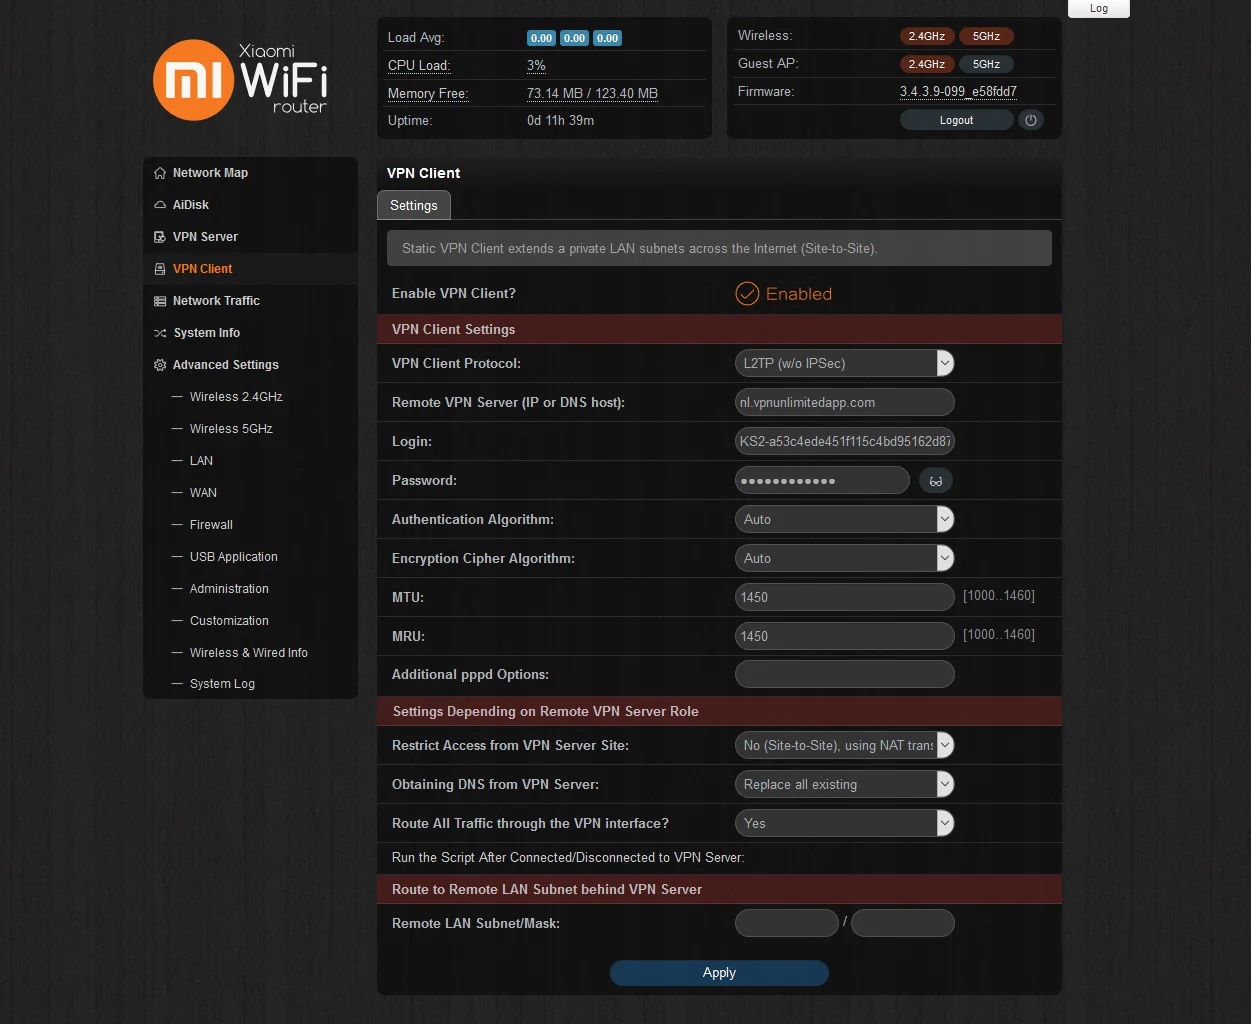
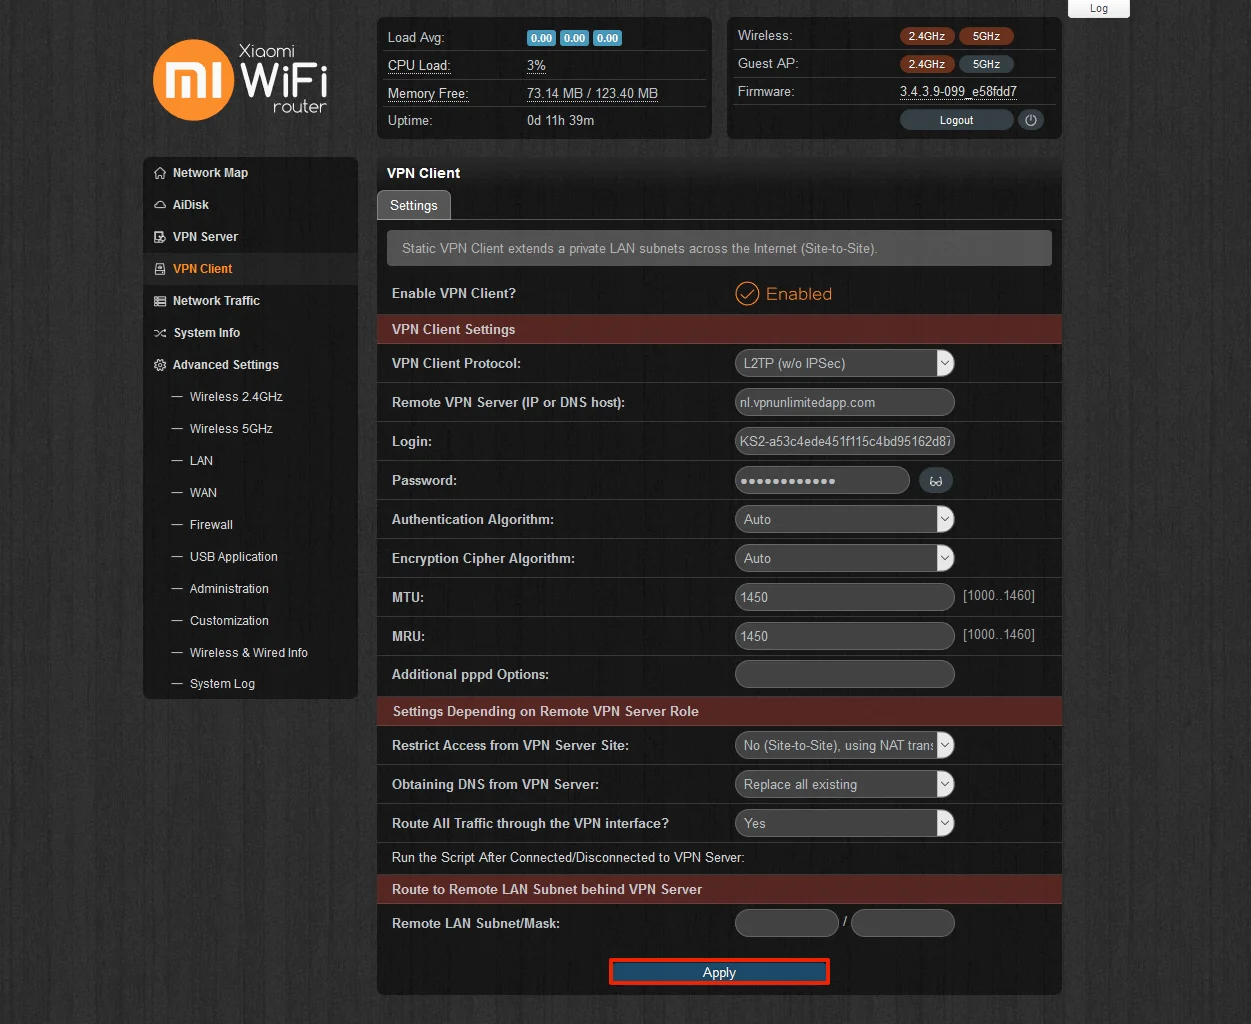
VPN 连接将建立,您将在同一设置选项卡上看到已连接状态。
三. Padavan 固件 VPN 的可选终止开关设置(仅限高级用户)
注意:请确保正确配置 Kill Switch,否则您的路由器将失去互联网连接。
要设置 Kill Switch 并防止 VPN 连接突然断开时发生流量泄漏,请导航至 VPN 客户端 界面上的连接/断开与 VPN 服务器连接后运行脚本,然后粘贴以下内容:
#!/bin/sh


### 自定义用户脚本

### 在内部 VPN 客户端连接/断开与远程 VPN 服务器的连接后调用

### $1        - 动作(向上/向下)

### $IFNAME  - 隧道接口名称(例如 ppp5 或 tun0)

### $IPLOCAL - 隧道本地 IP 地址

### $IPREMOTE - 隧道远程 IP 地址

### $DNS1   - 对等 DNS1

### $DNS2    - 对等 DNS2


# 远程服务器后面的私有 LAN 子网(示例)

peer_lan="192.168.10.0"

peer_msk="255.255.255.0"


### 示例:添加静态路由到远程服务器后面的私有 LAN 子网


func_ipup()

{

# 路由添加 -net $peer_lan 网络掩码 $peer_msk gw $IPREMOTE dev $IFNAME

if iptables -C FORWARD -j REJECT;然后

iptables -D FORWARD -j REJECT

fi return 0

}


func_ipdown()

{

#  route del -net $peer_lan 网络掩码 $peer_msk gw $IPREMOTE dev $IFNAME

if (!iptables -C FORWARD -j REJECT);然后

iptables -I FORWARD -j REJECT

fi return 0

}


logger -t vpnc-script "$IFNAME $1"


case "$1" in

up)

  func_ipup

  ;;

向下)

  func_ipdown

  ;;

esac
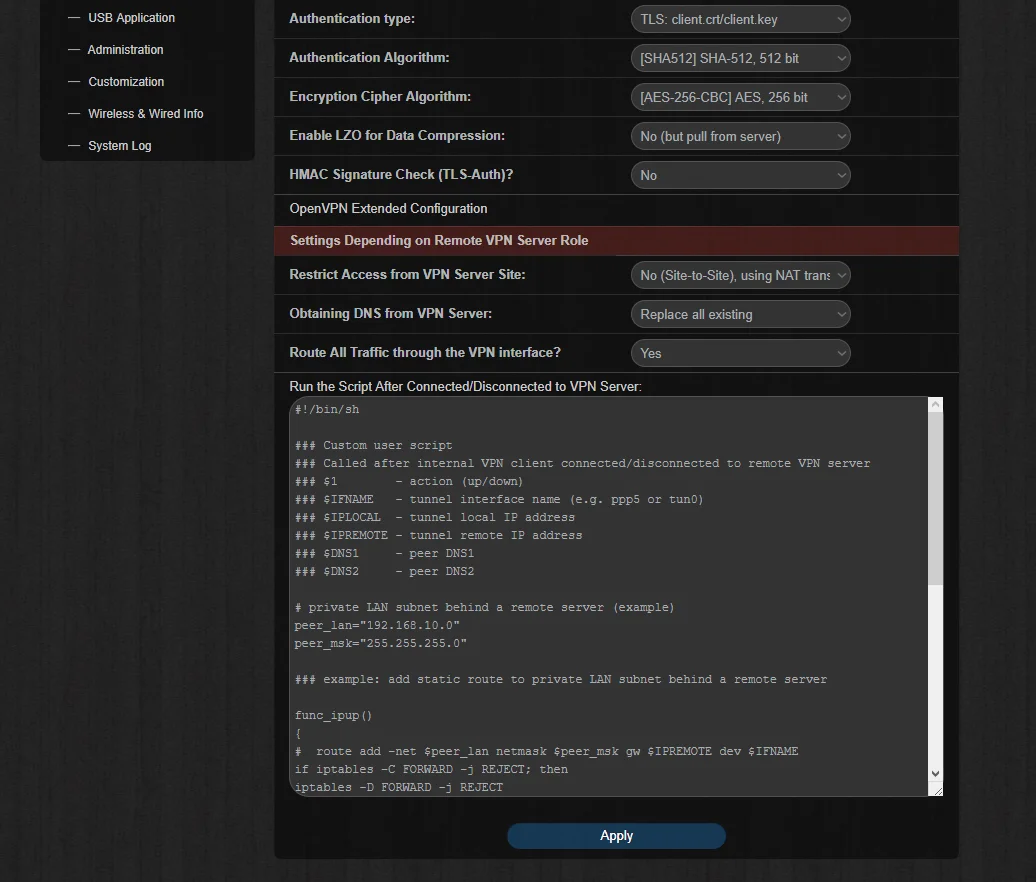
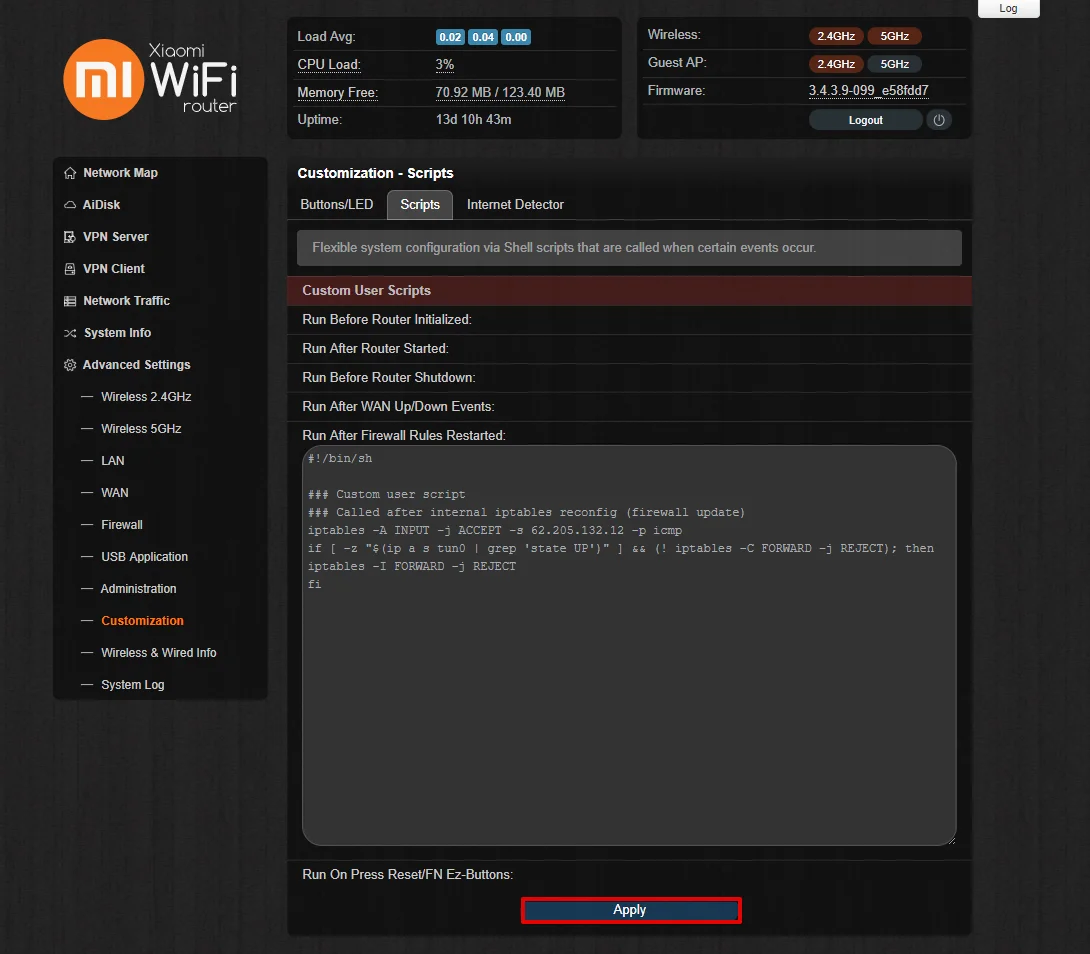
您还应该阻止流量,直到隧道开通。为此,请导航至高级设置>定制>>脚本并将以下行粘贴到防火墙规则重新启动后运行字段中:
#!/bin/sh


### 自定义用户脚本

### 在内部 iptables 重新配置(防火墙更新)后调用

iptables -A INPUT -j ACCEPT -s 62.205.132.12 -p icmp

if [ -z "$(ip a s tun0 | grep '状态 UP')" ] & (!iptables -C FORWARD -j REJECT);然后

iptables -I FORWARD -j REJECT

fi
填写完毕后,点击页面底部的应用。
需要配置其他设备吗?请查看我们的手册页面,您可以在其中找到相关指南,或者随时通过[email protected]。
“OpenVPN”是 OpenVPN Inc. 的注册商标。