Padavan ファームウェアを備えたルーター用の OpenVPN および L2TP クライアントのセットアップ
VPN 無制限ユーザー向け
さまざまなプラットフォームに VPN Unlimited をインストールする方法とKeepSolid ID を作成
さまざまなプラットフォームでの詳細なインストール ガイド:
- macOS 10.14 以降に VPN Unlimited をインストールする方法 (スタンドアロン バージョン)
- macOS 10.14 以降 (App Store バージョン) に VPN Unlimited をインストールする方法
- iOS で VPN Unlimited をインストールして使い始める方法
- Android に VPN 無制限アプリケーションをインストールする方法
- Windows XP SP3 に VPN Unlimited アプリケーションをインストールする方法
- Windows 7 に VPN 無制限アプリケーションをインストールする方法
- Windows 8/8.1 で VPN 無制限アプリケーションを設定する方法
- Windows 10 に VPN Unlimited アプリをインストールして使い始める方法
- Linux に VPN Unlimited をインストールする方法
新しい KeepSolid ID を作成する方法
<オル>初めて VPN サーバーに接続すると、VPN 構成の追加と VPN プロファイルのダウンロードを許可するように求められます。 詳細については、さまざまなプラットフォームに VPN Unlimited をインストールする方法について、上記のマニュアルを参照してください。
このチュートリアルでは、Padavan ファームウェアがフラッシュされたルーター上で OpenVPN® および L2TP クライアントを構成する方法について詳しく説明します。 OpenVPN プロトコルの詳細については、詳細記事「OpenVPN プロトコルとは」をご覧ください。また、その機能と技術的な詳細については、記事「L2TP VPN プロトコルとは」を確認することをお勧めします。
注: このガイドでは、IPsec を使用しない L2TP の構成については説明しません。
Padavan ファームウェア 3.4.3.9-099 を搭載した Xiaomi Mi-3 ルーターを例として取り上げました。 Padavan ファームウェア用に VPN Unlimited をセットアップするにはどうすればよいですか? Padavan ファームウェア用に OpenVPN を設定するにはどうすればよいですか?チェックしてみましょう!
I. Padavan ファームウェア用に OpenVPN クライアントを設定する方法
私。 OpenVPNクライアントをPadavanファームウェア用に構成する方法
<オル>
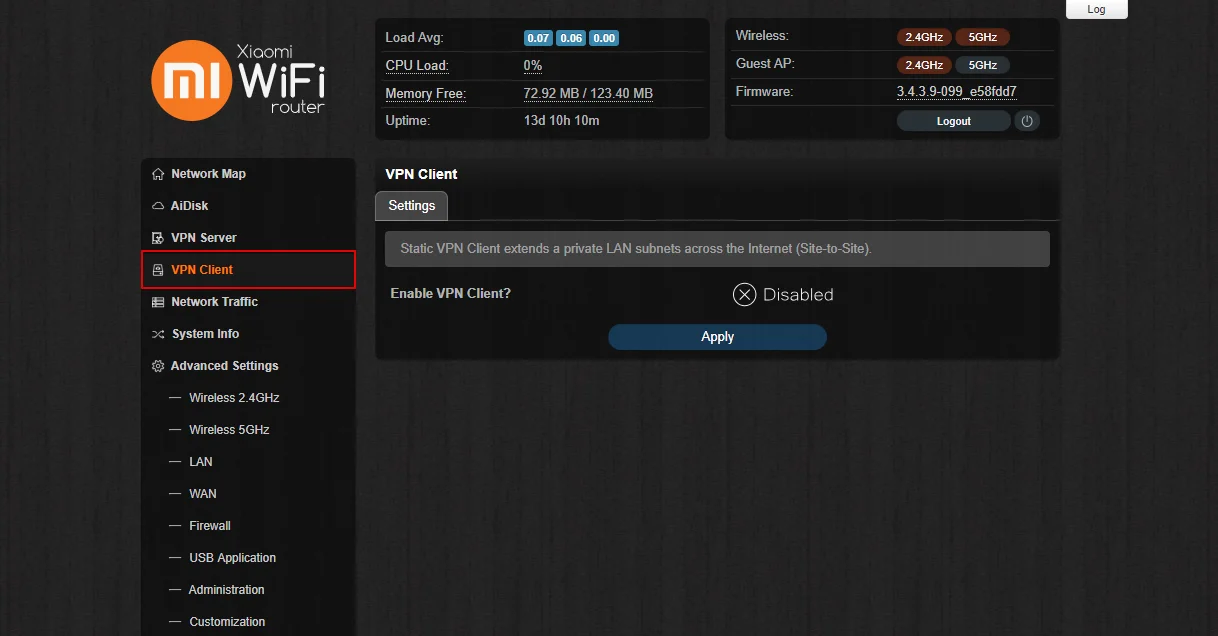
- Padavan ファームウェアの VPN クライアントを有効にします。
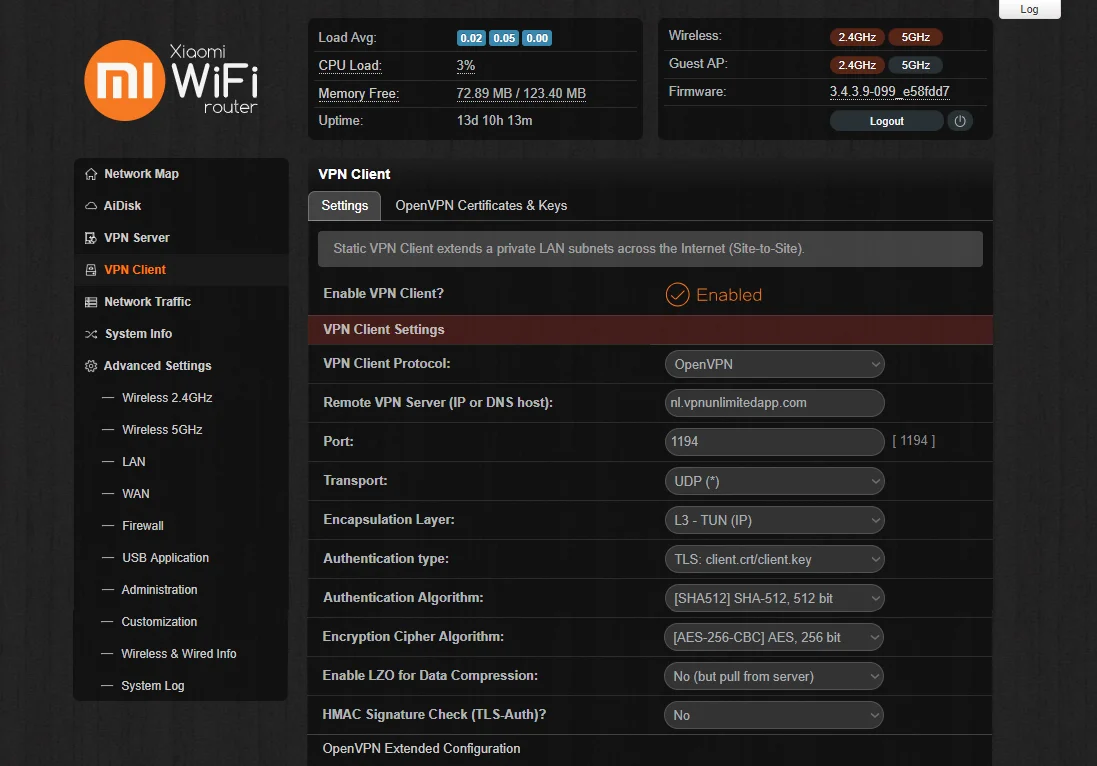
- 次の方法でフィールドに入力します。
- VPN クライアント プロトコル: OpenVPN
- リモート VPN サーバー (IP または DNS ホスト): 生成した構成設定からサーバー ドメイン名を指定します
- ポート: 1197
- トランスポート: UDP
- カプセル化層: L3 – TUN (IP)
- 認証タイプ: TLS: client.crt/client.key
- 認証アルゴリズム: [SHA512] SHA-512、512 ビット
- 暗号化暗号アルゴリズム: [AES-256-CBC] AES、256 ビット
- データ圧縮のために LZO を有効にする: いいえ (ただし、サーバーからプルします)
- HMAC 署名チェック (TLS-Auth)? - いいえ
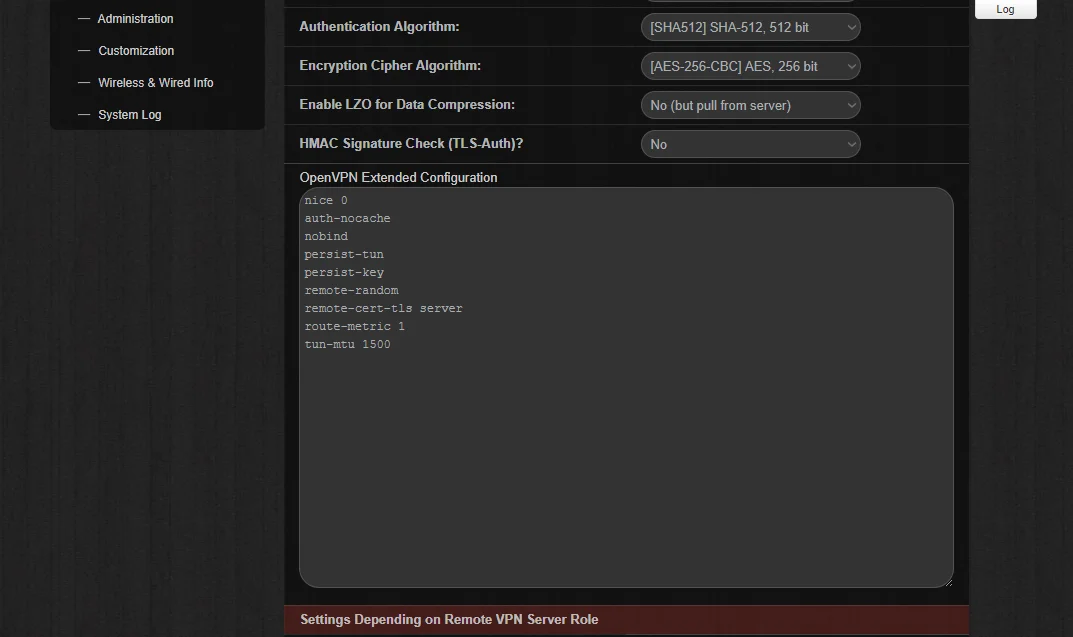
- OpenVPN 拡張構成をクリックし、以下の設定を貼り付けます。
nice 0
auth-nocache
nobind
persist-tun
persist-key
リモートランダム
リモート証明書-TLSサーバー
ルートメトリック 1
tun-mtu 1500
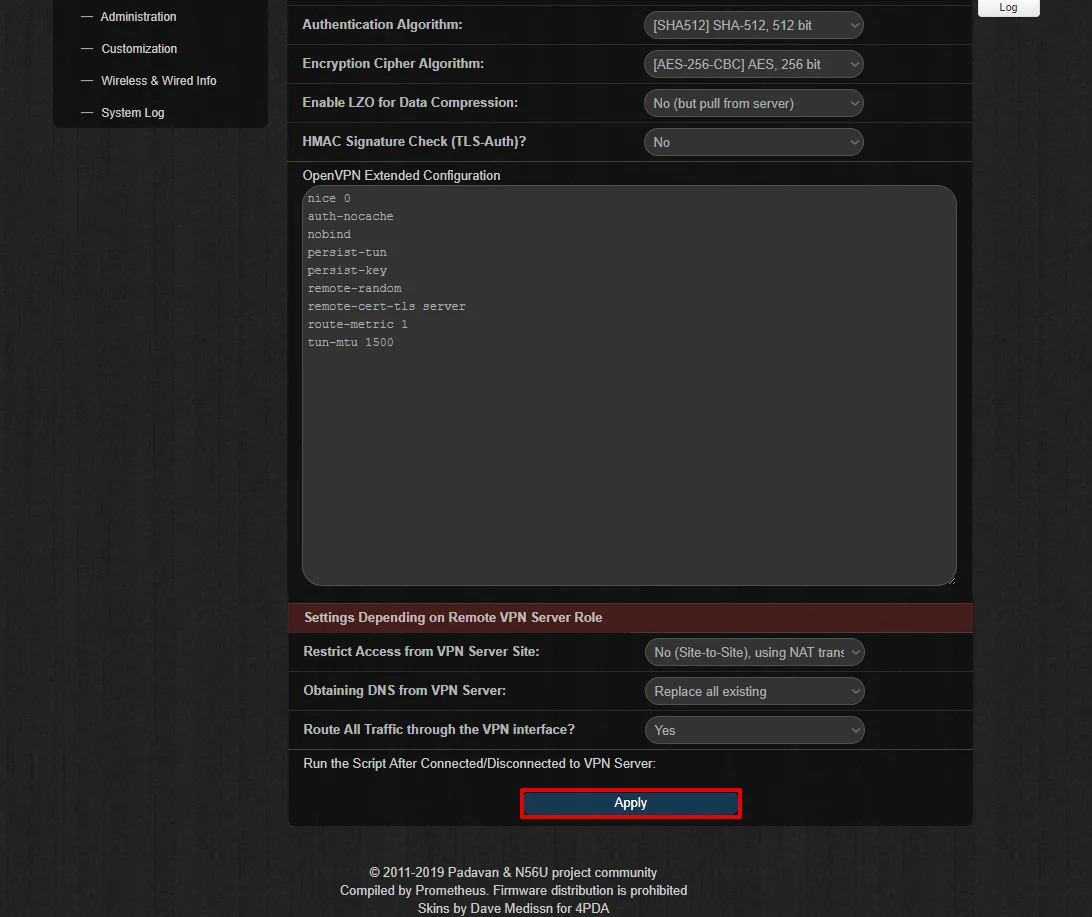
- [VPN サーバーの役割の削除に応じた設定] セクションで、次のオプションを選択します。
- VPN サーバー サイトからのアクセスを制限する: いいえ (サイト間)、NAT 変換を使用します
- VPN サーバーから DNS を取得: 既存のものをすべて置き換えます
- すべてのトラフィックを VPN インターフェース経由でルーティングしますか? - はい
- [適用] をクリックします。
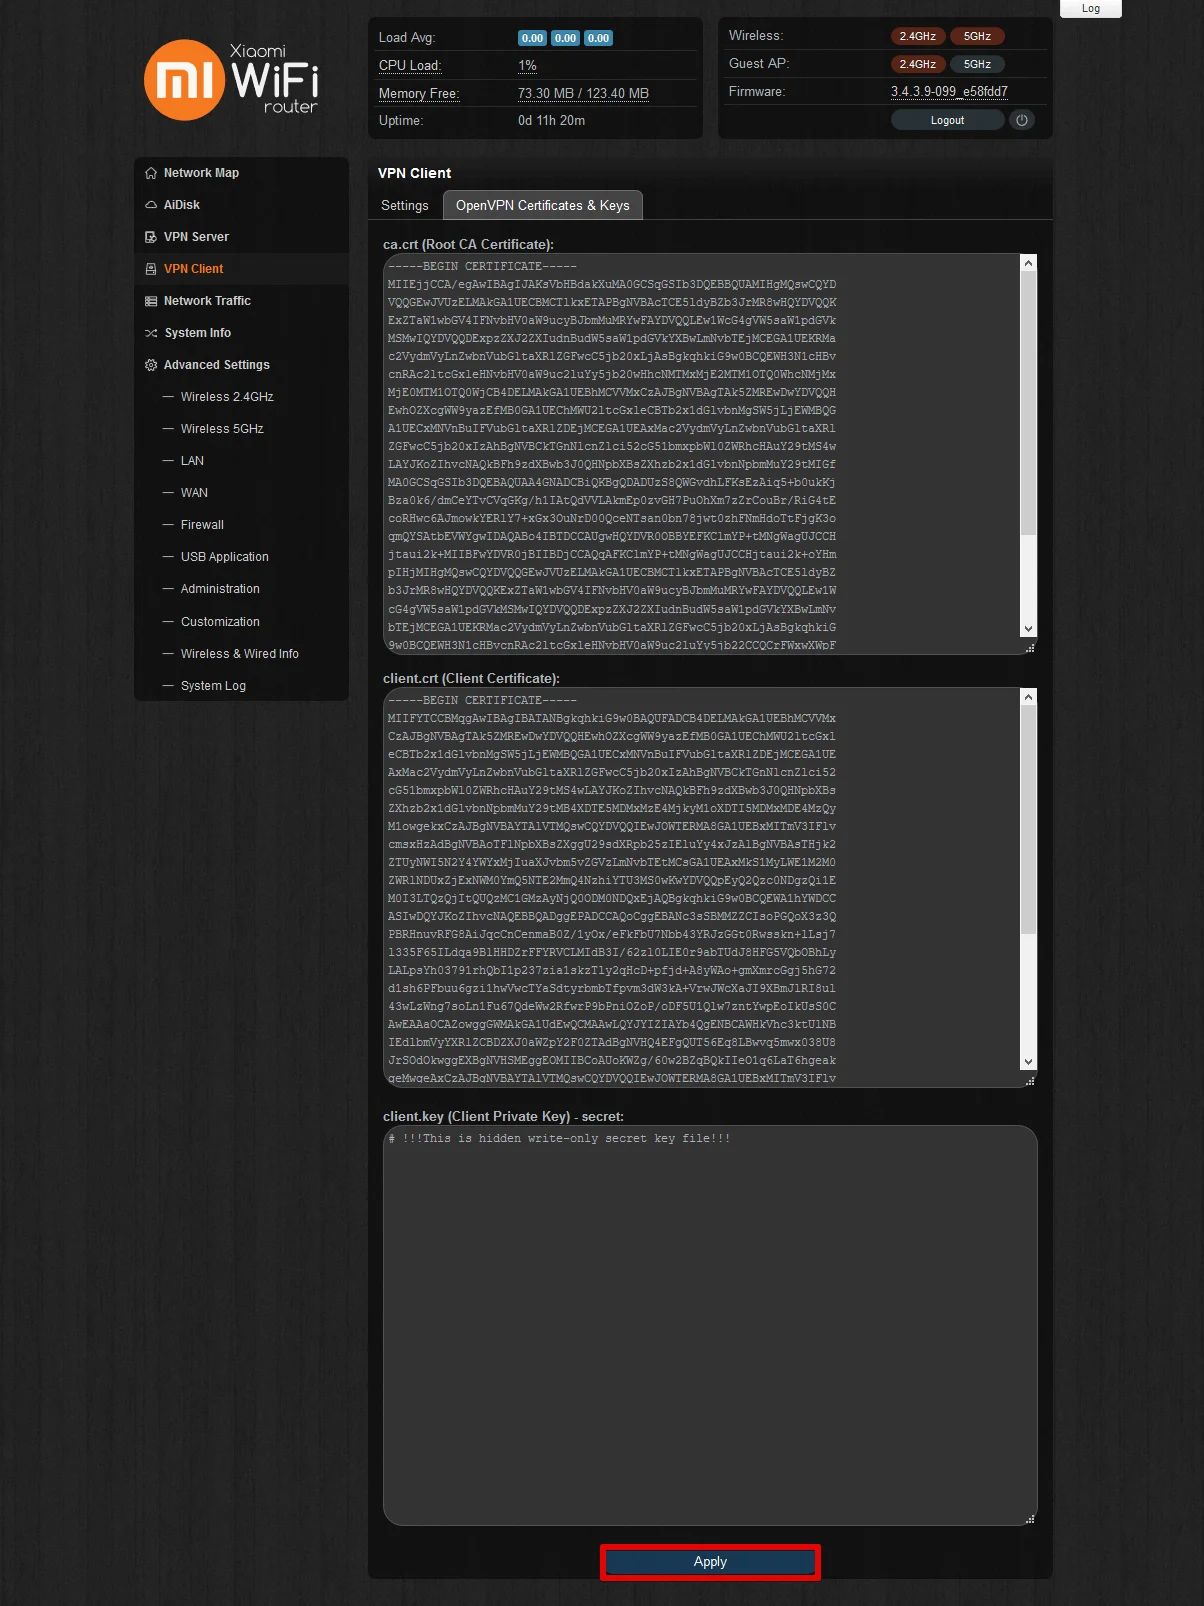
- 「OpenVPN 証明書と認証」に移動します。 Padavan ファームウェアの [キー] タブ。ここでは、生成された .ovpn 構成ファイルからキーと証明書を入力する必要があります。
- ca.crt (ルート CA 証明書): <ca> の間に文字列を貼り付けます。および </ca> (-----BEGIN CERTIFICATE----- および -----BEGIN CERTIFICATE----- を含む)
- client.crt (クライアント証明書): <cert> の間に文字列を貼り付けます。および </cert> (-----BEGIN CERTIFICATE----- および -----BEGIN CERTIFICATE----- を含む)
- client.key (クライアント秘密キー) - シークレット: <key> の間に文字列を貼り付けます。 </key> (-----BEGIN CERTIFICATE----- および -----BEGIN CERTIFICATE----- を含む)
- [適用] をクリックします。
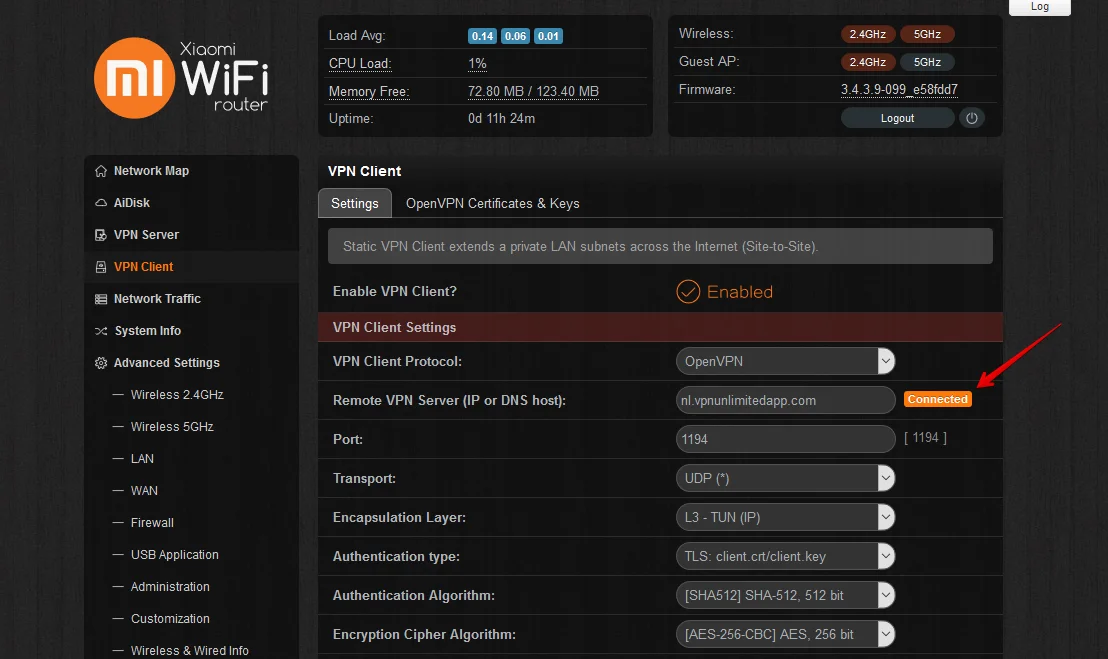
Padavan ファームウェアの VPN 接続が正常に確立されると、以下に示すように [設定] タブに [接続済み] ステータスが表示されます。
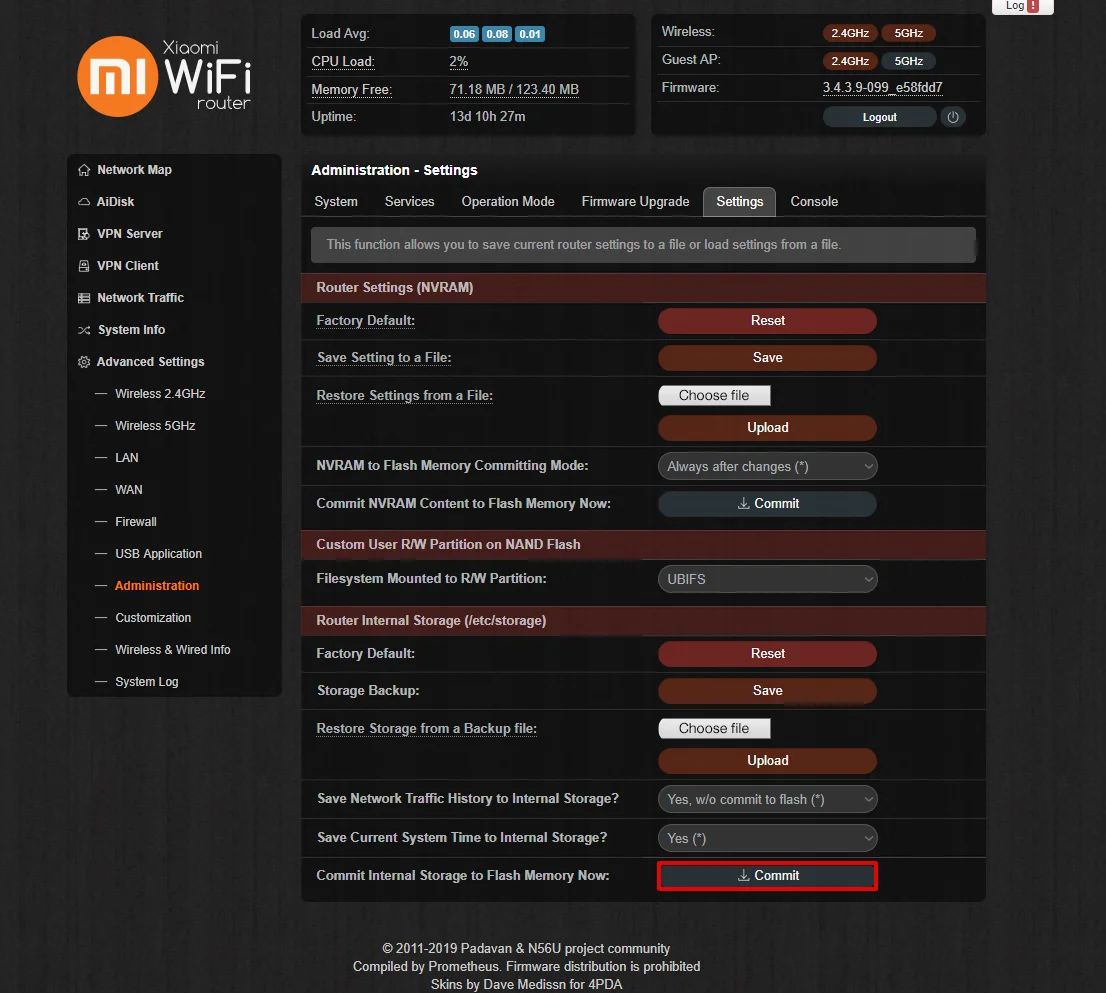
- Padavan ファームウェアのサービスに接続した後、変更を永続的にする必要があります。これは 3 つの方法で実行できます。
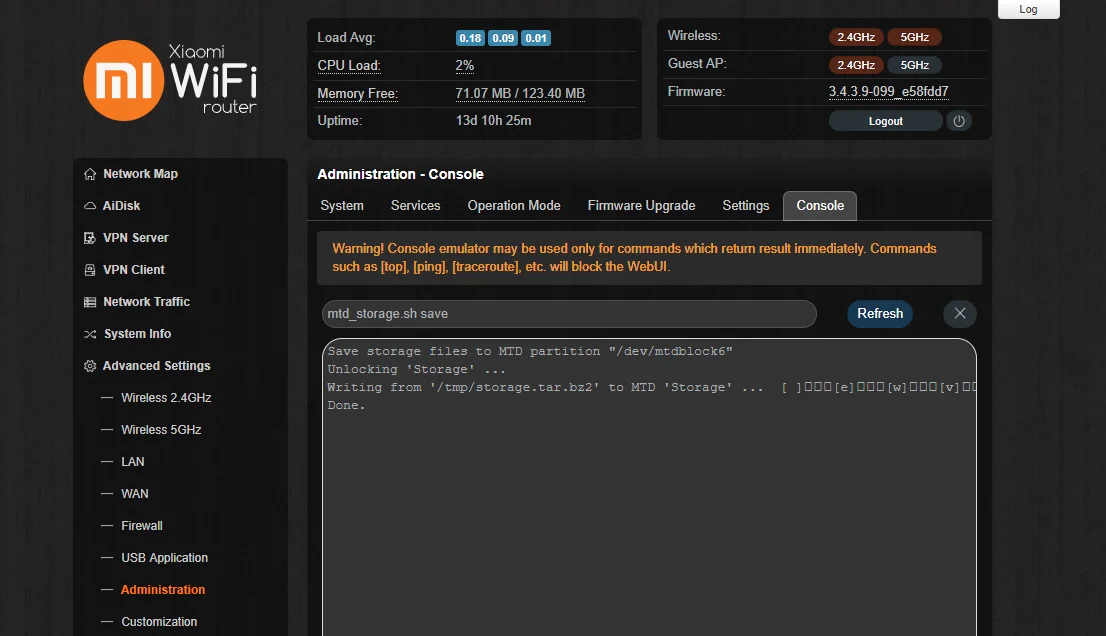
- 管理 > 内コンソールでコマンド mtd_storage.sh save を実行します。
II. Padavan ルーターで L2TP クライアントを構成する方法
<オル>
- Padavan ファームウェアの VPN クライアントを有効にし、次の方法でフィールドに入力して L2TP 接続を設定します。
- VPN クライアント プロトコル: L2TP (IPSec なし)
- リモート VPN サーバー (IP または DNS ホスト): ステップ 1 で生成した手動構成セットから選択したサーバー名を貼り付けます
- ログイン: 構成設定からログインを入力します
- パスワード: 構成設定からパスワードを貼り付けます
- VPN サーバー サイトからのアクセスを制限する: いいえ (サイト間)、NAT 変換を使用します
- VPN サーバーから DNS を取得: 既存のものをすべて置き換えます
- すべてのトラフィックを VPN インターフェース経由でルーティングしますか? - はい
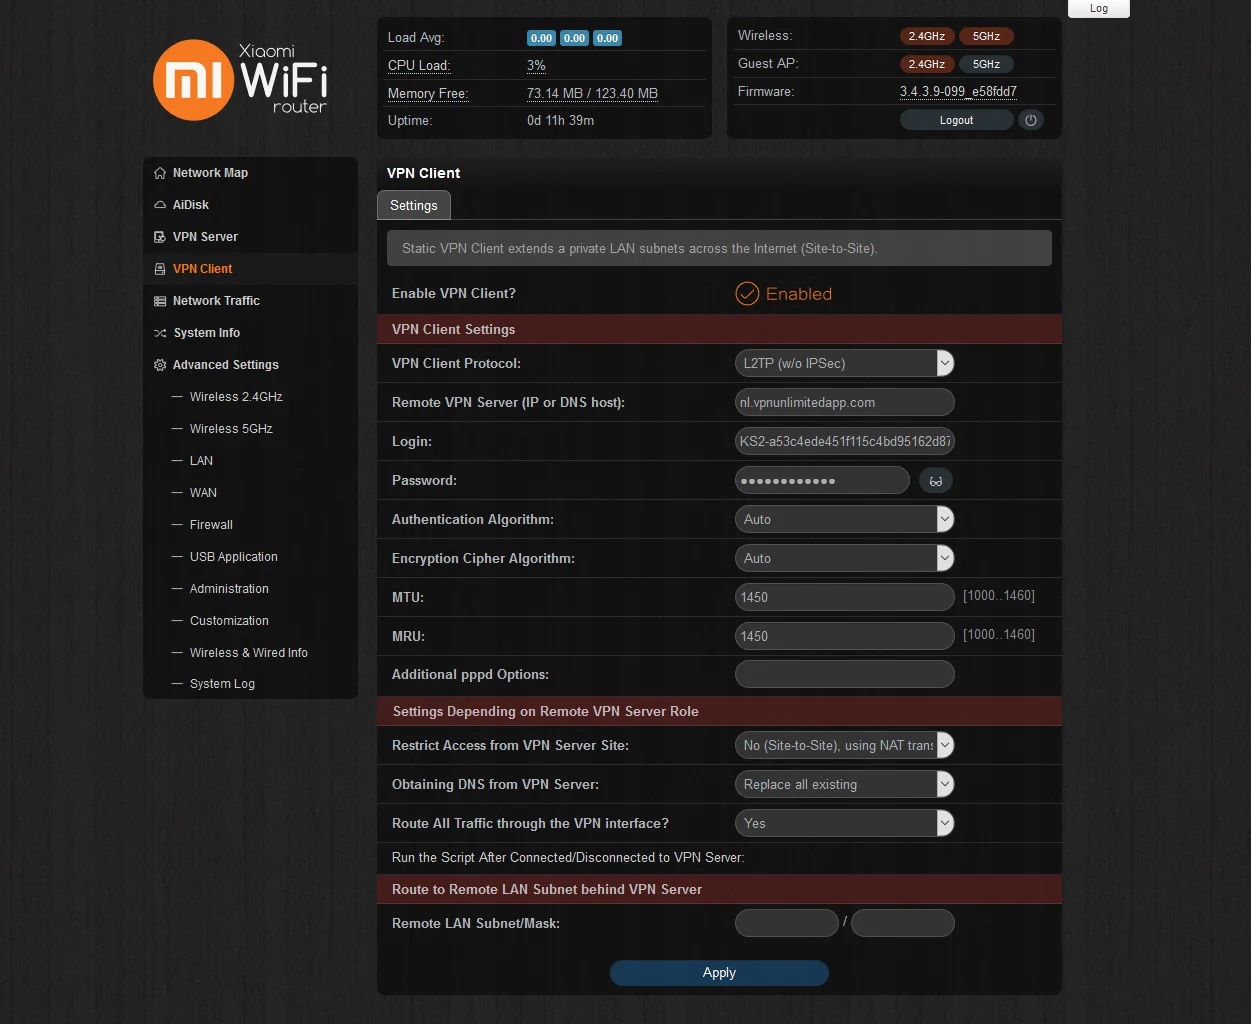
- [適用] をクリックします。
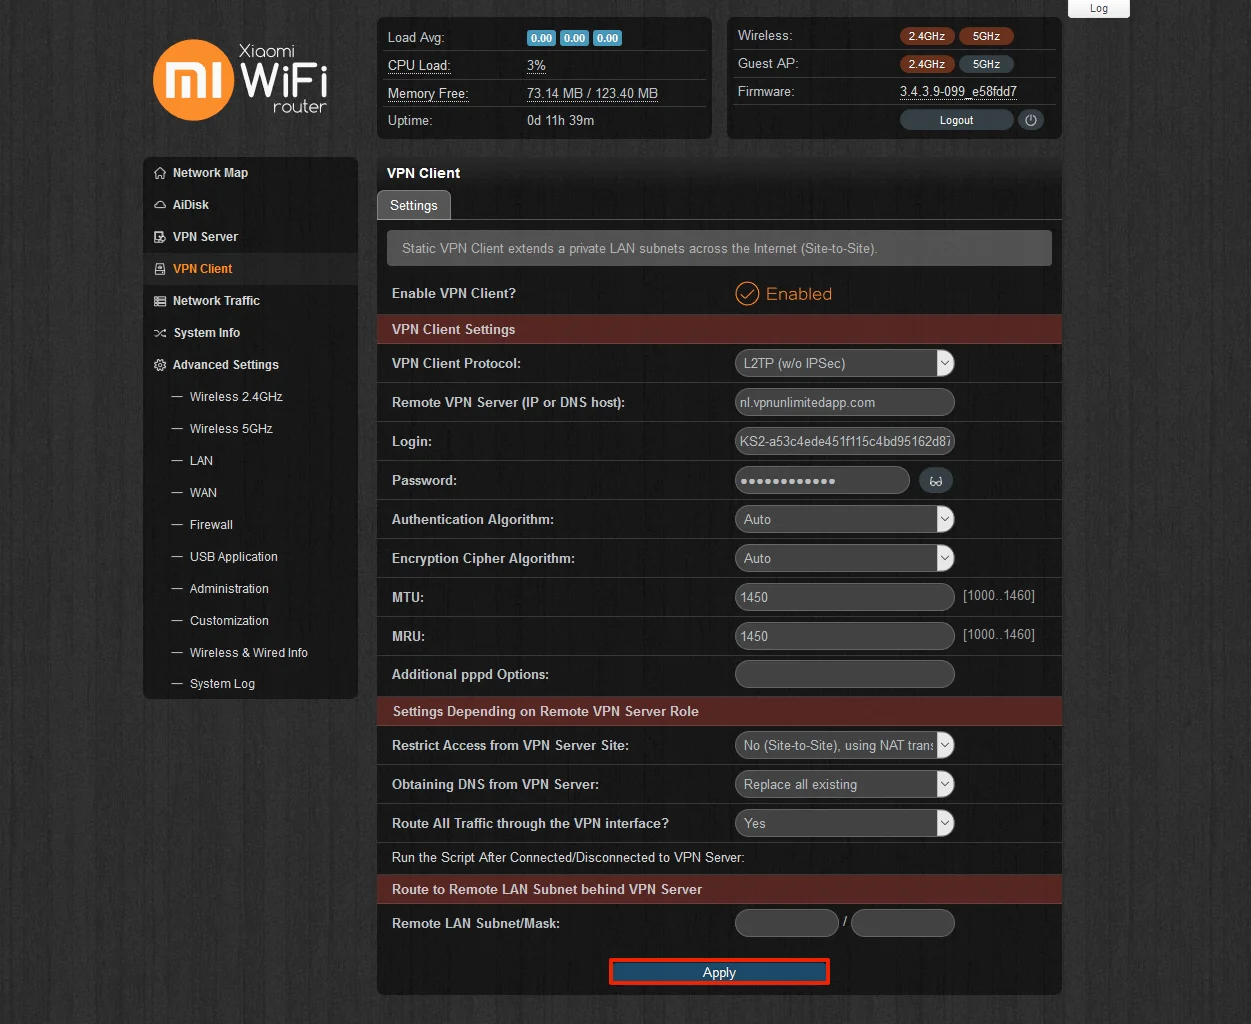
VPN 接続が確立され、同じ [設定] タブに [接続済み] というステータスが表示されます。
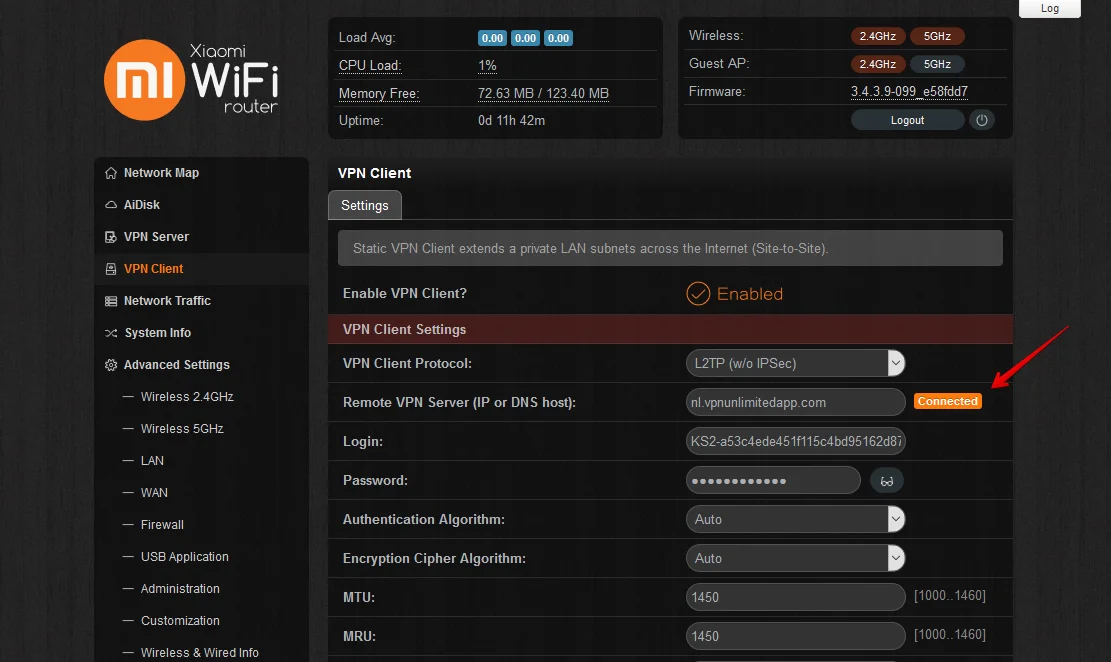
以上です! Padavan ファームウェアの VPN クライアントのセットアップが正常に完了し、ルーターで VPN 接続が実行されています。
III. Padavan ファームウェア用 VPN のオプションの Kill Switch セットアップ(上級ユーザーのみ)
注: キル スイッチを正しく設定してください。設定しないと、ルーターでインターネット接続が失われます。
キル スイッチを設定し、VPN 接続が突然切断された場合のトラフィック漏洩を防ぐには、VPN クライアント インターフェイスで VPN サーバーへの接続/切断後にスクリプトを実行 に移動し、次の内容を貼り付けます。
#!/bin/sh


### カスタム ユーザー スクリプト

### 内部 VPN クライアントがリモート VPN サーバーに接続または切断された後に呼び出されます

### $1        - アクション (上/下)

### $IFNAME   - トンネル インターフェース名 (例: ppp5 または tun0)

### $IPLOCAL  - トンネル ローカル IP アドレス

### $IPREMOTE - トンネル リモート IP アドレス

### $DNS1     - ピア DNS1

### $DNS2     - ピア DNS2


# リモート サーバーの背後にあるプライベート LAN サブネット (例)

peer_lan="192.168.10.0"

peer_msk="255.255.255.0"


### 例: リモート サーバーの背後にあるプライベート LAN サブネットに静的ルートを追加します


func_ipup()

{

# ルート追加 -net $peer_lan ネットマスク $peer_msk gw $IPREMOTE dev $IFNAME

if iptables -C FORWARD -j REJECT;次に

iptables -D FORWARD -j REJECT

fi return 0

}


func_ipdown()

{

# ルート del -net $peer_lan ネットマスク $peer_msk gw $IPREMOTE dev $IFNAME

if (! iptables -C FORWARD -j REJECT); then

iptables -I FORWARD -j REJECT

fi return 0

}


logger -t vpnc-script "$IFNAME $1"


case "$1" in

up)

  func_ipup

  ;;

下)

  func_ipdown

  ;;

esac
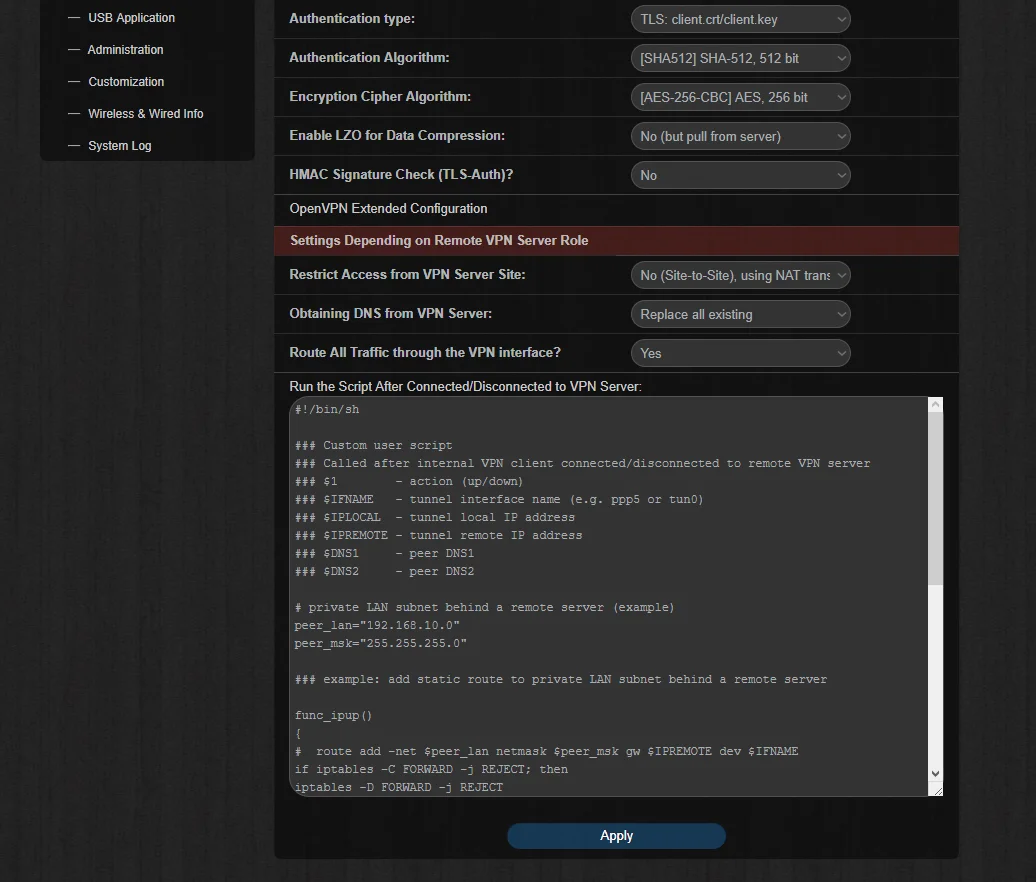
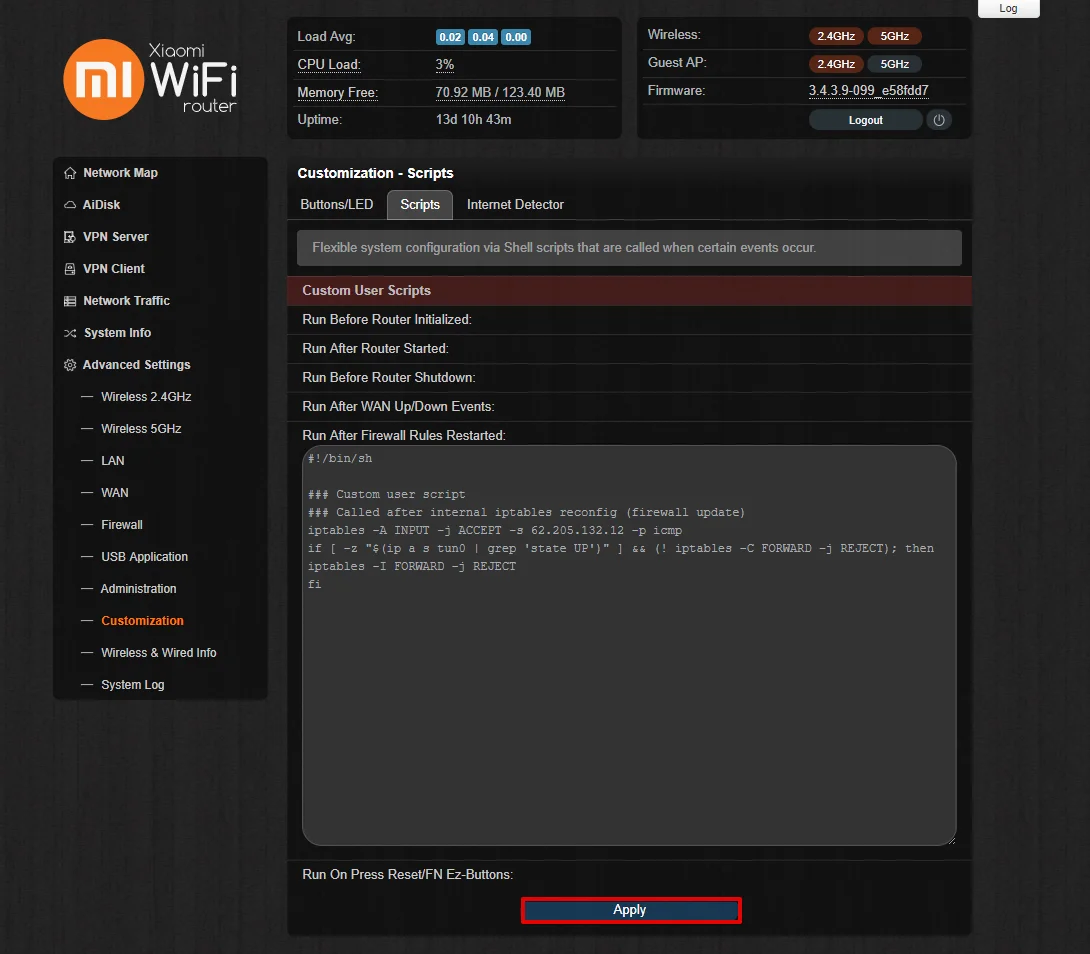
トンネルが稼働するまでトラフィックをブロックする必要もあります。これを行うには、[詳細設定] > [詳細設定] に移動します。カスタマイズ>スクリプトを作成し、ファイアウォール ルールの再起動後に実行フィールドに次の行を貼り付けます。
#!/bin/sh


### カスタム ユーザー スクリプト

### 内部 iptables の再構成 (ファイアウォールの更新) 後に呼び出されます

iptables -A INPUT -j ACCEPT -s 62.205.132.12 -p icmp

if [ -z "$(ip a s tun0 | grep 'state UP')"] && (! iptables -C FORWARD -j REJECT);次に

iptables -I FORWARD -j REJECT

fi
入力したら、ページの下部にある [適用] をクリックします。
他のデバイスを設定する必要がありますか?関連ガイドが記載されているマニュアル ページをチェックするか、[email protected].
「OpenVPN」は OpenVPN Inc. の登録商標です。