Padavan 펌웨어 라우터용 OpenVPN 및 L2TP 클라이언트 설정
VPN Unlimited 사용자용
다양한 플랫폼에 VPN Unlimited를 설치하고 KeepSolid ID를 만드는 방법
플랫폼별 자세한 설치 가이드:
- macOS 10.14 이상에 VPN Unlimited를 설치하는 방법(독립 실행형 버전)
- macOS 10.14 이상에 VPN Unlimited를 설치하는 방법(App Store 버전)
- iOS에 VPN Unlimited를 설치하고 시작하는 방법
- Android에 VPN Unlimited 애플리케이션을 설치하는 방법
- Windows XP SP3에 VPN Unlimited 애플리케이션을 설치하는 방법
- Windows 7에 VPN Unlimited 애플리케이션을 설치하는 방법
- Windows 8/8.1에서 VPN Unlimited 애플리케이션을 설정하는 방법
- Windows 10에 VPN Unlimited 앱을 설치하고 시작하는 방법
- Linux에 VPN Unlimited를 설치하는 방법
새 KeepSolid ID를 만드는 방법
- VPN Unlimited 앱을 설치하면 "KeepSolid ID 만들기" 문구가 표시됩니다. 이를 클릭하여 절차를 시작합니다.
- 지정된 필드에 이메일 주소를 입력합니다.
- 비밀번호를 만들고 비밀번호 필드에 입력합니다.
- 확인을 위해 제공된 필드에 비밀번호를 다시 입력합니다.
- "계속하면 당사의…에 동의하게 됩니다" 문구 옆의 확인란을 선택합니다.
- "가입" 버튼을 눌러 등록을 완료합니다.
VPN 서버에 처음 연결하면 VPN 구성 추가 및 VPN 프로필 다운로드 허용을 요청받게 됩니다. 자세한 내용은 다양한 플랫폼에 VPN Unlimited를 설치하는 방법에 관한 위의 설명서를 참조하세요.
이 튜토리얼에서는 Padavan 펌웨어가 설치된 라우터에서 OpenVPN® 및 L2TP 클라이언트를 구성하는 방법을 자세히 안내합니다. OpenVPN 프로토콜에 관한 자세한 내용은 OpenVPN 프로토콜이란 무엇인가요 문서를 확인하세요. 또한 기능과 기술적 세부 사항에 관해 자세히 알아보려면 L2TP VPN 프로토콜이란 무엇인가요 문서를 확인하는 것이 좋습니다.
참고: 이 가이드에서는 더 이상 IPsec 없는 L2TP 구성을 다루지 않습니다.
Padavan 펌웨어 3.4.3.9-099가 설치된 Xiaomi Mi-3 라우터를 예로 사용했습니다. Padavan 펌웨어용 VPN Unlimited를 설정하는 방법은 무엇일까요? Padavan 펌웨어용 OpenVPN을 구성하는 방법은 무엇일까요? 지금 확인해 보세요!
I. Padavan 펌웨어용 OpenVPN 클라이언트를 구성하는 방법
I. OpenVPN 클라이언트를 Padavan 펌웨어용으로 구성하는 방법
- Padavan 펌웨어 라우터에서 VPN을 설정하기 전에 수동 구성 파일을 생성해야 합니다. 이 가이드에서 몇 가지 간단한 단계를 안내합니다.
- 그런 다음 Padavan 라우터 제어판에 로그인합니다. 라우터 제어판에 접속하는 방법을 모르는 경우 라우터 IP를 찾는 방법에 관한 안내를 확인하세요.
- VPN 클라이언트 > 설정 탭으로 이동합니다.
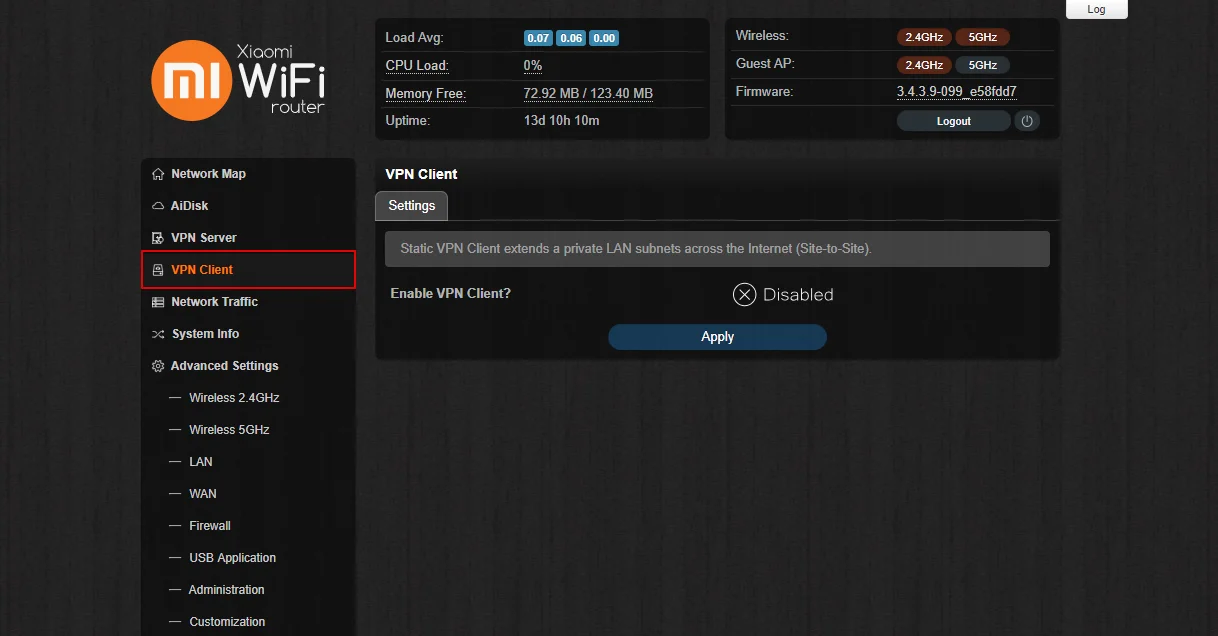
- Padavan 펌웨어용 VPN 클라이언트를 활성화합니다.
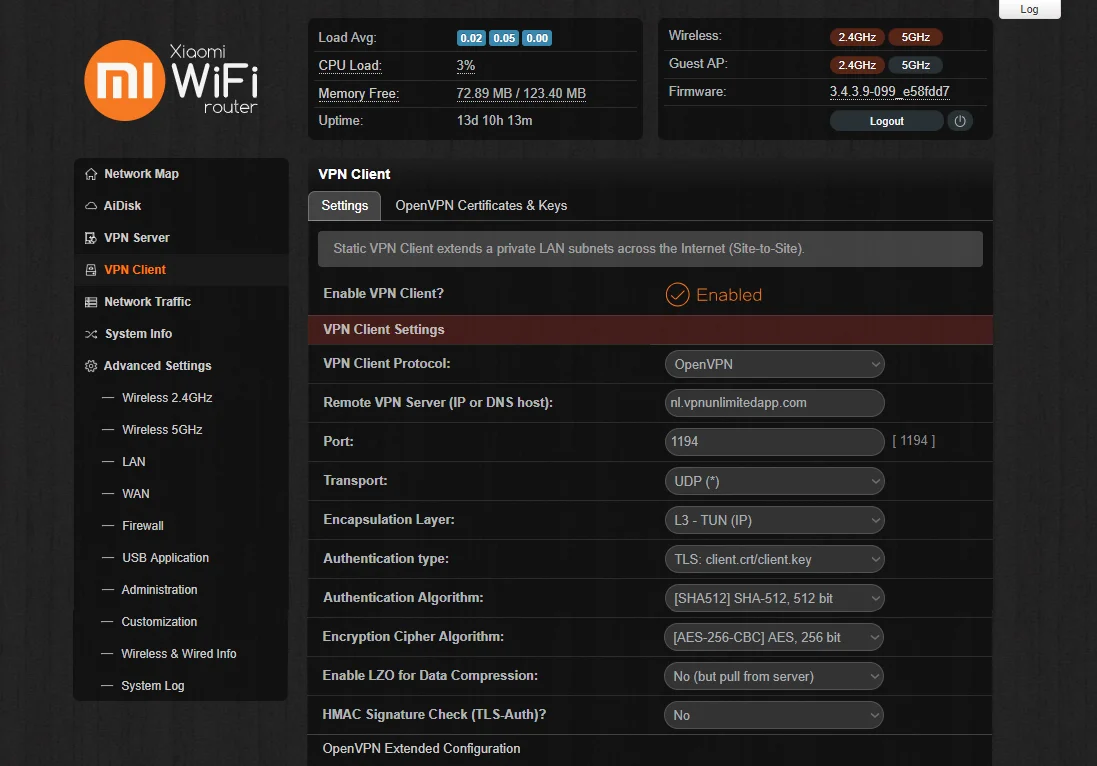
- 다음과 같이 필드를 입력합니다.
- VPN 클라이언트 프로토콜: OpenVPN
- 원격 VPN 서버(IP 또는 DNS 호스트): 생성한 구성 설정에 있는 서버 도메인 이름을 지정합니다
- 포트: 1197
- 전송 방식: UDP
- 캡슐화 계층: L3 – TUN (IP)
- 인증 유형: TLS: client.crt/client.key
- 인증 알고리즘: [SHA512] SHA-512, 512비트
- 암호화 방식 알고리즘: [AES-256-CBC] AES, 256비트
- 데이터 압축에 LZO 사용: 아니요(단, 서버에서 가져오기)
- HMAC 서명 확인(TLS-Auth)? - 아니요
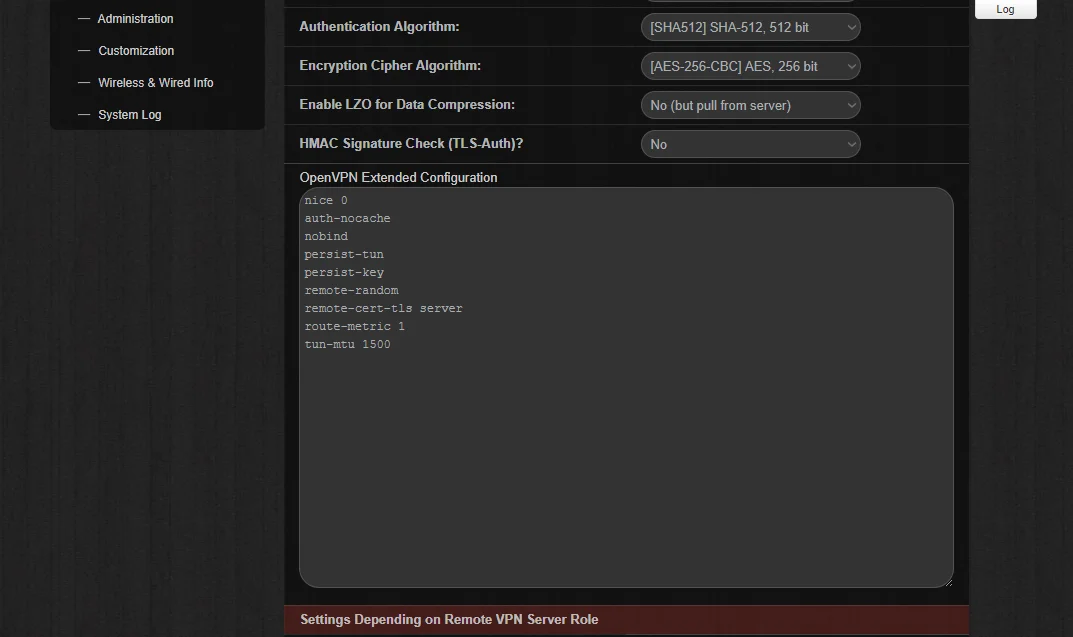
- OpenVPN 확장 구성을 클릭하고 아래 설정을 붙여넣습니다.
nice 0
auth-nocache
nobind
persist-tun
persist-key
remote-random
remote-cert-tls server
route-metric 1
tun-mtu 1500
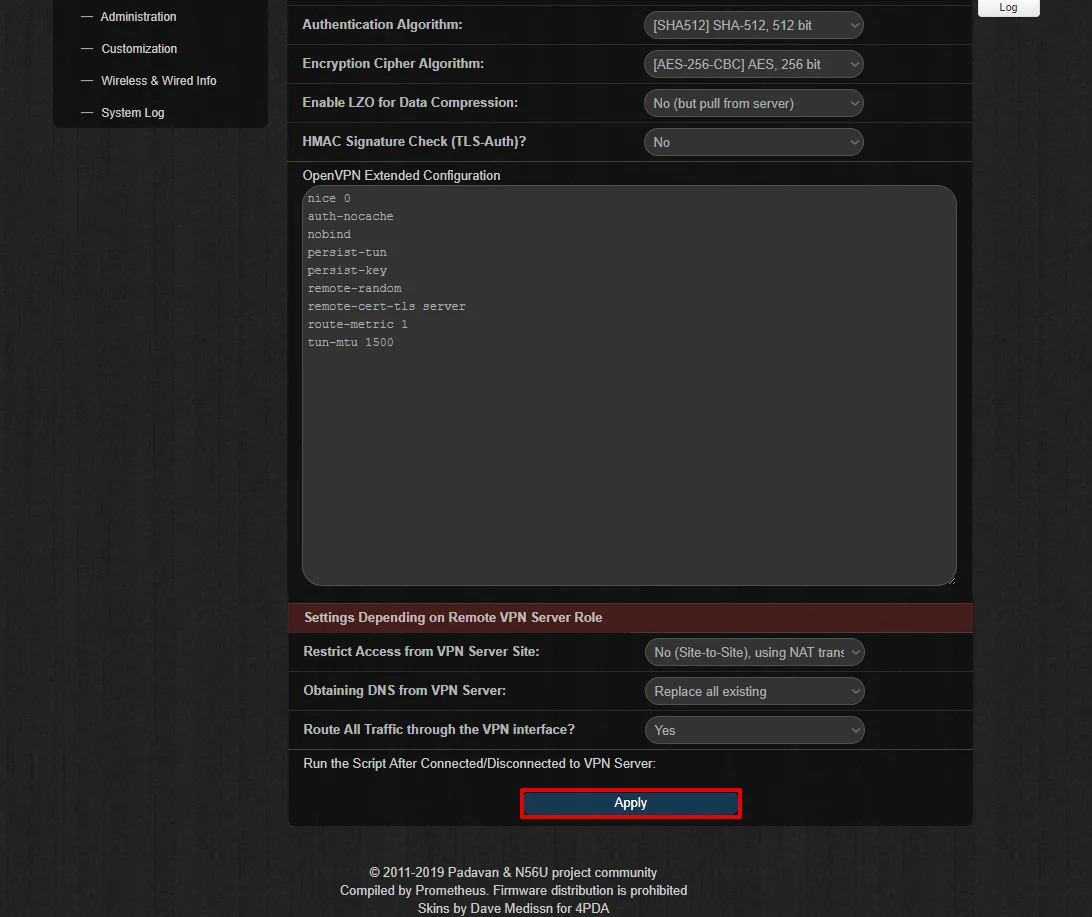
- 원격 VPN 서버 역할에 따른 설정 섹션에서 다음 옵션을 선택합니다.
- VPN 서버 사이트에서의 액세스 제한: 아니요(사이트 간), NAT 변환 사용
- VPN 서버에서 DNS 가져오기: 기존 항목 모두 교체
- 모든 트래픽을 VPN 인터페이스를 통해 라우팅하시겠습니까? - 예
- 적용을 클릭합니다.
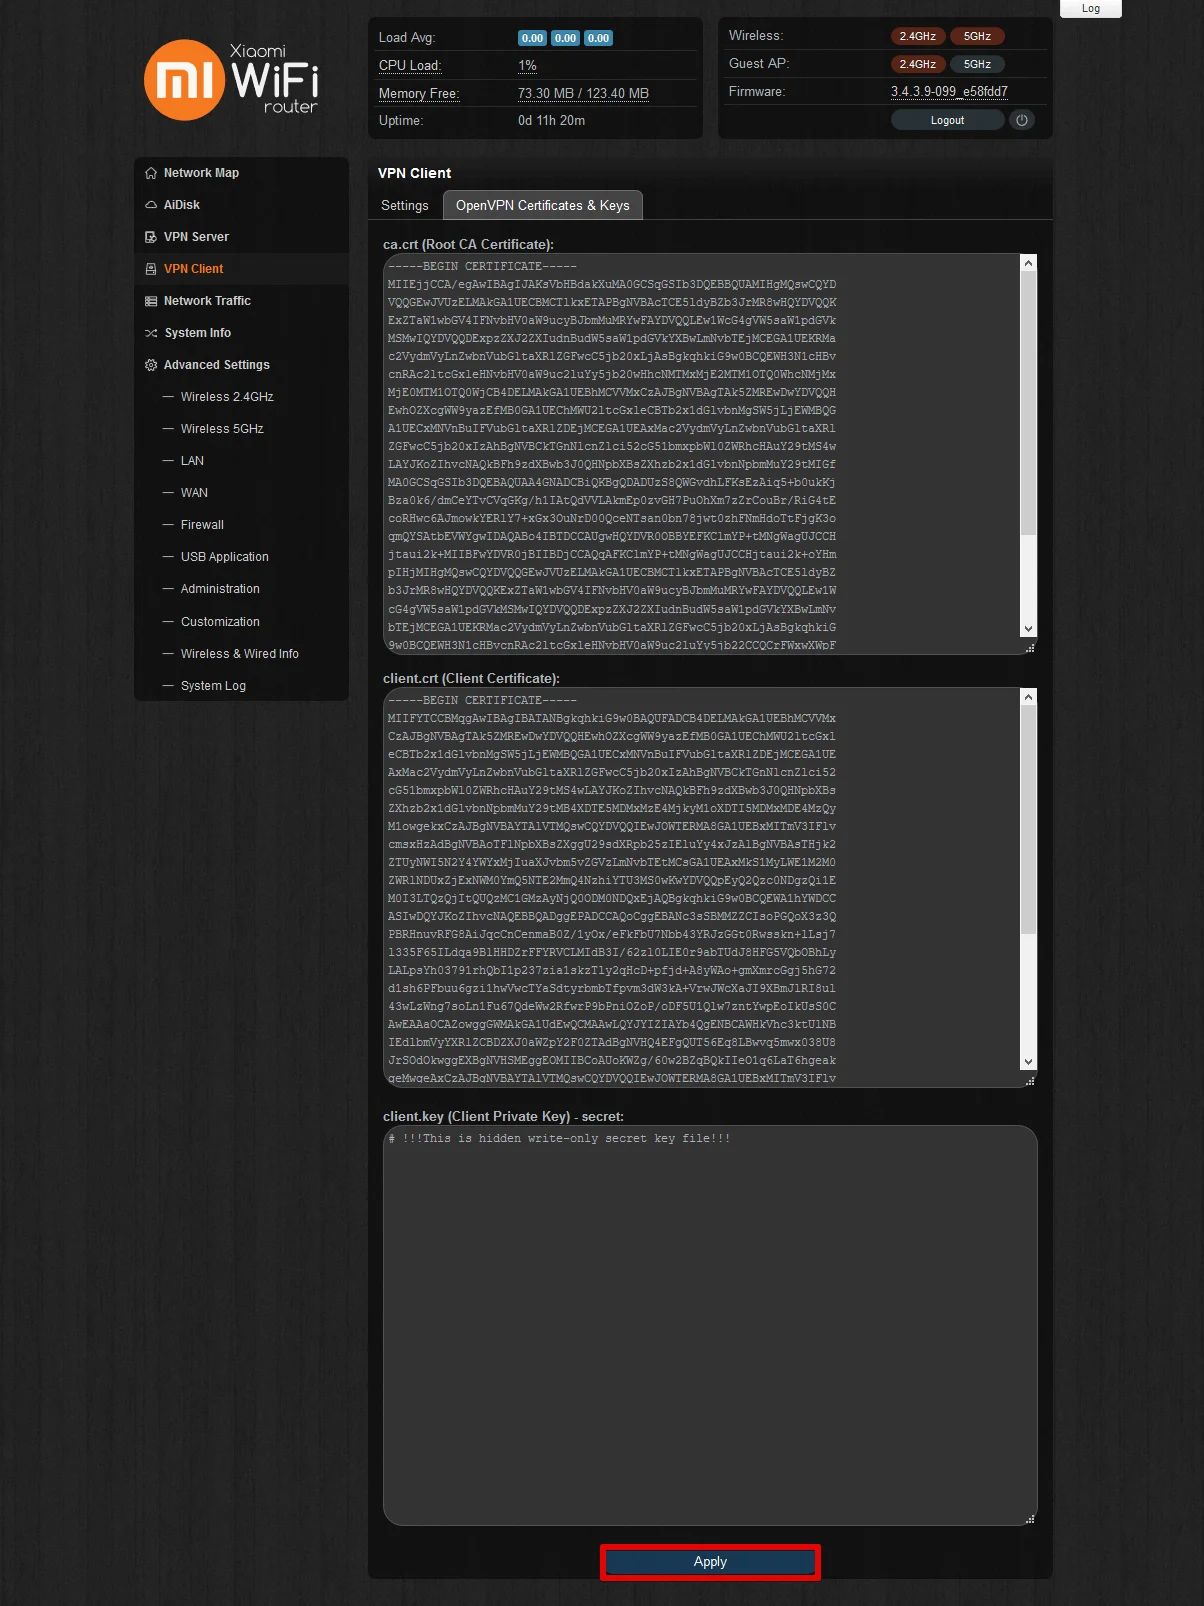
- Padavan 펌웨어의 OpenVPN 인증서 및 키 탭으로 이동합니다. 여기에서 생성된 .ovpn 구성 파일의 키와 인증서를 입력해야 합니다.
- ca.crt(루트 CA 인증서): -----BEGIN CERTIFICATE----- 및 -----BEGIN CERTIFICATE-----을 포함하여 <ca>와 </ca> 사이의 문자열을 붙여넣습니다
- client.crt(클라이언트 인증서): -----BEGIN CERTIFICATE----- 및 -----BEGIN CERTIFICATE-----을 포함하여 <cert>와 </cert> 사이의 문자열을 붙여넣습니다
- client.key(클라이언트 개인 키) - 비밀: -----BEGIN CERTIFICATE----- 및 -----BEGIN CERTIFICATE-----을 포함하여 <key>와 </key> 사이의 문자열을 붙여넣습니다
- 적용을 클릭합니다.
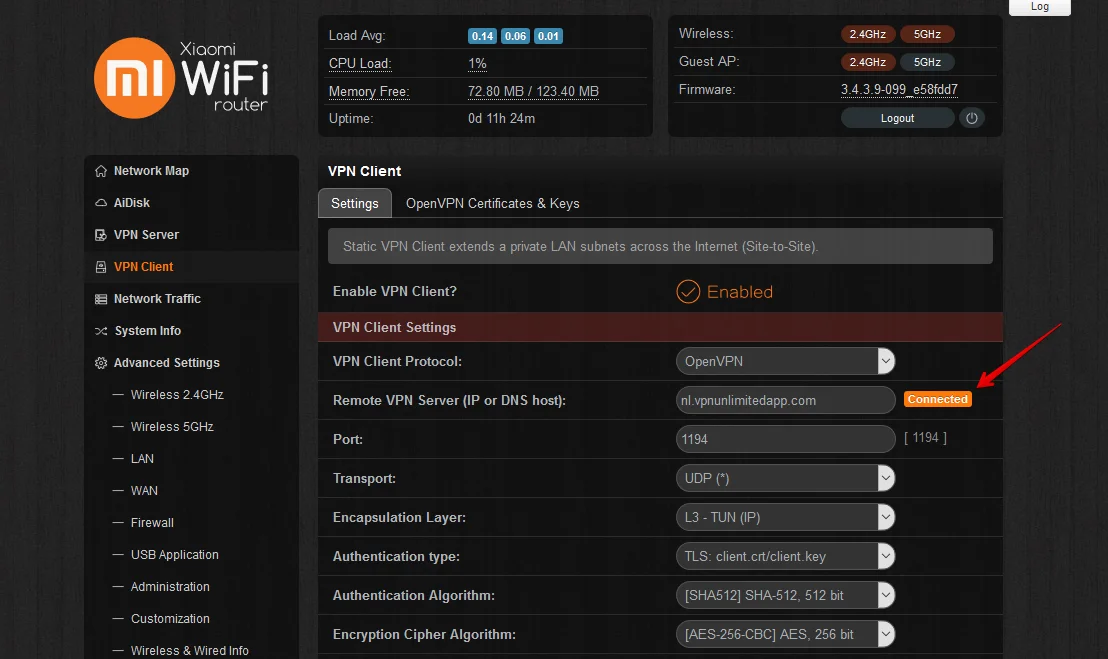
Padavan 펌웨어용 VPN 연결이 성공적으로 설정되면 아래와 같이 설정 탭에 연결됨 상태가 표시됩니다.
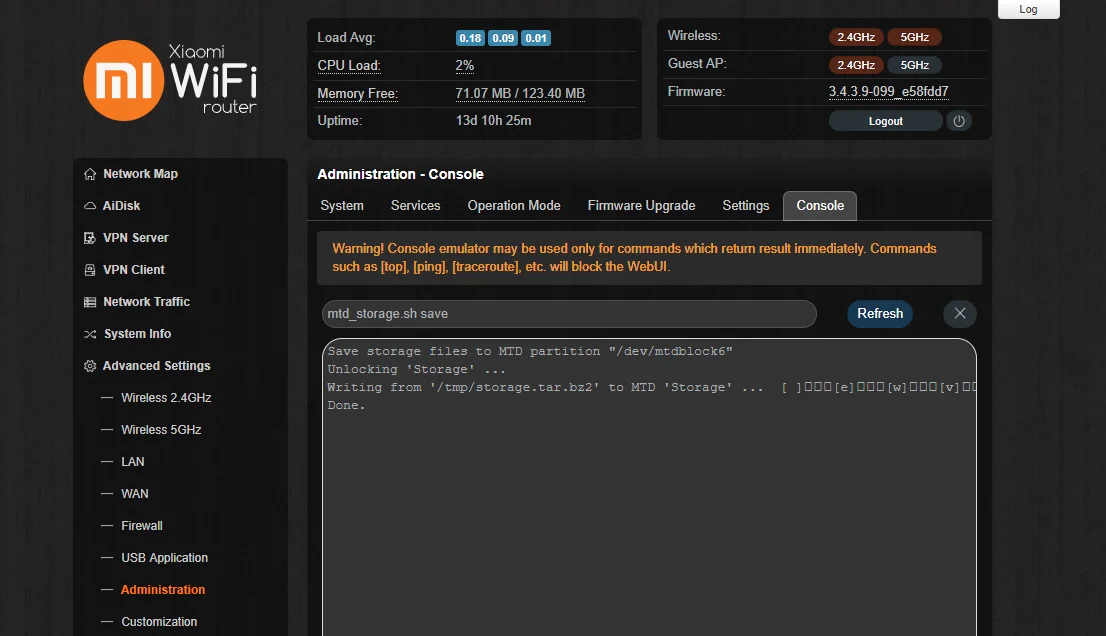
- Padavan 펌웨어용 서비스에 연결한 후 변경 사항을 영구적으로 저장해야 합니다. 다음 세 가지 방법으로 저장할 수 있습니다.
- 관리 > 콘솔에서 mtd_storage.sh save 명령을 실행합니다.
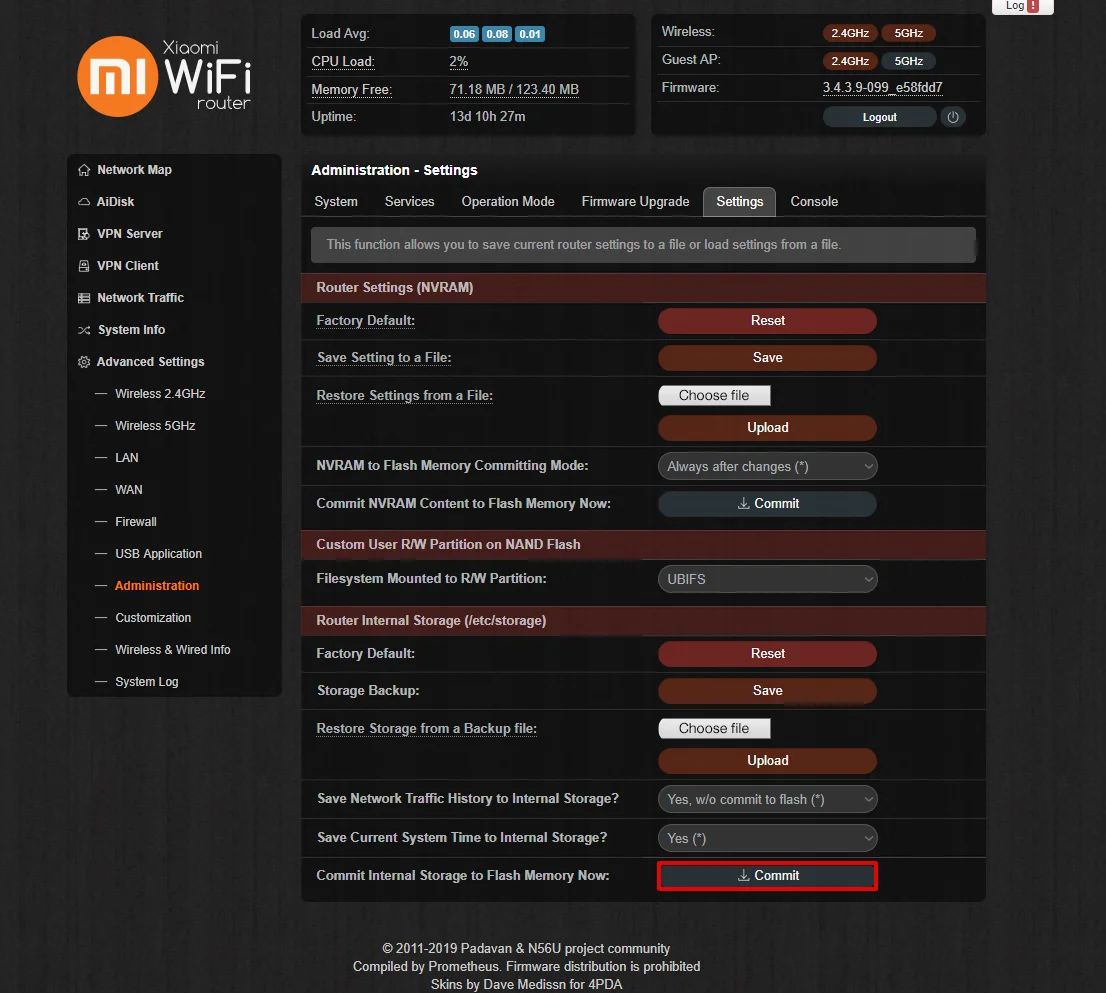
- 고급 설정 > 관리 > 설정으로 이동하여 페이지 하단의 지금 내부 저장소를 플래시 메모리에 커밋으로 이동한 다음 커밋을 누릅니다.
- 로그아웃 버튼 오른쪽에 있는 재부팅을 눌러 라우터를 재부팅합니다.
II. Padavan 라우터에서 L2TP 클라이언트를 구성하는 방법
- 이 가이드에 따라 KeepSolid User Office에서 L2TP 구성을 생성합니다.
- 브라우저에서 라우터의 웹 인터페이스를 열고 라우터 제어판에 로그인합니다.
- 사이드 메뉴에서 VPN 클라이언트 > 설정으로 이동합니다.
- Padavan 펌웨어용 VPN 클라이언트를 활성화하고 다음과 같이 필드를 입력하여 L2TP 연결을 설정합니다.
- VPN 클라이언트 프로토콜: L2TP (IPSec 제외)
- 원격 VPN 서버(IP 또는 DNS 호스트): 1단계에서 생성한 수동 구성 세트에서 선택한 서버 이름을 붙여넣습니다
- 로그인: 구성 설정의 로그인 정보를 입력합니다
- 비밀번호: 구성 설정의 비밀번호를 붙여넣습니다
- VPN 서버 사이트에서의 액세스 제한: 아니요(사이트 간), NAT 변환 사용
- VPN 서버에서 DNS 가져오기: 기존 항목 모두 교체
- 모든 트래픽을 VPN 인터페이스를 통해 라우팅하시겠습니까? - 예
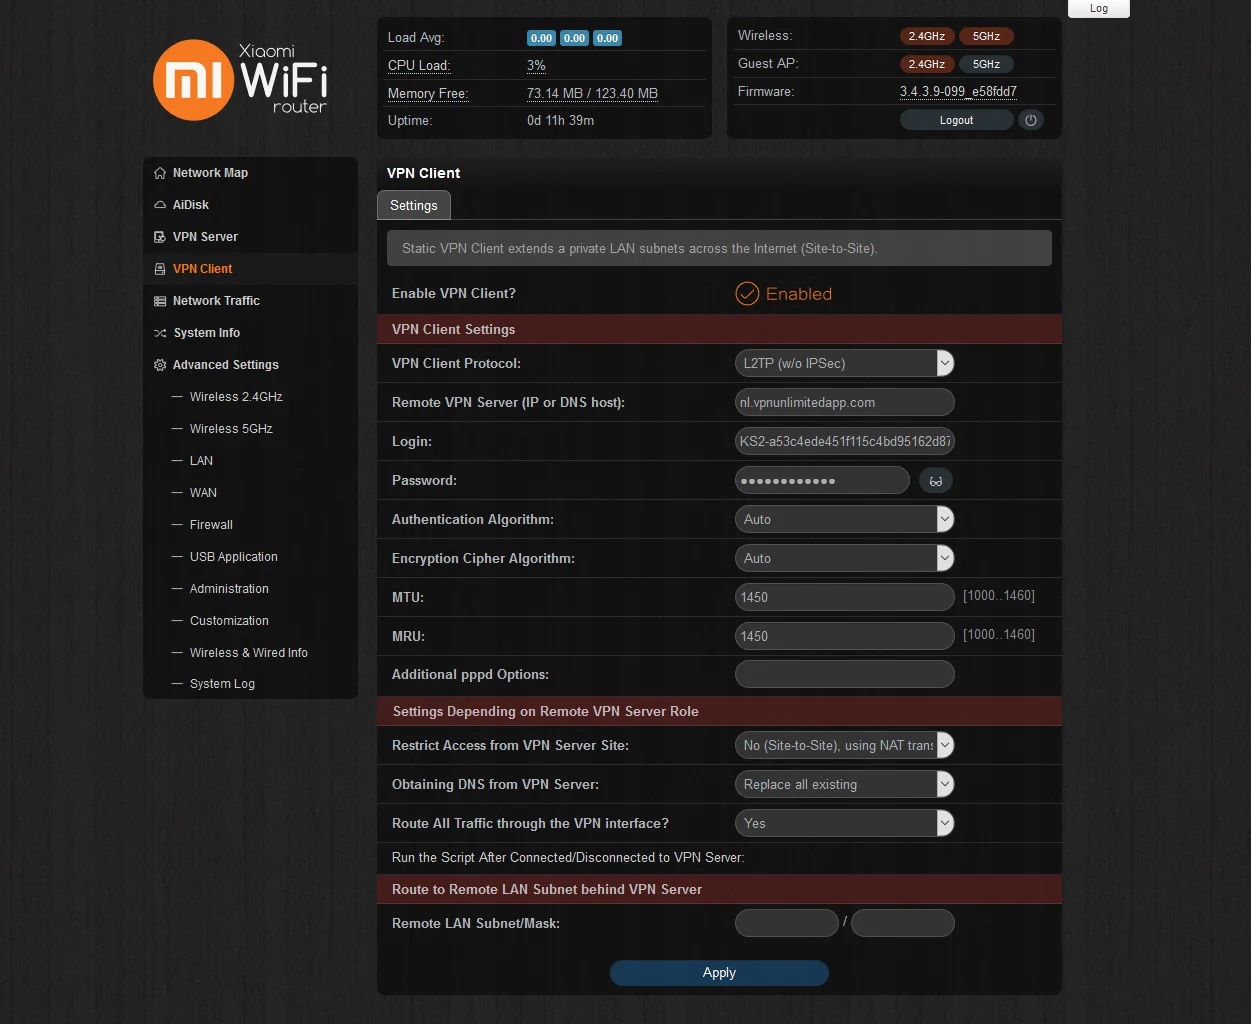
- 적용을 클릭합니다.
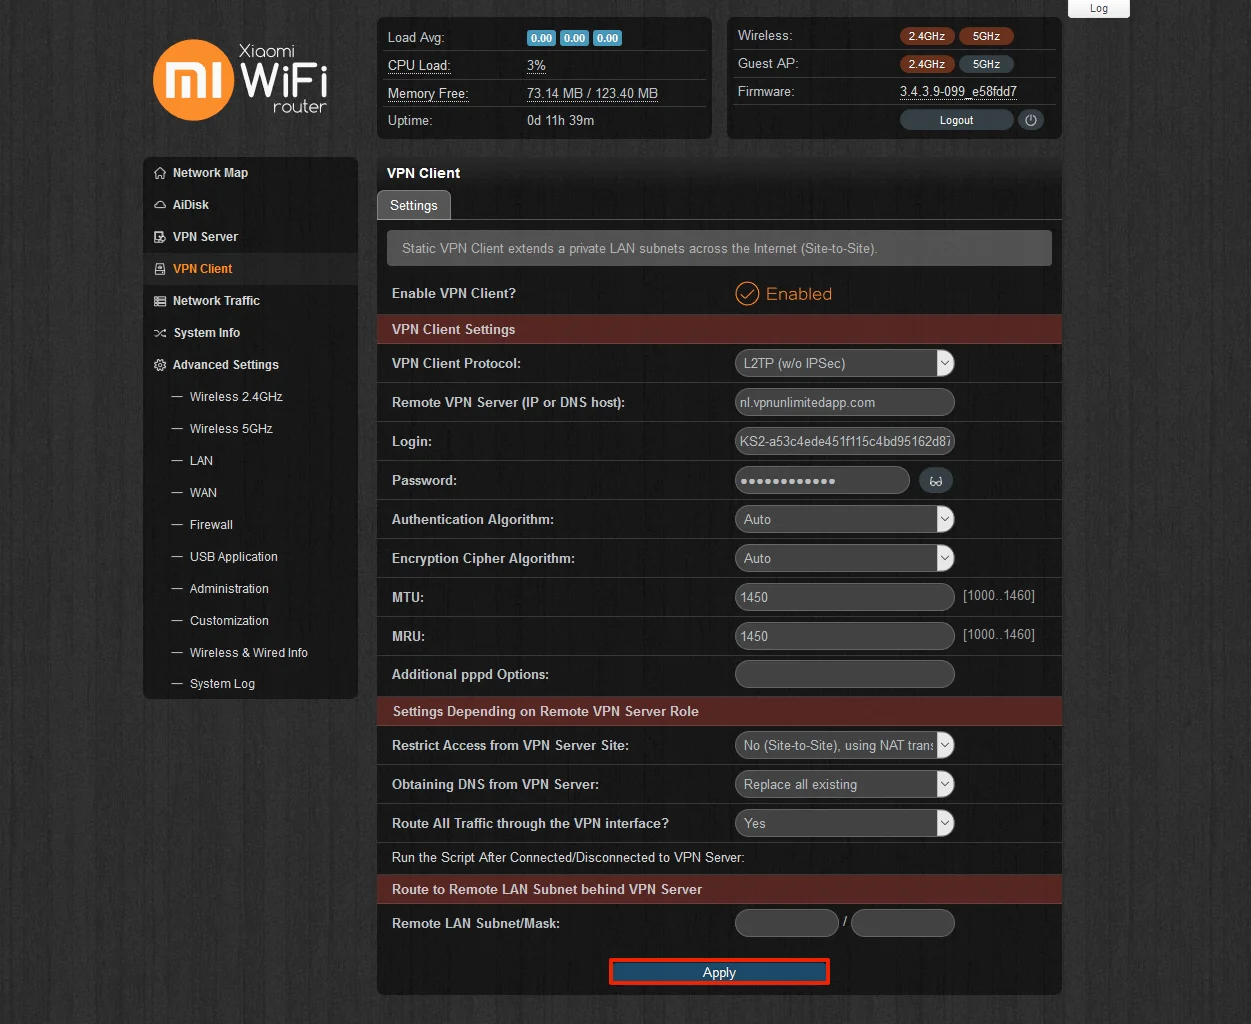
VPN 연결이 설정되고 동일한 설정 탭에 연결됨 상태가 표시됩니다.
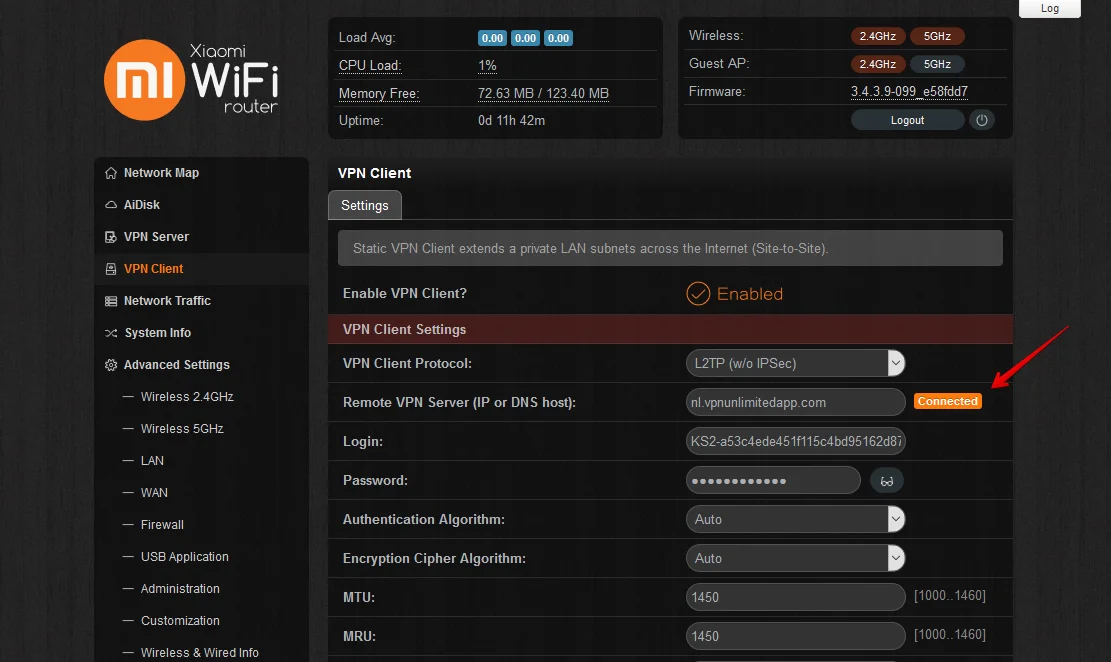
끝입니다! Padavan 펌웨어 VPN 클라이언트 설정을 성공적으로 완료했으며 이제 라우터에서 VPN 연결이 실행 중입니다.
III. Padavan 펌웨어용 VPN 설정의 선택적 Kill Switch (고급 사용자 전용)
참고: Kill Switch를 올바르게 구성해야 합니다. 그렇지 않으면 라우터의 인터넷 연결이 끊어집니다.
Kill Switch를 설정하고 VPN 연결이 갑자기 끊어질 때 트래픽이 유출되는 것을 방지하려면 VPN 클라이언트 인터페이스의 VPN 서버 연결/연결 해제 후 스크립트 실행으로 이동하여 다음을 붙여넣습니다.
#!/bin/sh


### Custom user script

### Called after internal VPN client connected/disconnected to remote VPN server

### $1        - action (up/down)

### $IFNAME   - tunnel interface name (e.g. ppp5 or tun0)

### $IPLOCAL  - tunnel local IP address

### $IPREMOTE - tunnel remote IP address

### $DNS1     - peer DNS1

### $DNS2     - peer DNS2


# private LAN subnet behind a remote server (example)

peer_lan="192.168.10.0"

peer_msk="255.255.255.0"


### example: add static route to private LAN subnet behind a remote server


func_ipup()

{

#  route add -net $peer_lan netmask $peer_msk gw $IPREMOTE dev $IFNAME

if iptables -C FORWARD -j REJECT; then

iptables -D FORWARD -j REJECT

fi return 0

}


func_ipdown()

{

#  route del -net $peer_lan netmask $peer_msk gw $IPREMOTE dev $IFNAME

if (! iptables -C FORWARD -j REJECT); then

iptables -I FORWARD -j REJECT

fi return 0

}


logger -t vpnc-script "$IFNAME $1"


case "$1" in

up)

  func_ipup

  ;;

down)

  func_ipdown

  ;;

esac
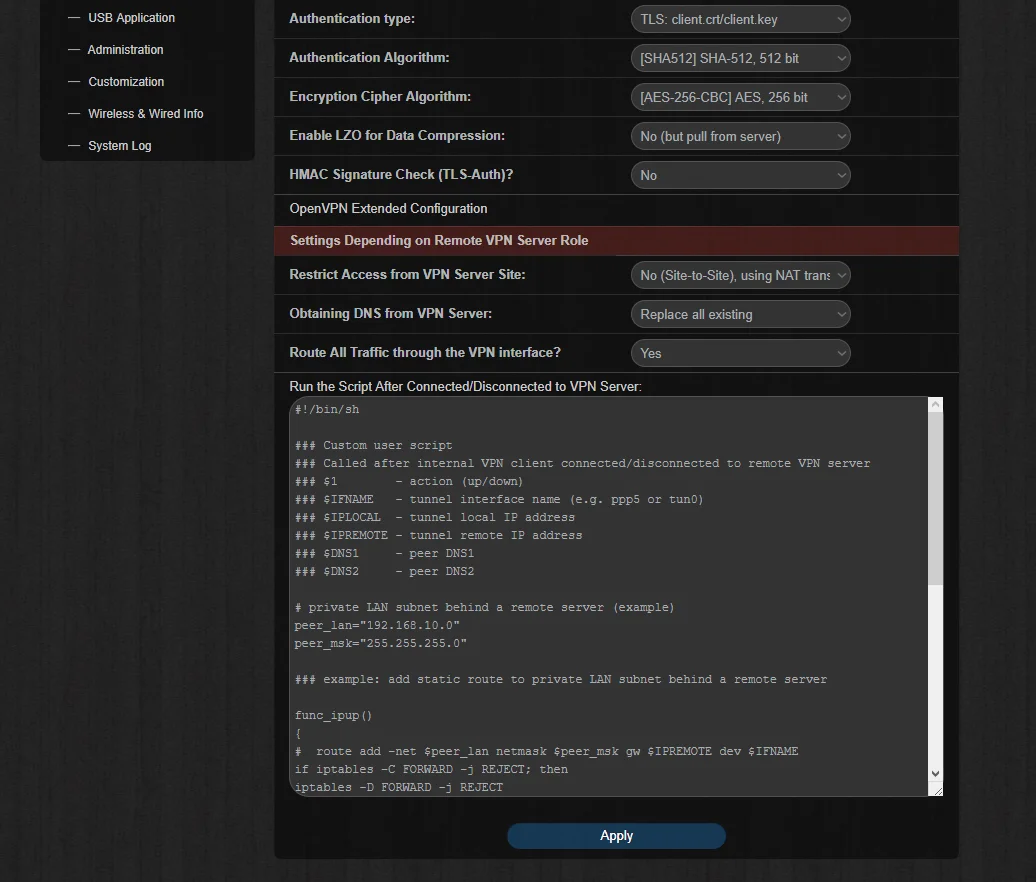
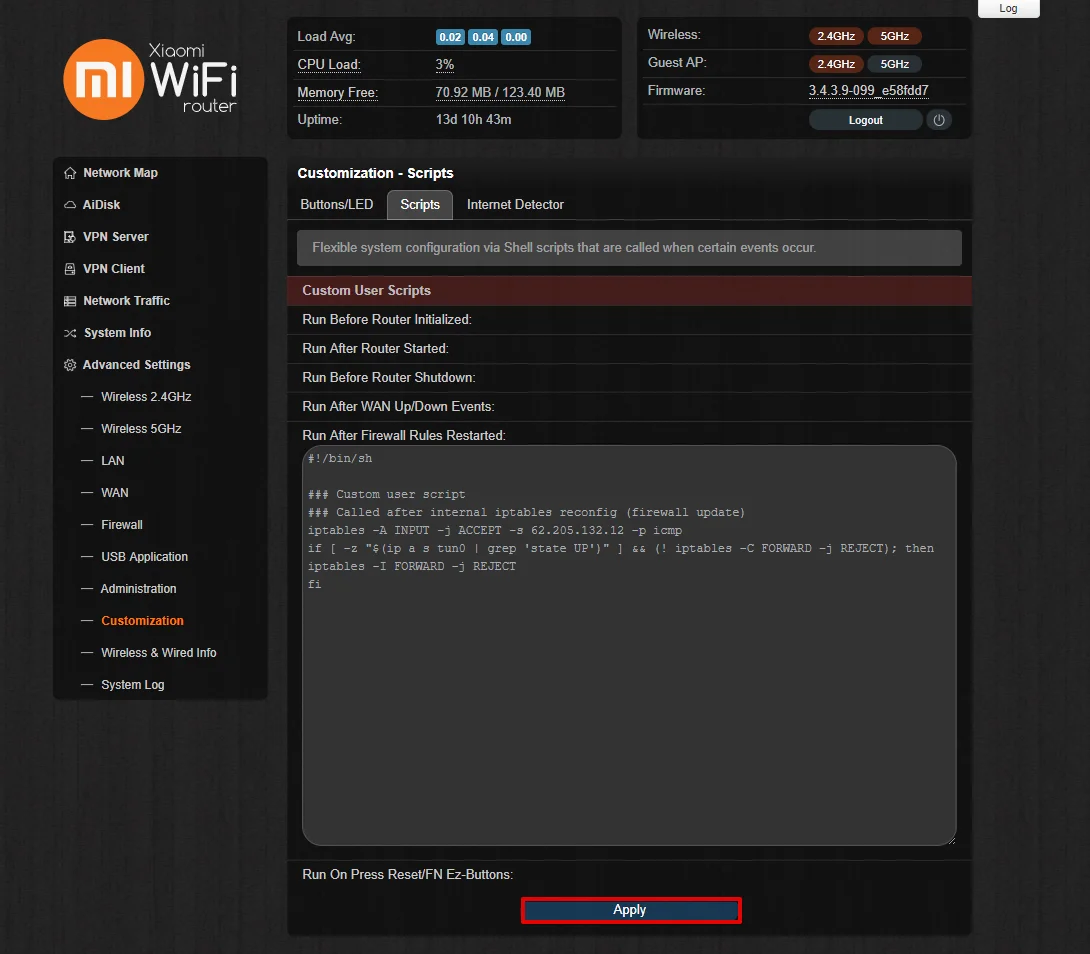
터널이 활성화될 때까지 트래픽도 차단해야 합니다. 이렇게 하려면 고급 설정 > 사용자 지정 > 스크립트로 이동하여 방화벽 규칙 재시작 후 실행 필드에 다음 줄을 붙여넣습니다.
#!/bin/sh


### Custom user script

### Called after internal iptables reconfig (firewall update)

iptables -A INPUT -j ACCEPT -s 62.205.132.12 -p icmp

if [ -z "$(ip a s tun0 | grep 'state UP')" ] && (! iptables -C FORWARD -j REJECT); then

iptables -I FORWARD -j REJECT

fi
입력을 완료한 후 페이지 하단의 적용을 클릭합니다.
다른 기기를 구성해야 하나요? 관련 가이드를 찾을 수 있는 설명서 페이지 를 확인하거나 언제든지 [email protected]을 통해 연중무휴 고객 지원팀에 문의하세요.
“OpenVPN”은 OpenVPN Inc.의 등록 상표입니다.


