pfSense OpenVPN 配置指南
适用于 VPN Unlimited 用户
如何在不同平台上安装 VPN Unlimited创建 KeepSolid ID
不同平台的详细安装指南:
- 如何在 macOS 10.14 及更高版本(独立版)上安装 VPN Unlimited
- 如何在 macOS 10.14 及更高版本(App Store 版本)上安装 VPN Unlimited
- 如何在 iOS 上安装并开始使用 VPN Unlimited
- 如何在 Android 上安装 VPN Unlimited 应用程序
- 如何在 Windows XP SP3 上安装 VPN Unlimited 应用程序
- 如何在 Windows 7 上安装 VPN Unlimited 应用程序
- 如何在 Windows 8/8.1 上设置 VPN Unlimited 应用程序
- 如何在 Windows 10 上安装并开始使用 VPN Unlimited 应用
- 如何在 Linux 上安装 VPN Unlimited
如何创建新的 KeepSolid ID
- 安装 VPN Unlimited 应用后,您将看到“创建 KeepSolid ID” 行,点击它即可开始该过程。
- 在指定字段中输入您的电子邮件地址。
- 创建密码并将其输入到密码字段中。
- 在提供的字段中重复您的密码以进行确认。
- 选中声明“继续操作即表示您同意我们的……”旁边的复选框。
- 点击“注册”按钮完成注册。
首次连接到 VPN 服务器时,系统会要求您允许添加 VPN 配置并下载 VPN 配置文件。 有关更多详细信息,请参阅上面提供的有关如何在不同平台上安装 VPN Unlimited 的手册。
想要为您的 pfSense 提供 VPN 保护并保护所有连接的设备吗?使用我们的综合教程配置 pfSense OpenVPN® 客户端。它将引导您完成在 pfSense 2.4.4 路由器上使用 OpenVPN 协议设置 VPN 连接的步骤。
要了解有关 OpenVPN 协议的更多信息,请查看我们的详细文章什么是 OpenVPN 协议。
我。获取用于 pfSense VPN 设置的 OpenVPN 配置
在设置 pfSense OpenVPN 之前,您需要在 KeepSolid 用户办公室中获取 OpenVPN 设置并下载配置文件。为此,请完成我们的教程中描述的几个简单步骤。
二.设置 pfSense OpenVPN 客户端
获得所有必需的 VPN 配置后,请仔细按照以下步骤操作。
1.打开您的 pfSense 路由器界面并导航至系统 >证书>权限,然后点击添加。
如果您不知道如何访问路由器界面,请查看我们关于如何查找路由器 IP 的说明。
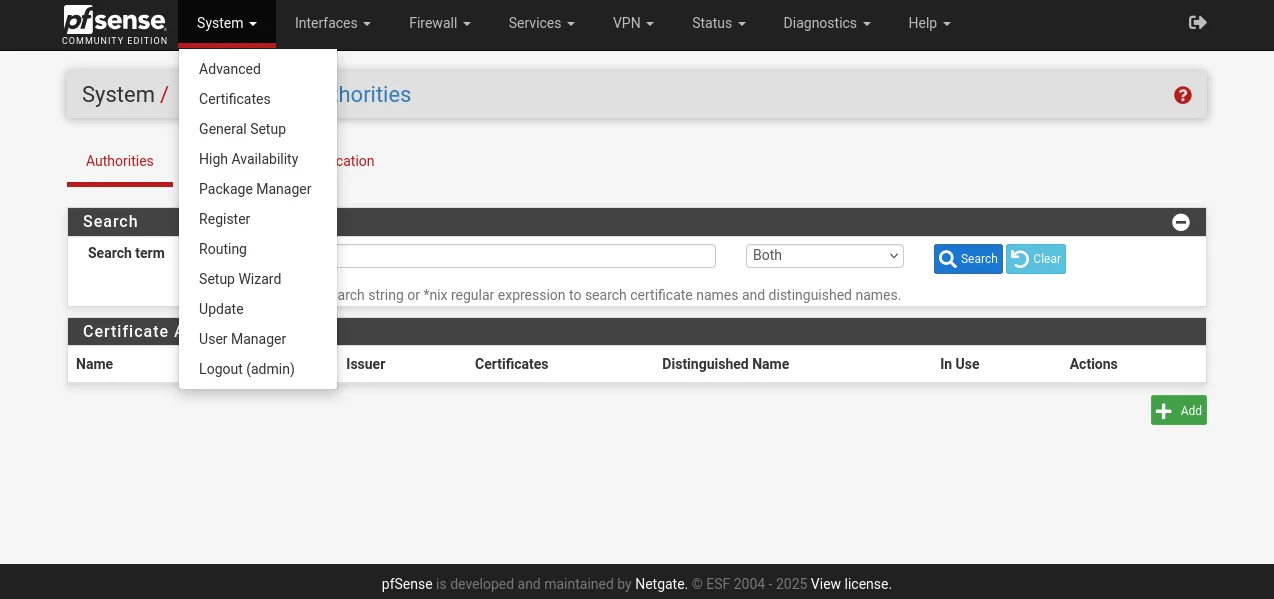
2.填写以下字段:
-
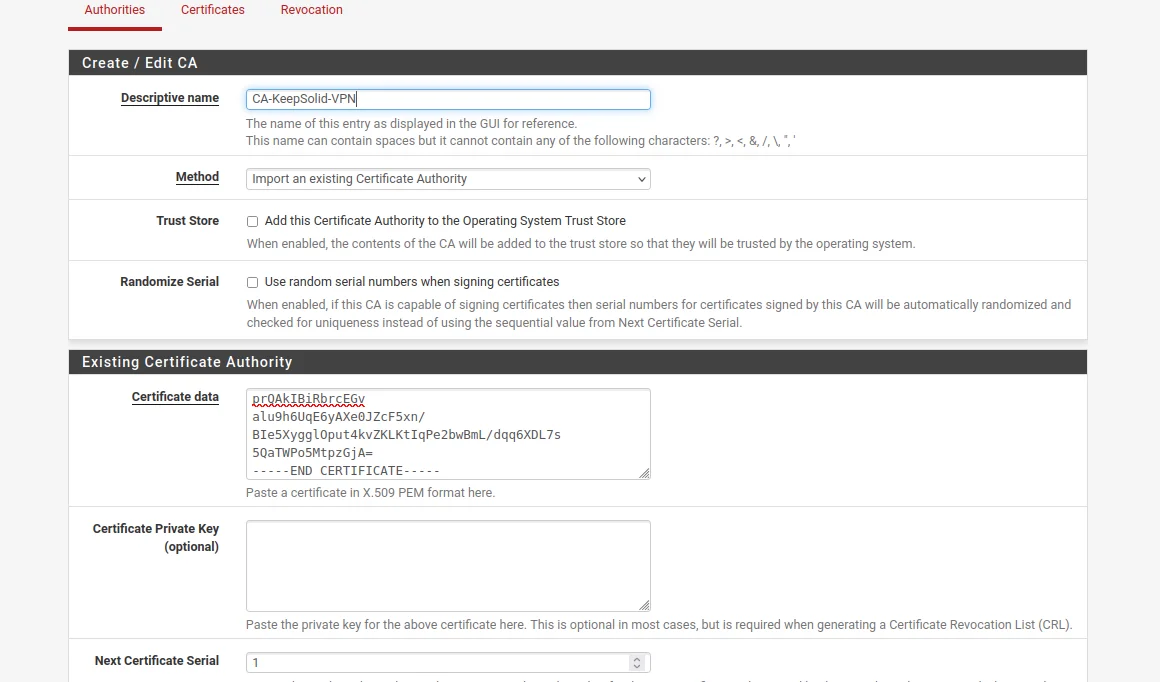
描述性名称:输入您选择的任何名称
-
方法:选择导入现有证书颁发机构
-
证书数据:粘贴配置文件中的文本,该文本出现在<CA>和<CA>之间。和 </CA>,包括 BEGIN CERTIFICATE 和 END CERTIFICATE 行
-
下一个证书的序列号:输入您选择的任意编号
3.完成后,点击保存。
4.转到系统> 证书 >证书,然后单击添加。
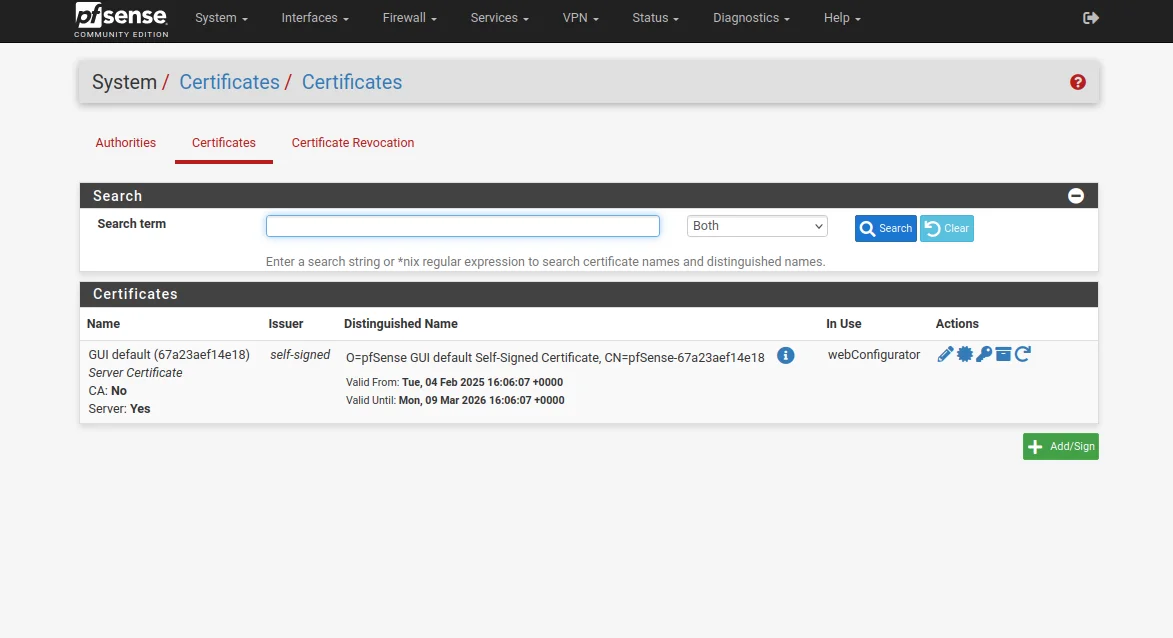
5.按以下方式填写字段:
-
描述性名称: 输入您选择的任何名称
-
方法: 选择导入现有证书颁发机构
-
证书数据:粘贴配置文件中的文本,该文本出现在 <CERT> 和 <CERT> 之间。和 <CERT>,包括 BEGIN CERTIFICATE 和 END CERTIFICATE 行
-
私钥数据:粘贴配置文件中的文本,该文本出现在 <KEY> 和 <KEY> 之间。和 </KEY>,包括 BEGIN PRIVATE KEY 和 END PRIVATE KEY 行
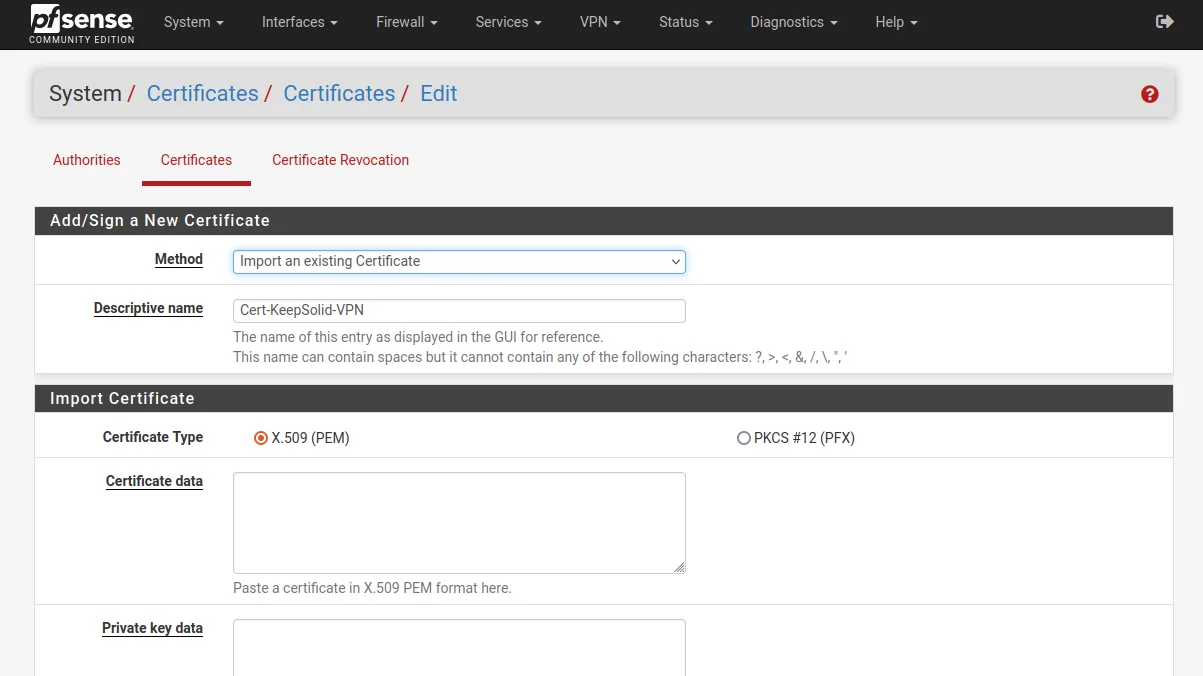
6.完成后,点击保存。
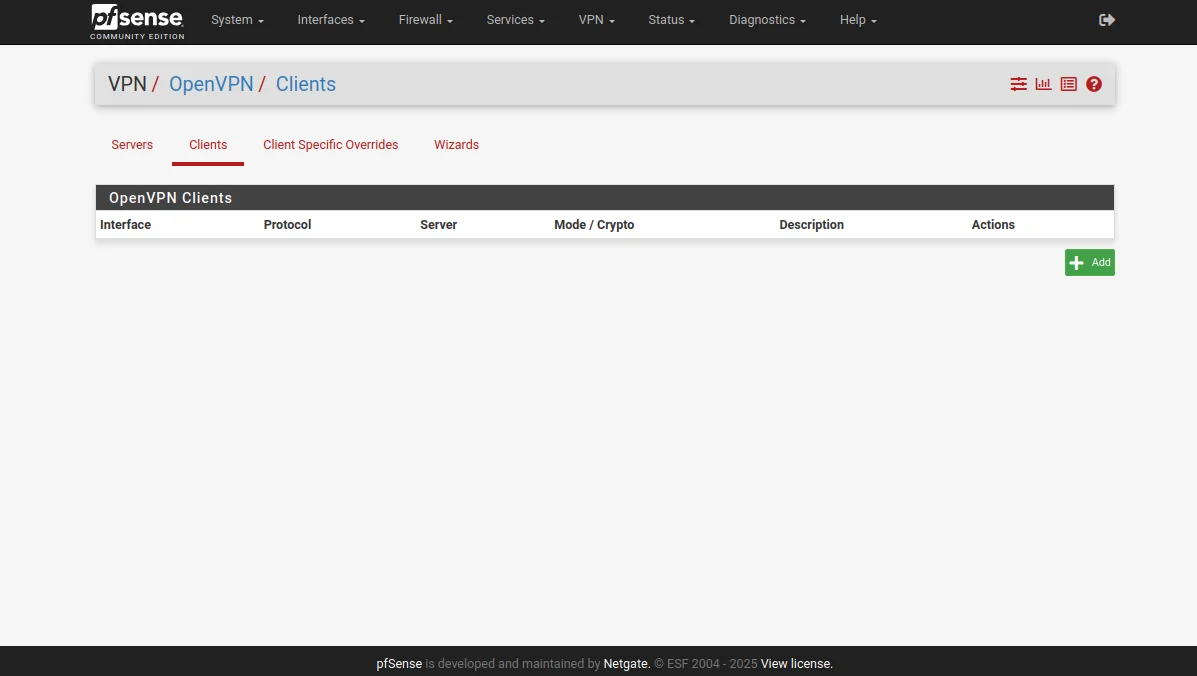
7.转到VPN>; OpenVPN >客户,然后单击添加。
8.完成 pfSense OpenVPN 客户端的一般信息部分,如下所示。正如您所看到的,大多数字段都保留默认值。
仅供参考:如果您在较新版本的 pfSense 上遇到 DNS 问题,并且 OpenVPN 客户端无法正常工作,请确保在设置中指定 IP 地址而不是域名作为服务器主机或地址。这可能是必要的,因为最新版本的 pfSense 中的 DNS 实现功能可能会导致 VPN 服务器名称解析出现问题。
- 禁用此客户端: 不选中它
- 服务器模式:点对点 (SSL/TLS)
- 协议:仅限 IPv4 上的 UDP
- 设备模式:tun – 第 3 层隧道模式
- 接口:WAN
- 本地端口:将该字段留空
- 服务器主机或地址:输入所选的 VPN 服务器地址(您可以在之前生成的 OpenVPN 配置的域名字段中找到它)
- 服务器端口:1197
- 代理主机或地址:将该字段留空
- 代理端口:将其留空
- 代理身份验证:无
- 说明:您可以将该字段留空
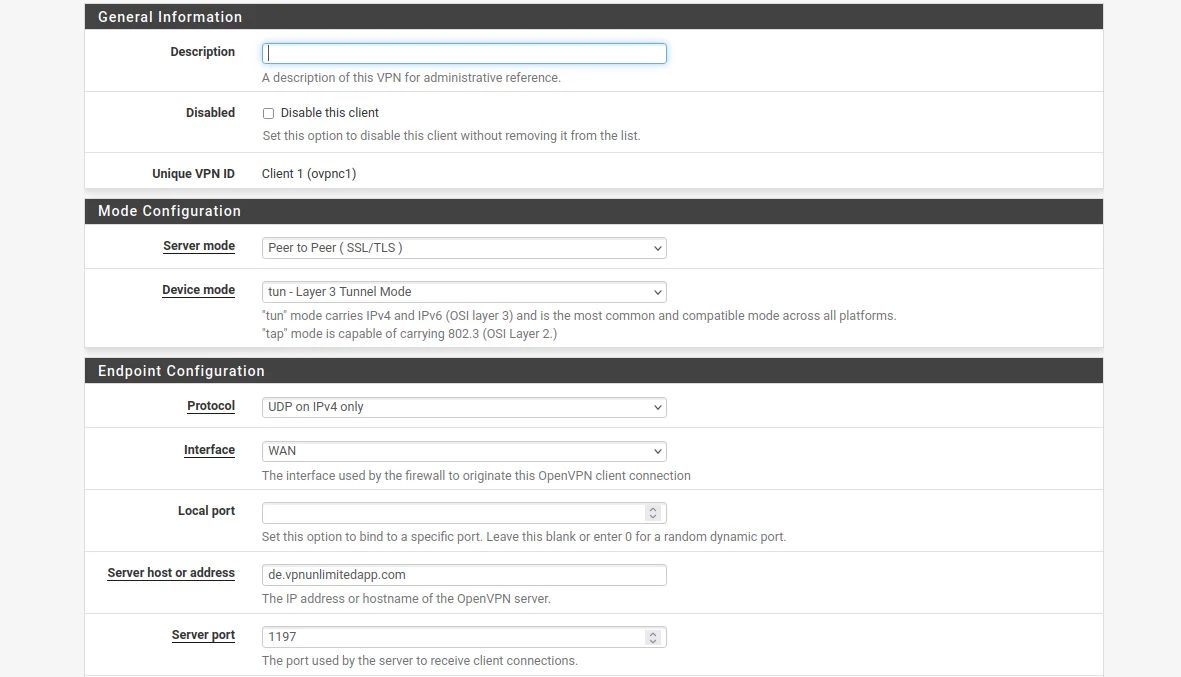
在用户身份验证设置中,您无需进行任何更改。
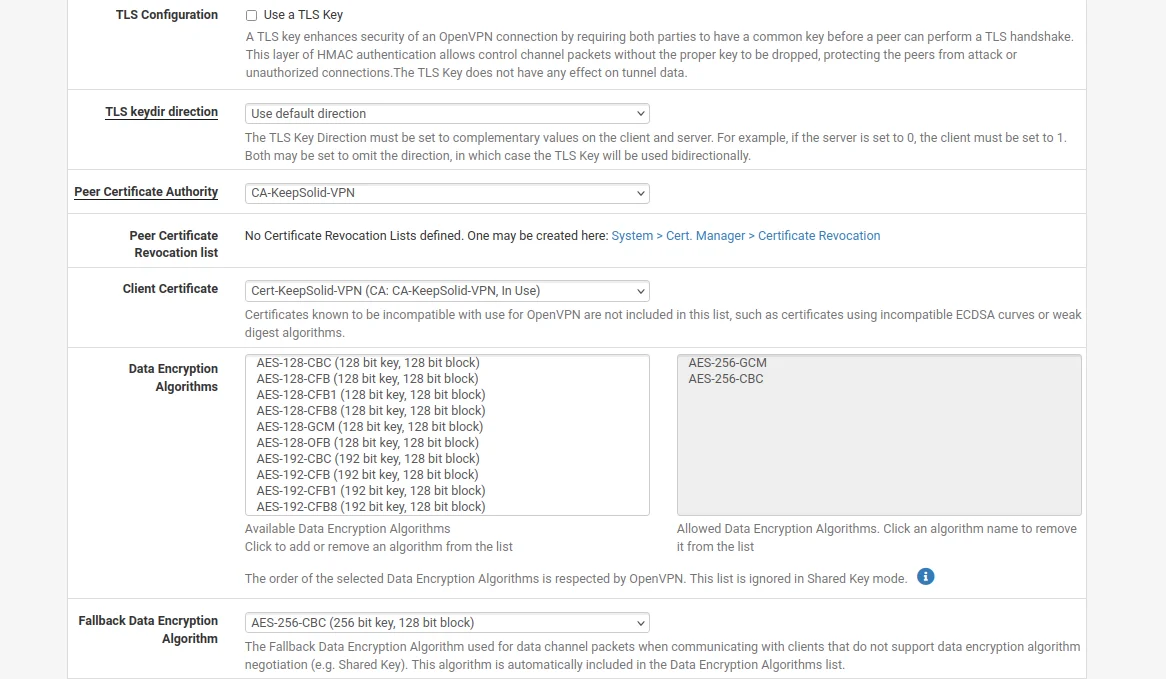
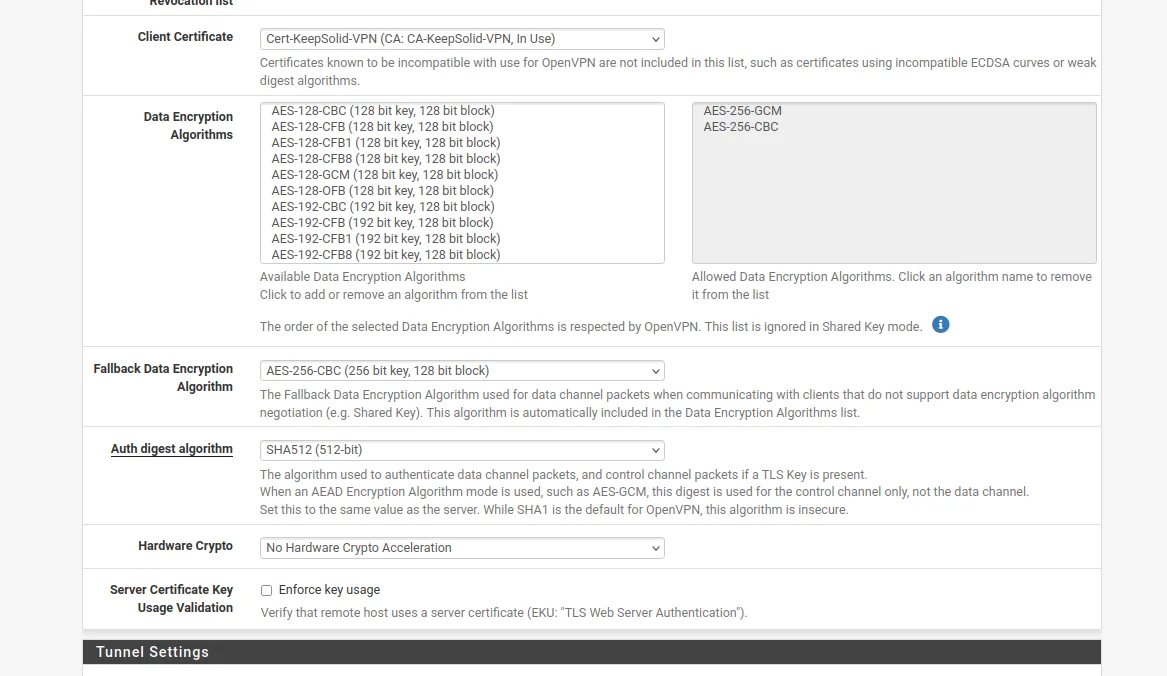
9.然后,导航至加密设置并按以下方式完成此部分:
- 使用 TLS 密钥:不选中它
- 对等证书颁发机构:选择您之前添加的 VPN Unlimited 证书
- 客户端证书:在下拉列表中选择 VPN Unlimited 证书
- 加密算法:选择选项 AES-256-CBC(256 位密钥,128 位块)
- 启用 NCP:选中此选项
- NCP 算法:滚动可用 NCP 加密算法列表并找到 AES-256-GCM。单击它将其添加到右侧的“允许的 NCP 算法”列表中。
- 身份验证摘要算法:选择 SHA512(512 位)
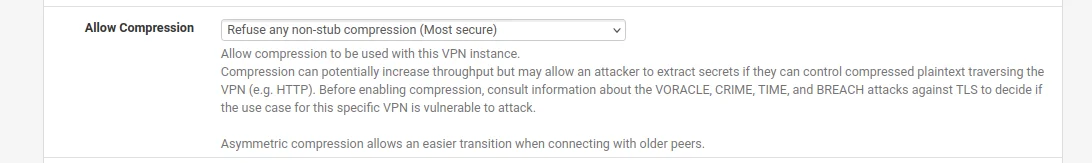
10。在 pfSense VPN 客户端的隧道设置中,导航到允许压缩并选择“拒绝任何非存根压缩(最安全)”以确保禁用压缩。
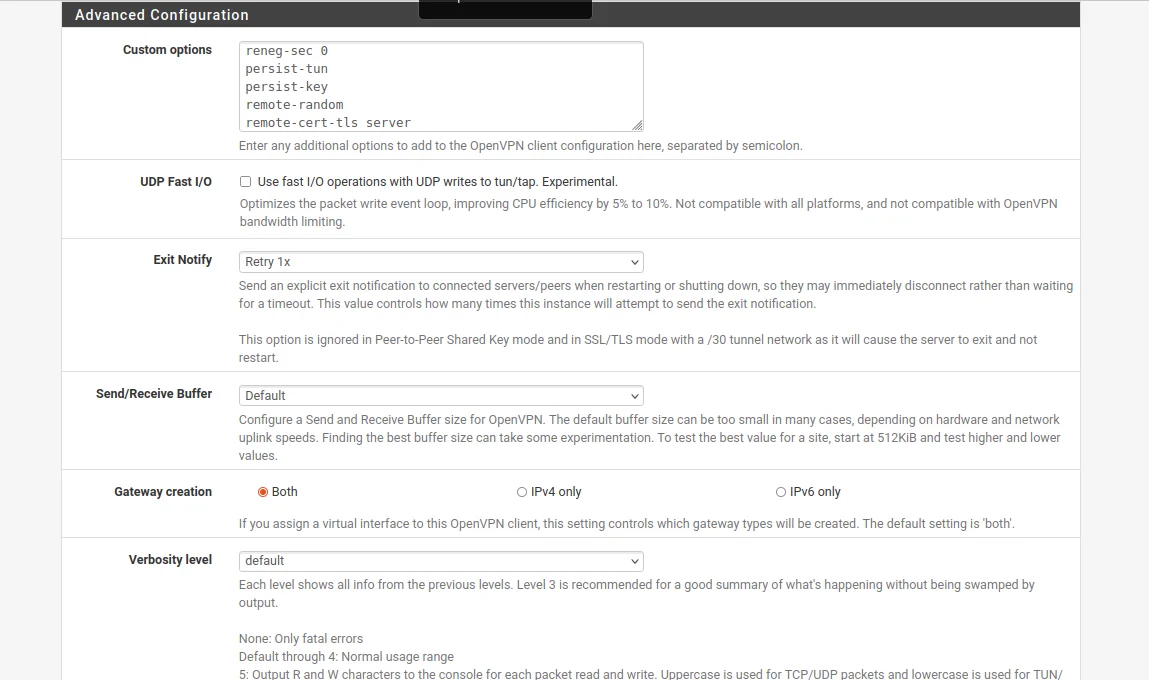
11。导航至高级配置部分,然后在自定义选项字段中输入以下数据:
reneg-sec 0;
persist-tun;
persist-key;
remote-random;
remote-cert-tls server;
route-metric 1;
12.填写字段后,点击页面底部的保存。
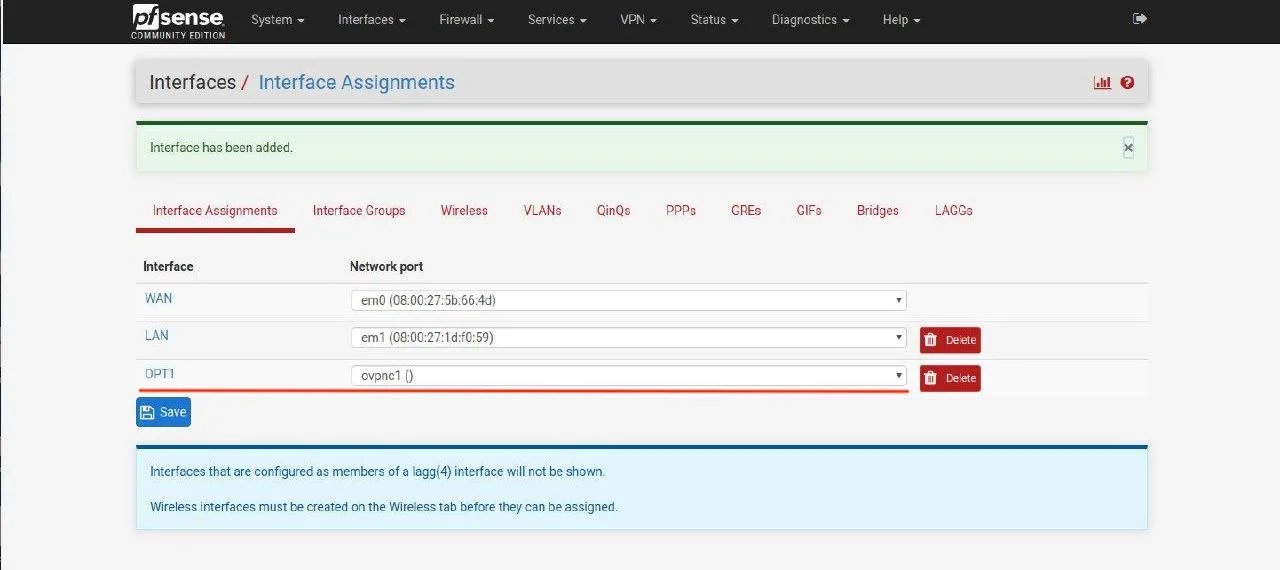
13。转到接口>作业,然后点击添加。
网络端口名称很可能被命名为ovpnc1。请确保新接口选择为ovpnc1(可以是ovpnc2、ovpnc3等,具体取决于您是否有其他ovpn接口)。
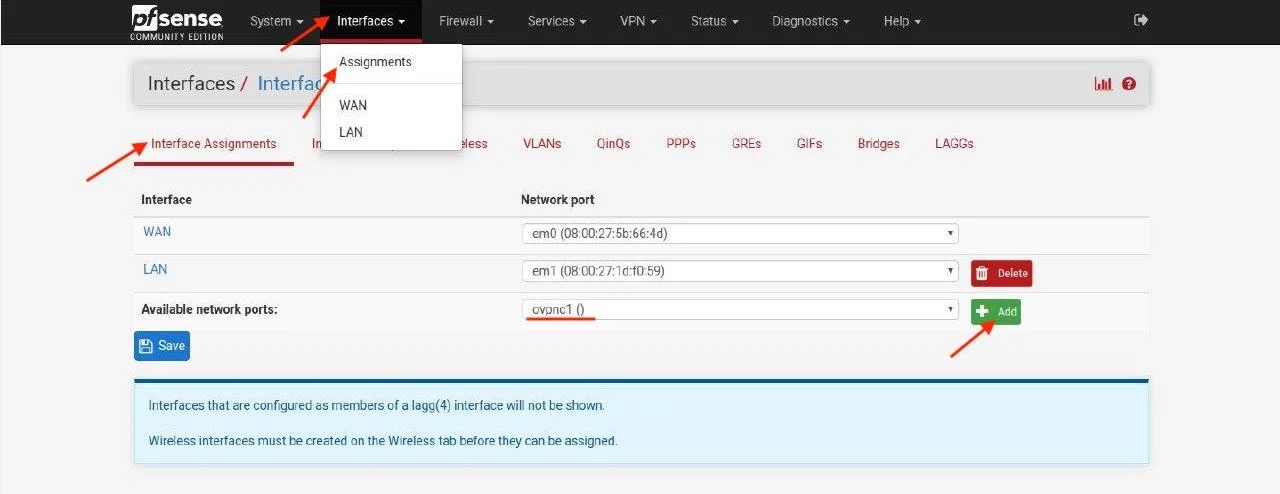
14。完成后,点击保存。
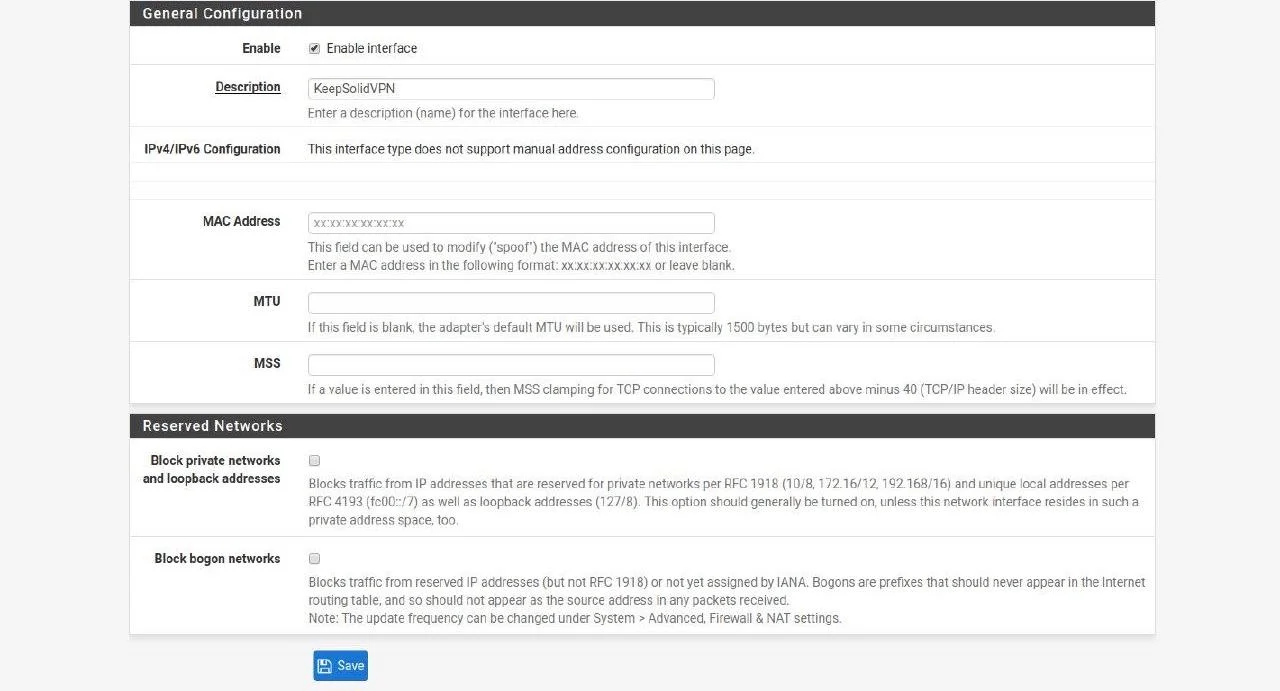
16。不需要进行其他更改。点击保存并应用更改。
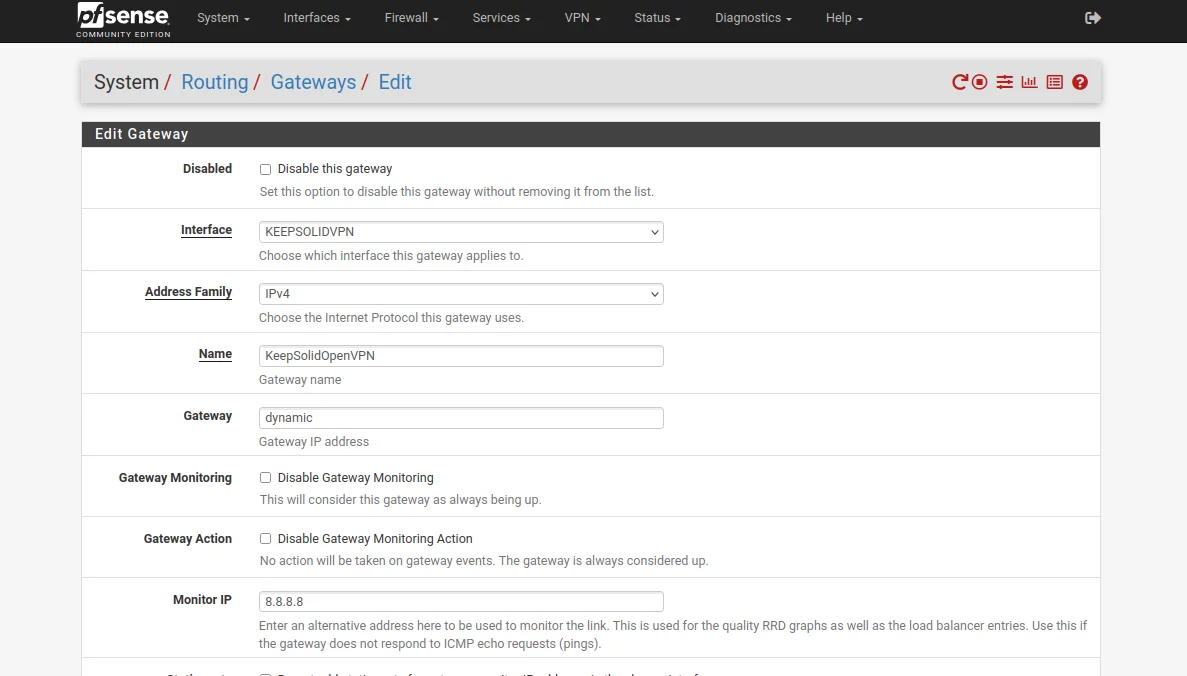
17。转到系统>路由,然后单击添加。
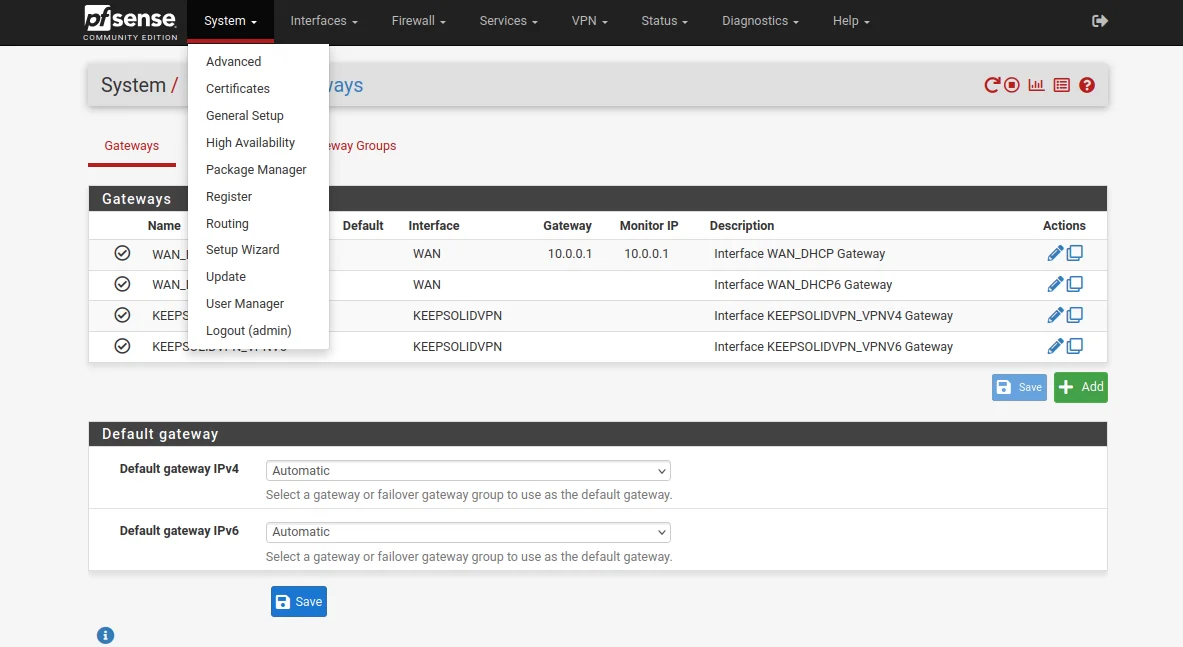
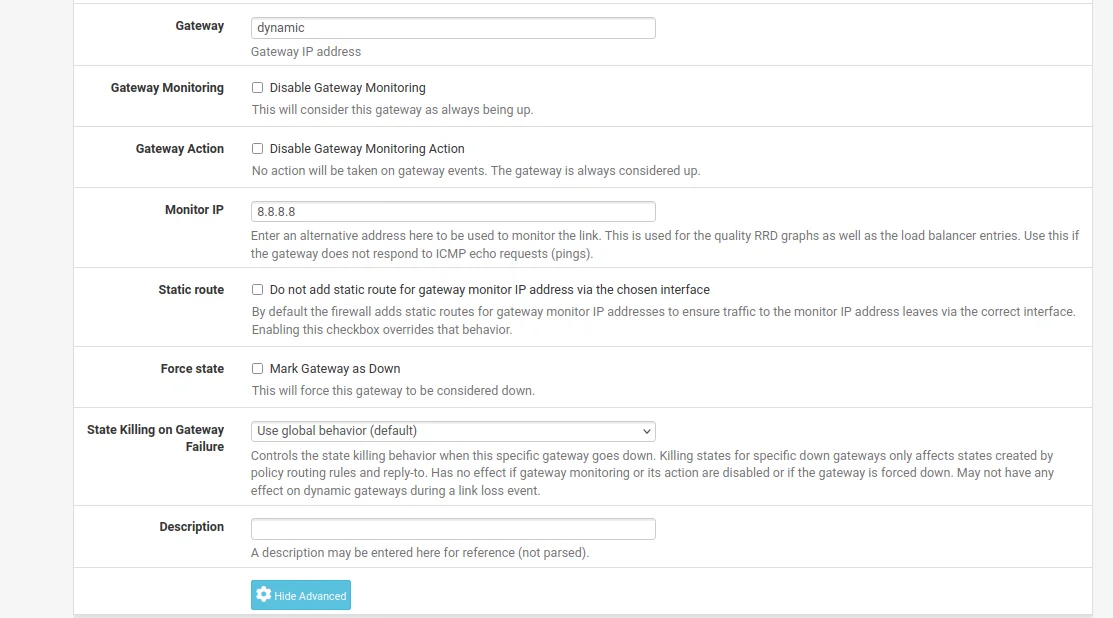
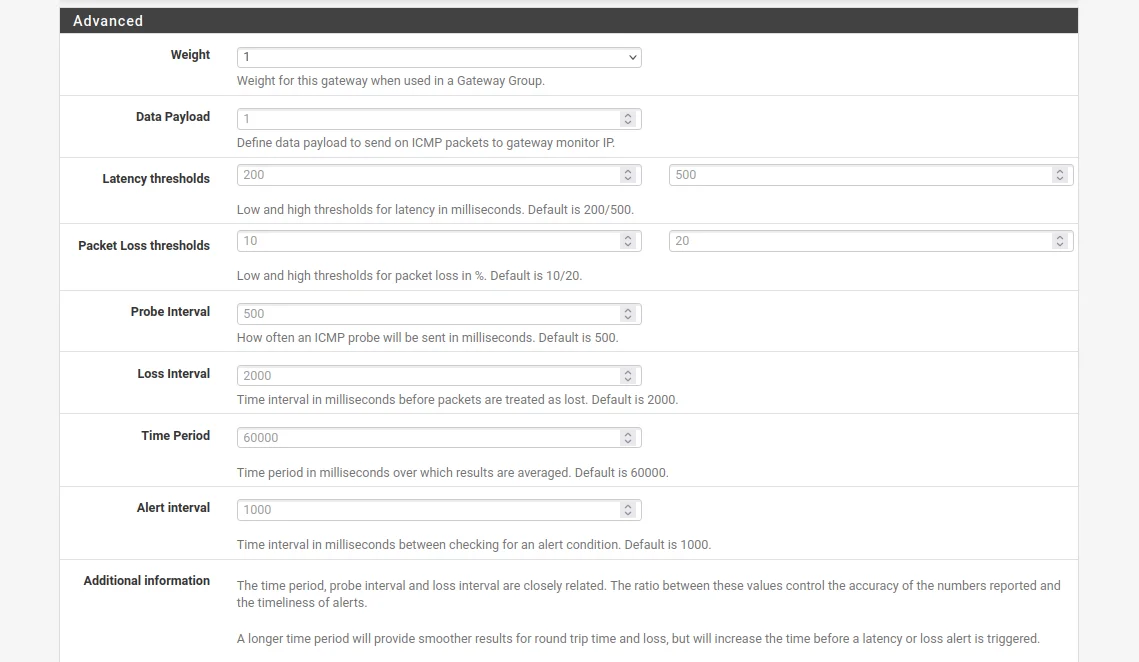
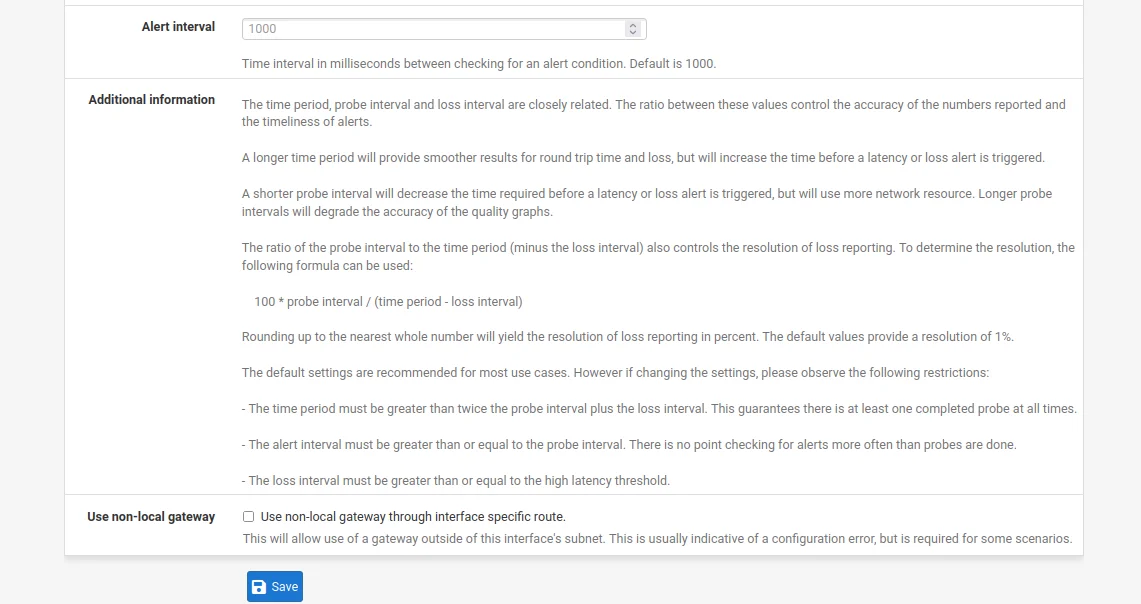
18。如下所示填写 pfSense VPN 网关的字段,然后单击保存和应用更改。
如您所见,大多数字段都保留默认值或为空。
19。转到防火墙>别名> IP,然后点击添加。
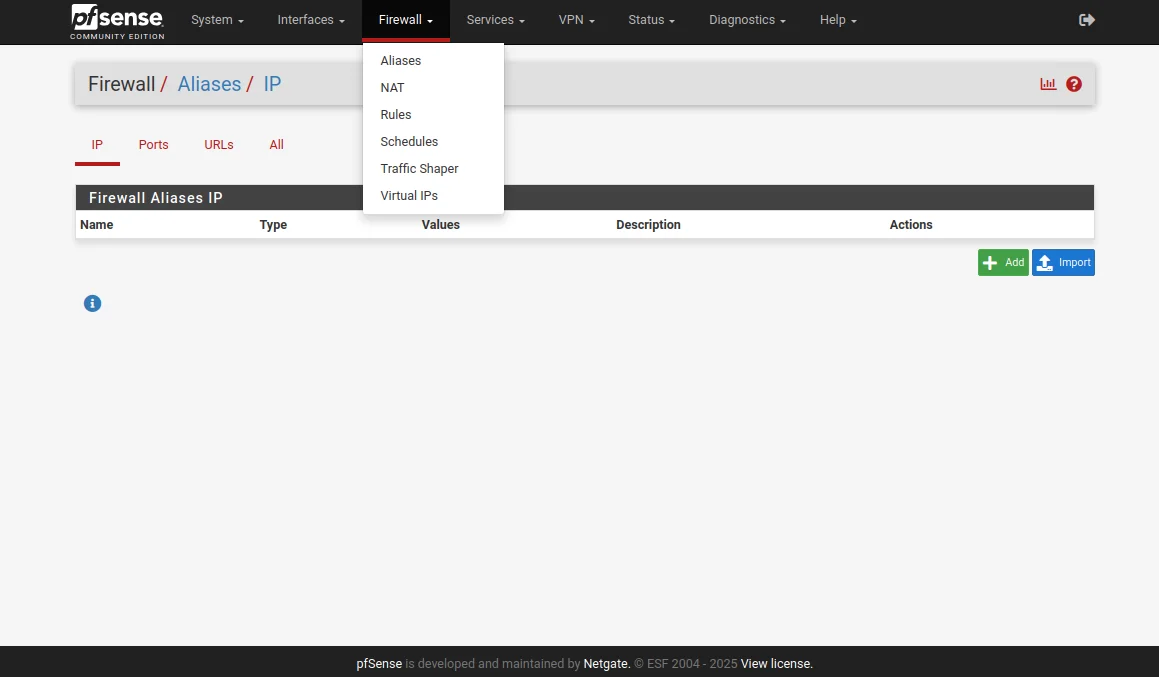
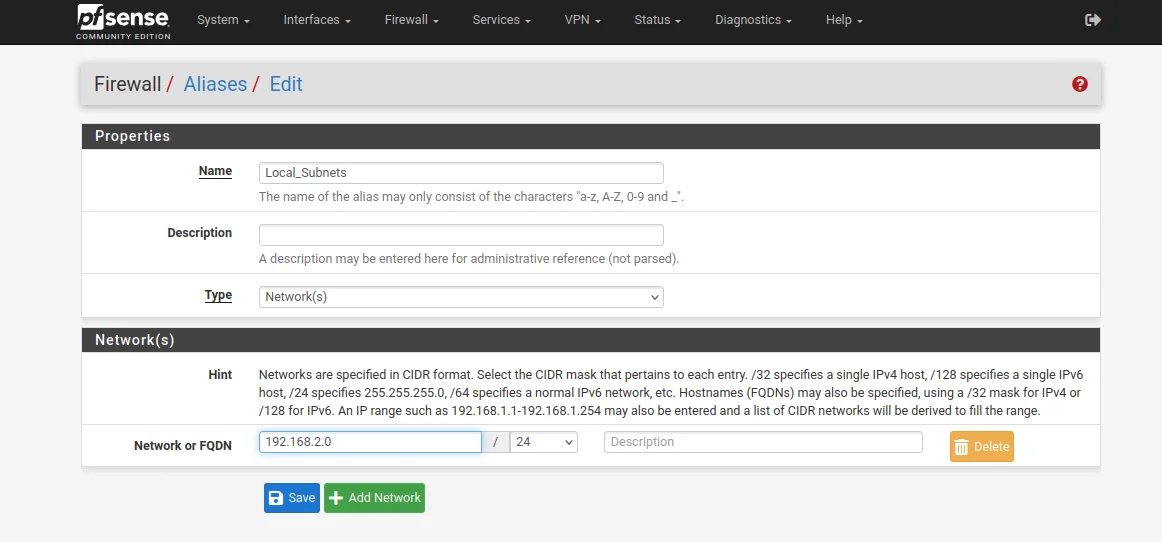
21。完成后,点击保存并应用更改。
22。然后,转到防火墙>;网络地址转换>出站。
23。将模式设置为手动,然后单击保存并应用更改。
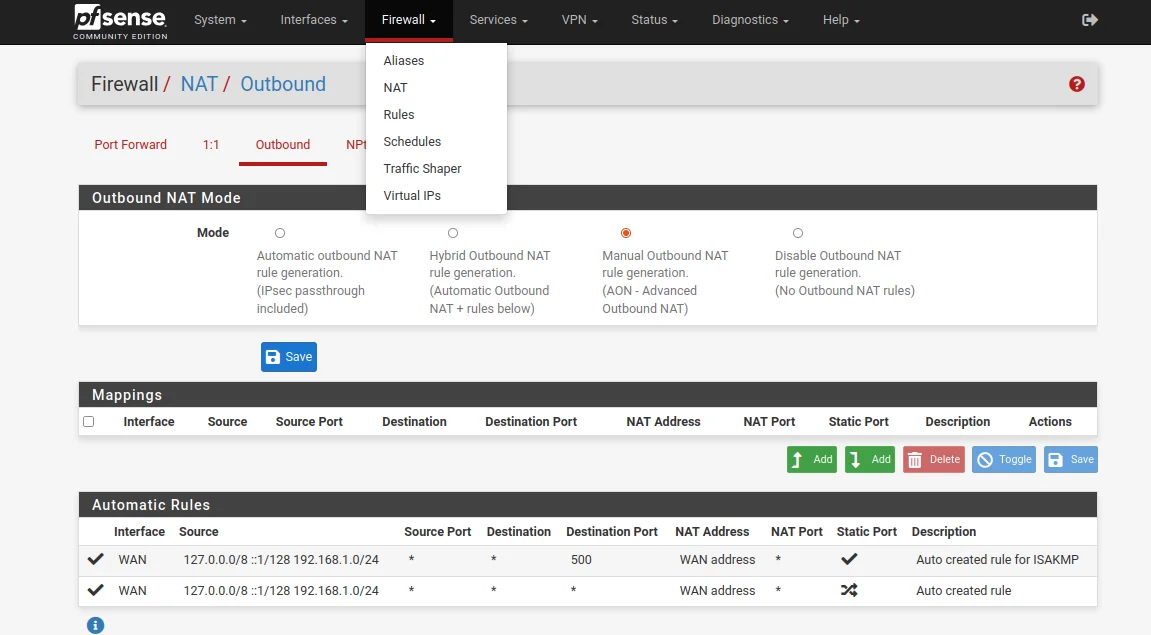
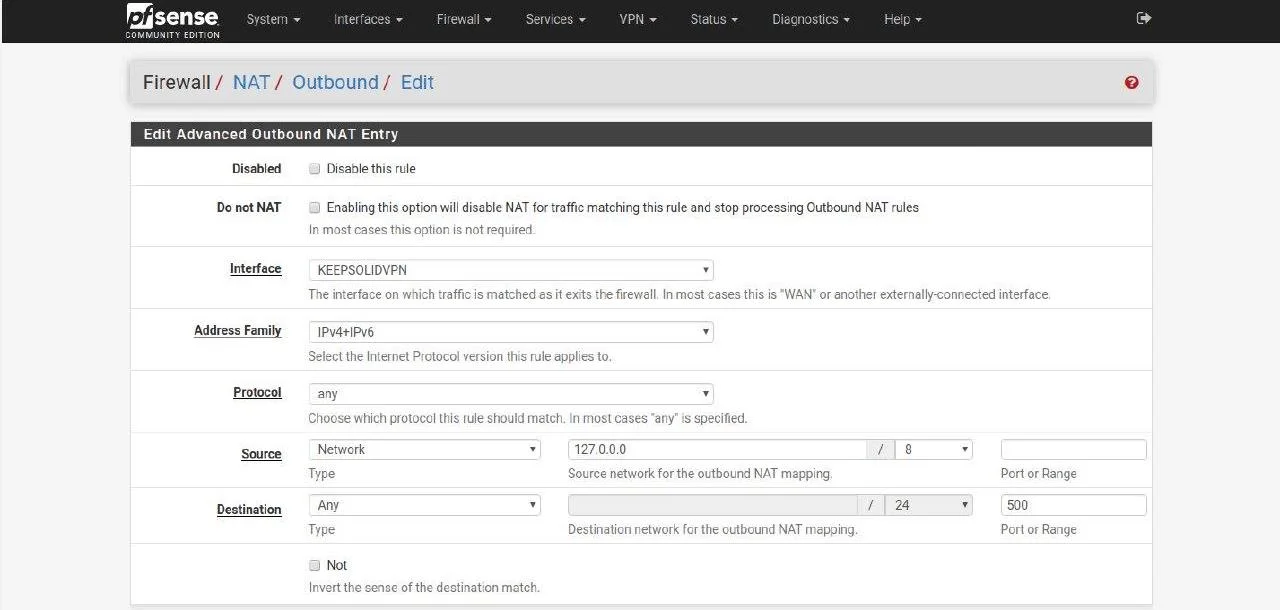
24。之后,您必须复制 WAN 连接。
点击


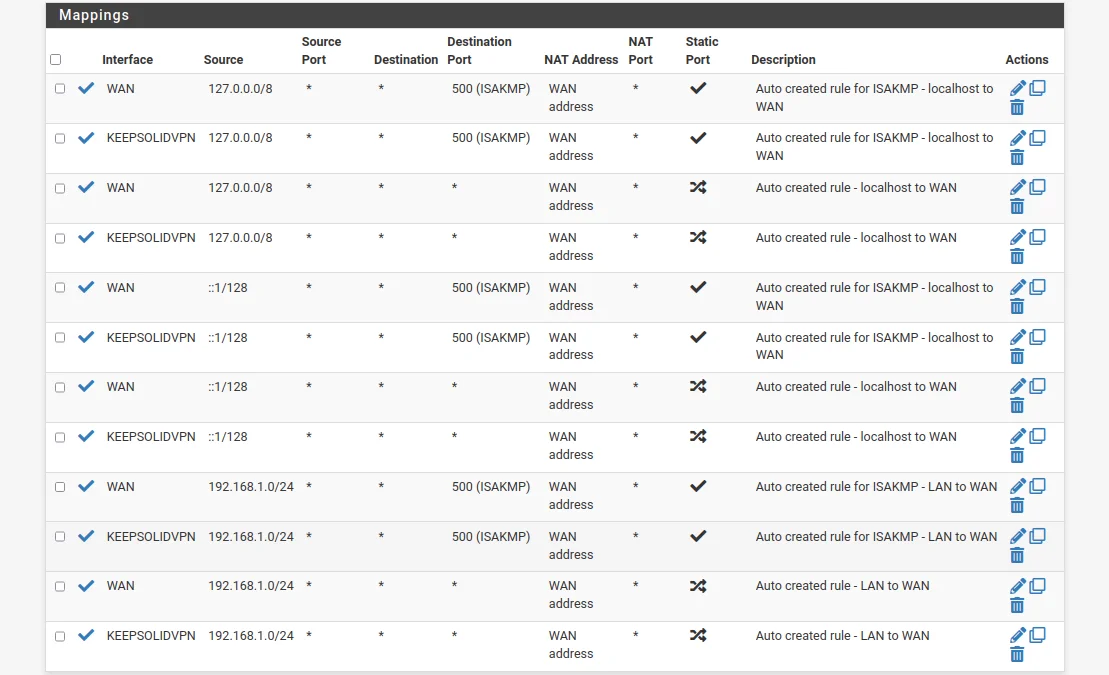
您的映射列表应如下所示:
25。转到防火墙>规则> LAN,然后单击添加。
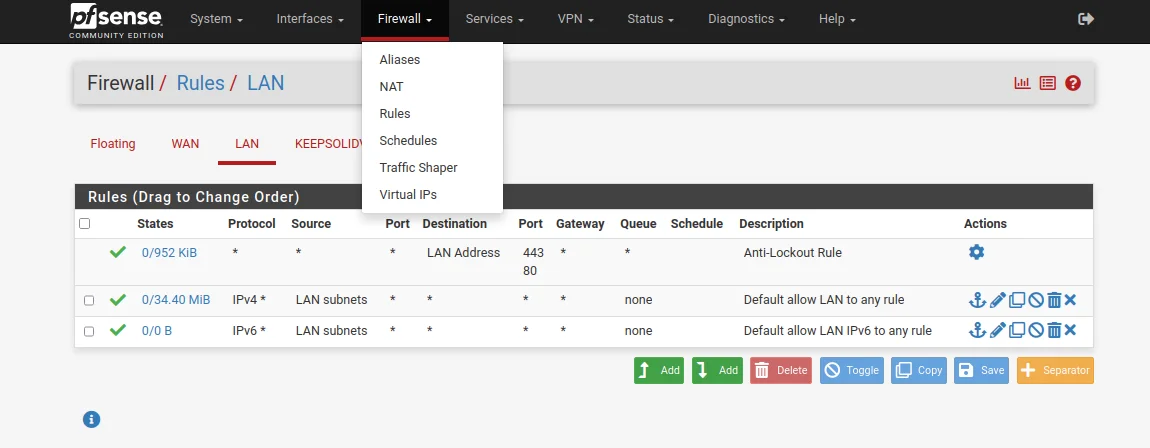
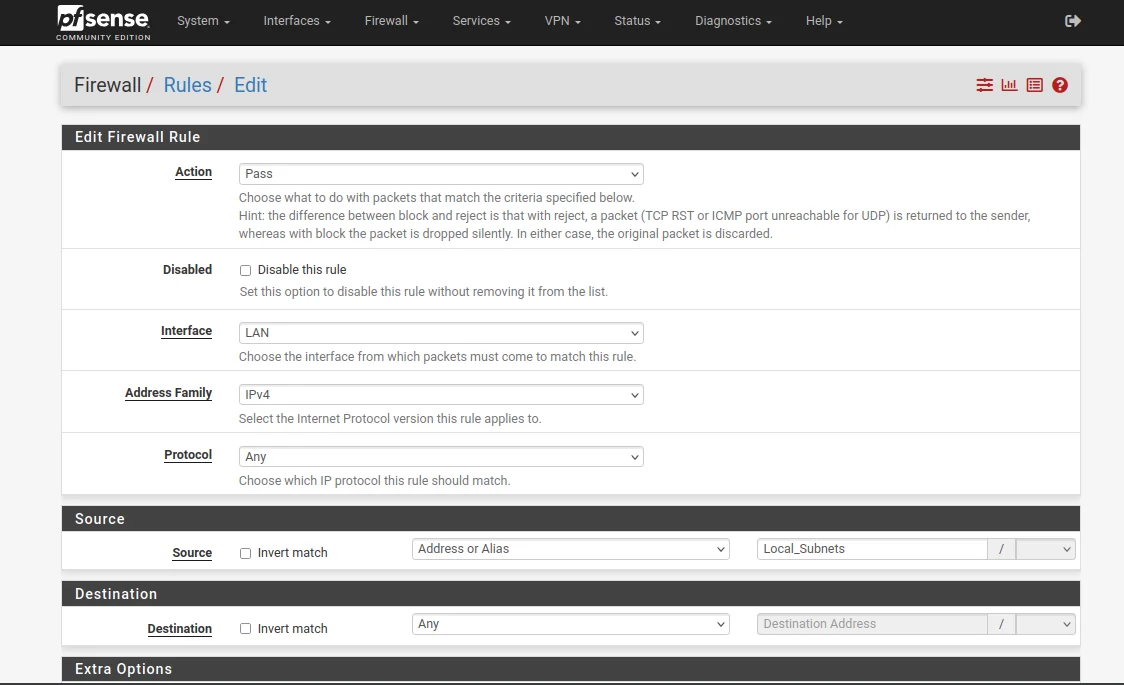
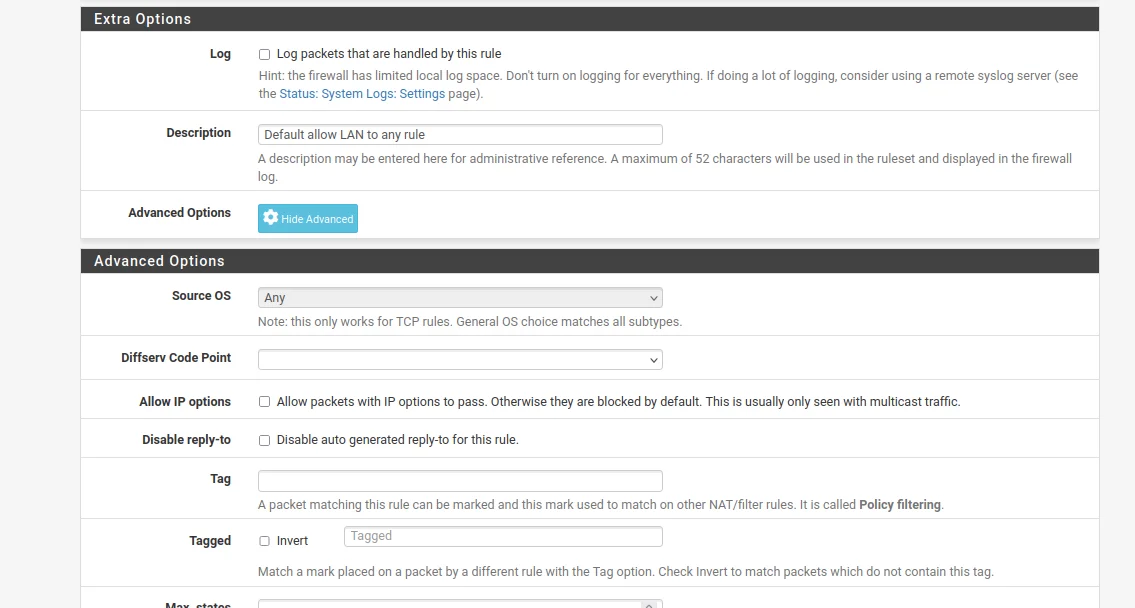
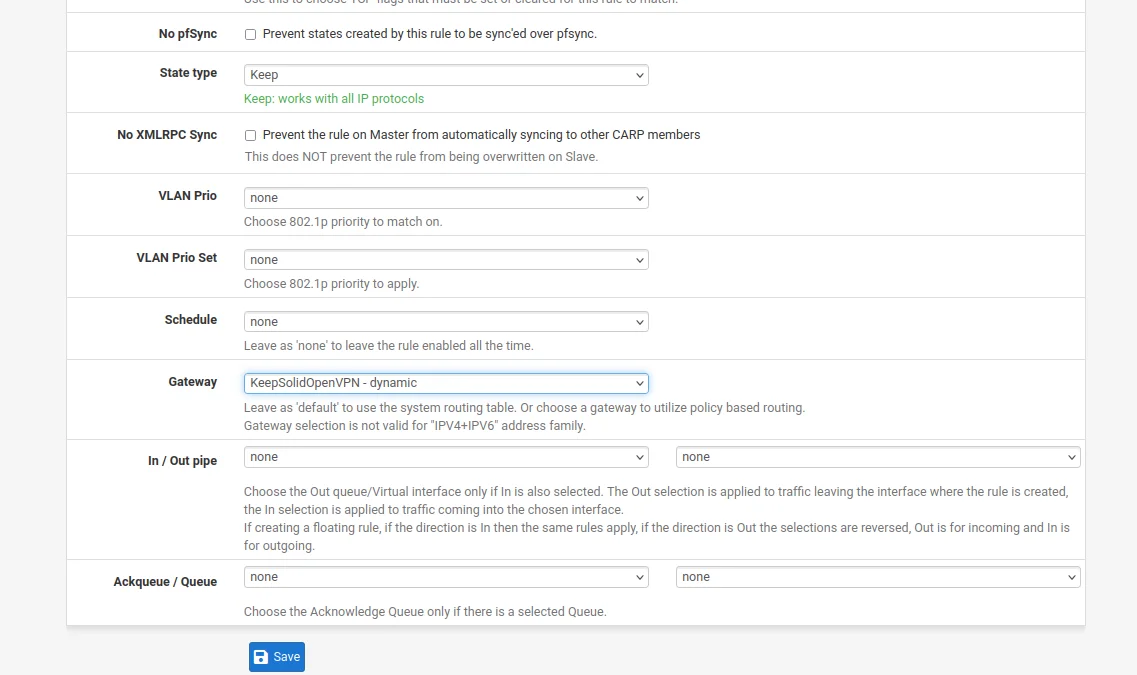
27。作为完成 pfSense VPN 配置的最后一步,请转到诊断 >重新启动并等待片刻,让您的 pfSense 路由器重新启动。