pfSense OpenVPN 構成ガイド
VPN Unlimited ユーザー向け
さまざまなプラットフォームに VPN Unlimited をインストールする方法とKeepSolid ID を作成
さまざまなプラットフォームでの詳細なインストール ガイド:
- macOS 10.14 以降に VPN Unlimited をインストールする方法 (スタンドアロン バージョン)
- macOS 10.14 以降 (App Store バージョン) に VPN Unlimited をインストールする方法
- iOS で VPN Unlimited をインストールして使い始める方法
- Android に VPN 無制限アプリケーションをインストールする方法
- Windows XP SP3 に VPN Unlimited アプリケーションをインストールする方法
- Windows 7 に VPN 無制限アプリケーションをインストールする方法
- Windows 8/8.1 で VPN 無制限アプリケーションを設定する方法
- Windows 10 に VPN Unlimited アプリをインストールして使い始める方法
- Linux に VPN Unlimited をインストールする方法
新しい KeepSolid ID を作成する方法
<オル>初めて VPN サーバーに接続すると、VPN 構成の追加と VPN プロファイルのダウンロードを許可するように求められます。 詳細については、さまざまなプラットフォームに VPN Unlimited をインストールする方法について、上記のマニュアルを参照してください。
pfSense を VPN 保護でカバーし、接続されているすべてのデバイスを保護したいですか?包括的なチュートリアルを使用して、pfSense OpenVPN® クライアントを構成します。 pfSense 2.4.4 ルーターで OpenVPN プロトコルを使用して VPN 接続をセットアップする手順を説明します。
OpenVPN プロトコルの詳細については、詳細な記事「OpenVPN プロトコルとは」をご覧ください。
私。 pfSense VPN セットアップ用の OpenVPN 構成を取得
pfSense OpenVPN をセットアップする前に、KeepSolid ユーザー オフィスで OpenVPN 設定を取得し、構成ファイルをダウンロードする必要があります。このためには、チュートリアルで説明されているいくつかの簡単な手順を実行してください。
II. pfSense OpenVPN クライアント
をセットアップする
必要な VPN 構成をすべて取得したら、以下の手順を注意深く実行してください。
1. pfSense ルーター インターフェイスを開き、[システム] > [システム] に移動します。証明書 >認証局を選択し、追加をクリックします。
ルーター インターフェースにアクセスする方法がわからない場合は、ルーター IP の確認方法に関する手順を確認してください。
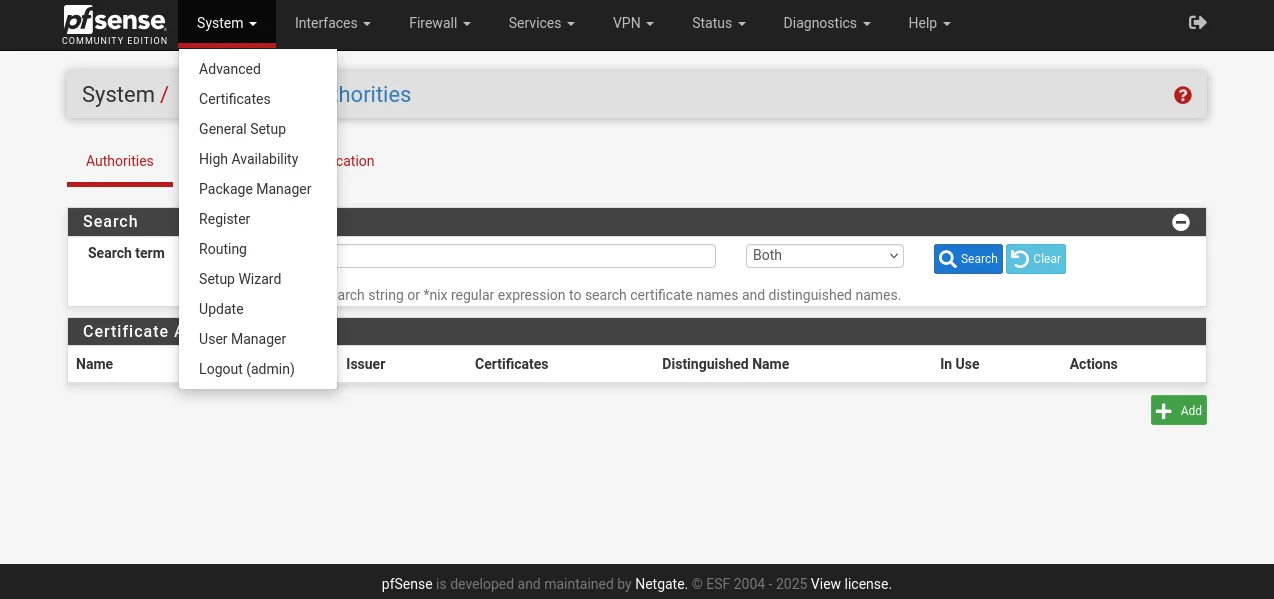
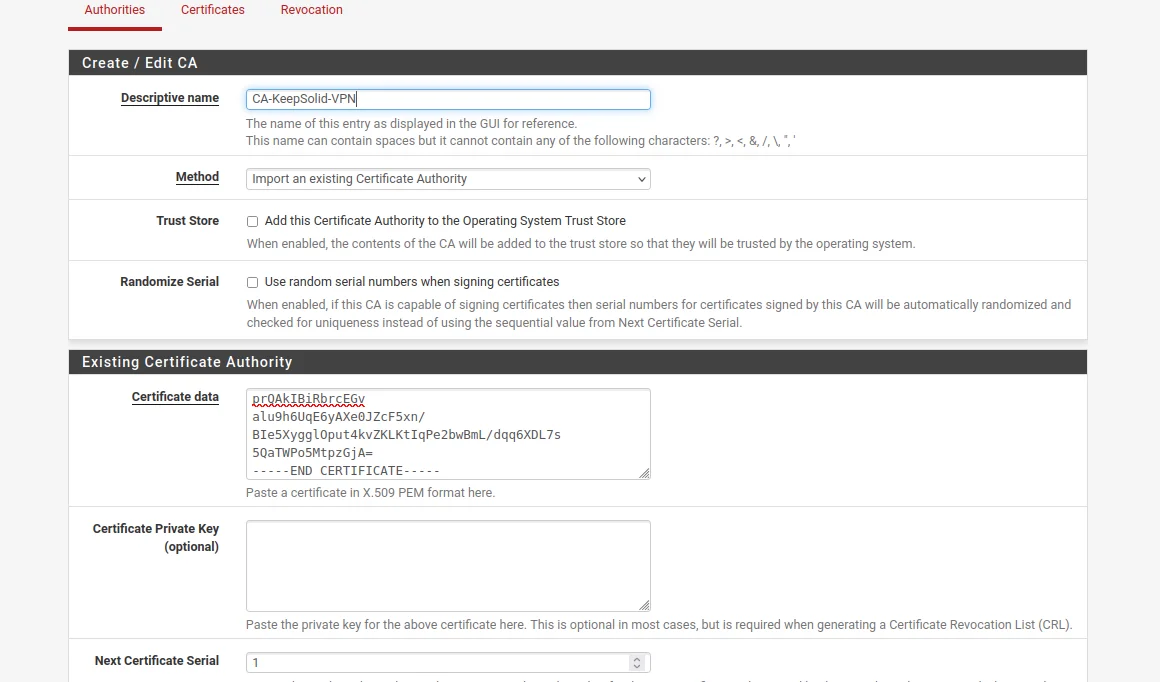
2.次のフィールドに入力します。
-
<リ>
わかりやすい名前: 任意の名前を入力します
<リ>方法: [既存の認証局をインポートする] を選択します
<リ>証明書データ: <CA> と <CA> の間に表示される構成ファイルのテキストを貼り付けます。 </CA> (BEGIN CERTIFICATE 行と END CERTIFICATE 行を含む)
<リ>次の証明書のシリアル: 任意の番号を入力します
3.終了したら、[保存] をクリックします。
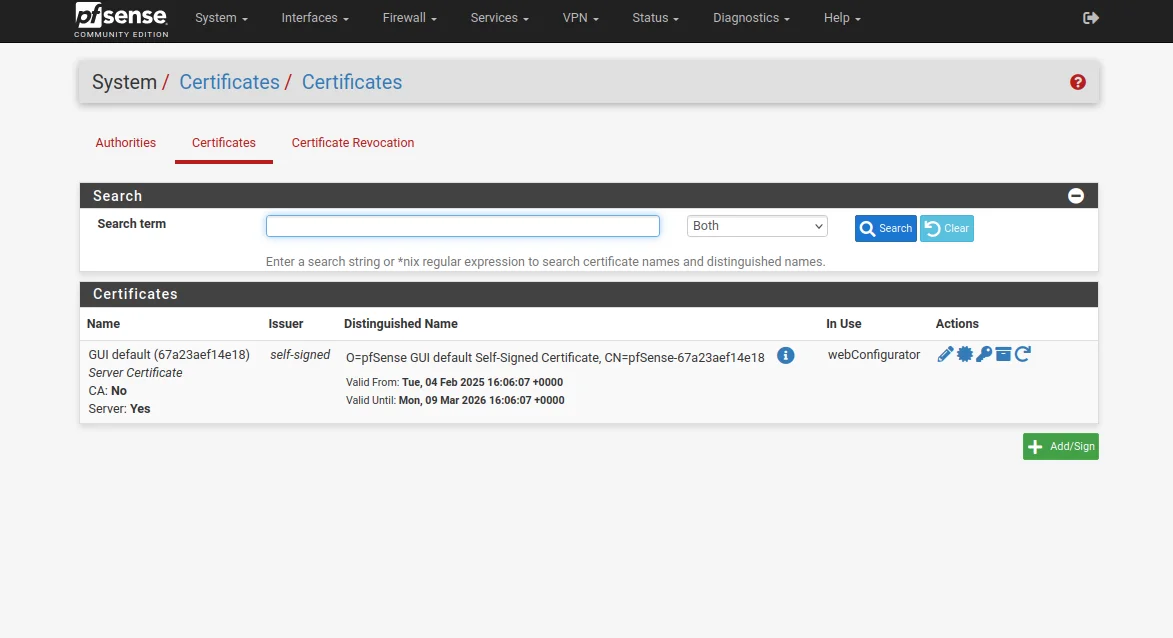
4. システム > に移動します。 証明書 >証明書を選択し、追加をクリックします。
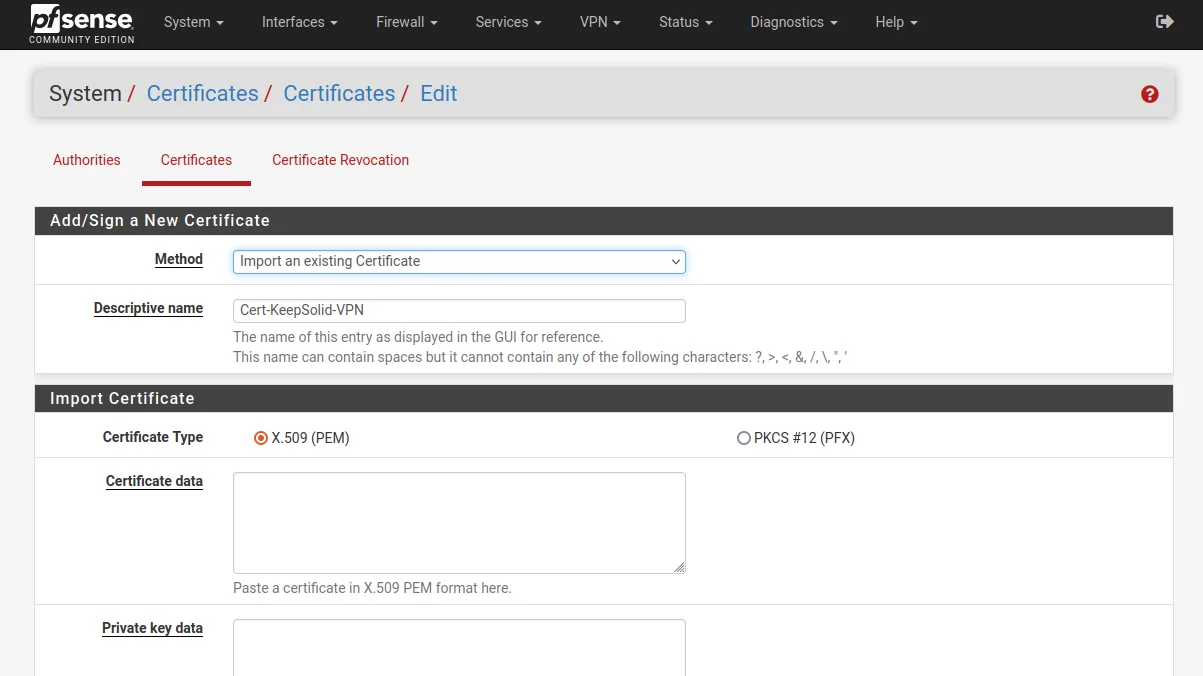
5.次の方法でフィールドに入力します。
-
<リ>
わかりやすい名前: 任意の名前を入力します
<リ>方法: [既存の認証局をインポートする] を選択します
<リ>証明書データ: <CERT> と <CERT> の間に表示される構成ファイルのテキストを貼り付けます。 </CERT> (BEGIN CERTIFICATE 行と END CERTIFICATE 行を含む)
<リ>秘密キー データ: <KEY> の間に表示される構成ファイルのテキストを貼り付けます。 </KEY> (BEGIN PRIVATE KEY 行と END PRIVATE KEY 行を含む)
6.完了したら、[保存] をクリックします。
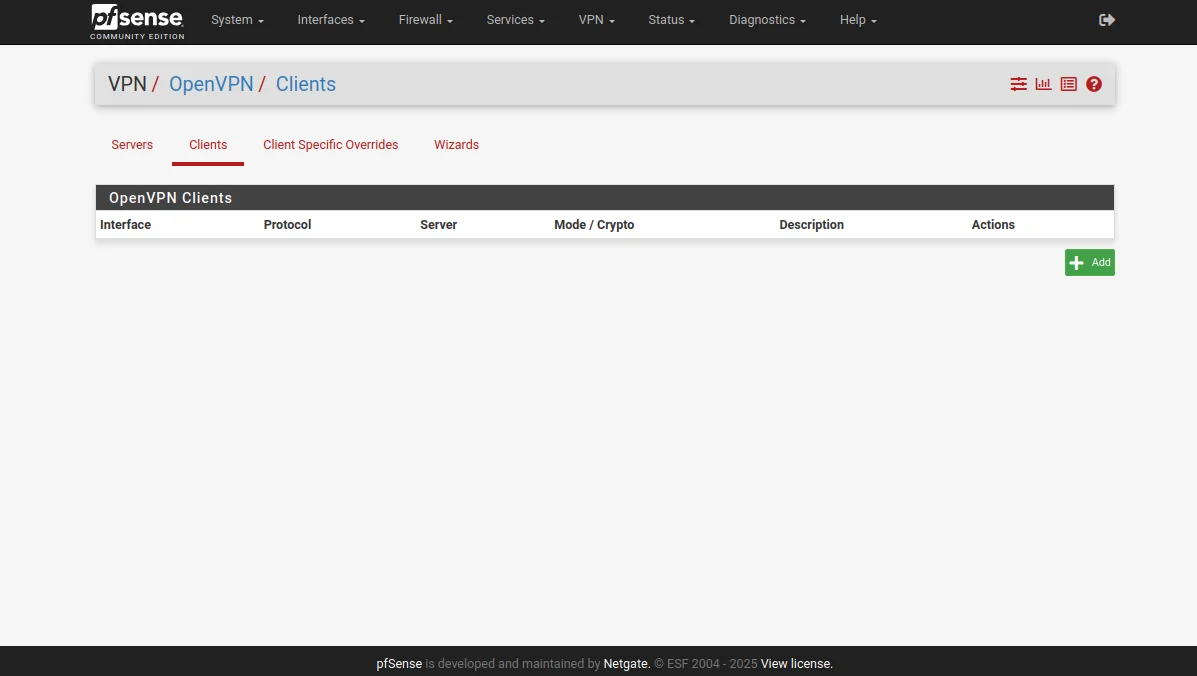
7. VPN > に移動します。 OpenVPN >クライアントをクリックし、追加をクリックします。
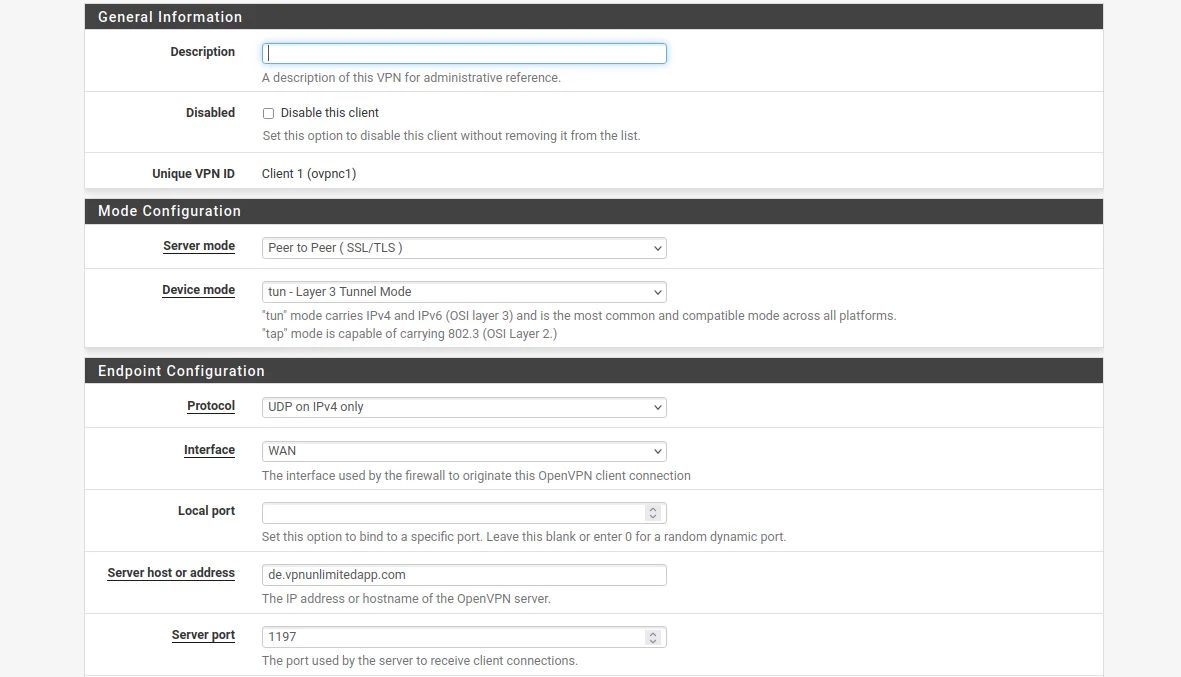
8.以下に示すように、pfSense OpenVPN クライアントの一般情報セクションを完了します。ご覧のとおり、ほとんどのフィールドはデフォルトのままです。
参考: 新しいバージョンの pfSense で DNS に問題が発生し、OpenVPN クライアントが正常に動作しない場合は、設定でサーバー ホストまたはアドレスとしてドメイン名ではなく IP アドレスを指定していることを確認してください。 pfSense の最近のバージョンの DNS 実装機能により、VPN サーバーの名前解決で問題が発生する可能性があるため、これが必要になる場合があります。
- このクライアントを無効にする: チェックを外したままにしておきます
- サーバー モード: ピアツーピア (SSL/TLS)
- プロトコル: IPv4 上の UDP のみ
- デバイス モード: tun – レイヤ 3 トンネル モード
- インターフェース: WAN
- ローカルポート: フィールドは空白のままにしておきます
- サーバーのホストまたはアドレス: 選択した VPN サーバーのアドレスを入力します(以前に生成した OpenVPN 構成の [ドメイン名] フィールドで確認できます)
- サーバーポート: 1197
- プロキシ ホストまたはアドレス: フィールドは空白のままにしておきます
- プロキシ ポート: 空白のままにします
- プロキシ認証: なし
- 説明: フィールドは空白のままにすることができます
ユーザー認証設定では、何も変更する必要はありません。
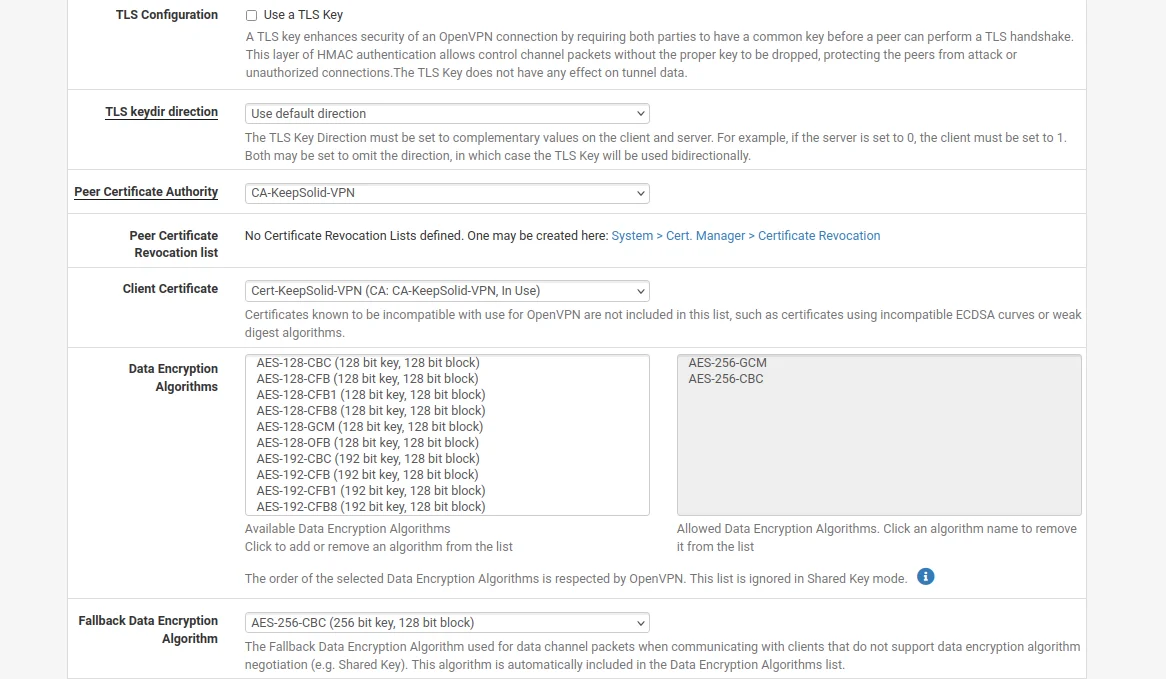
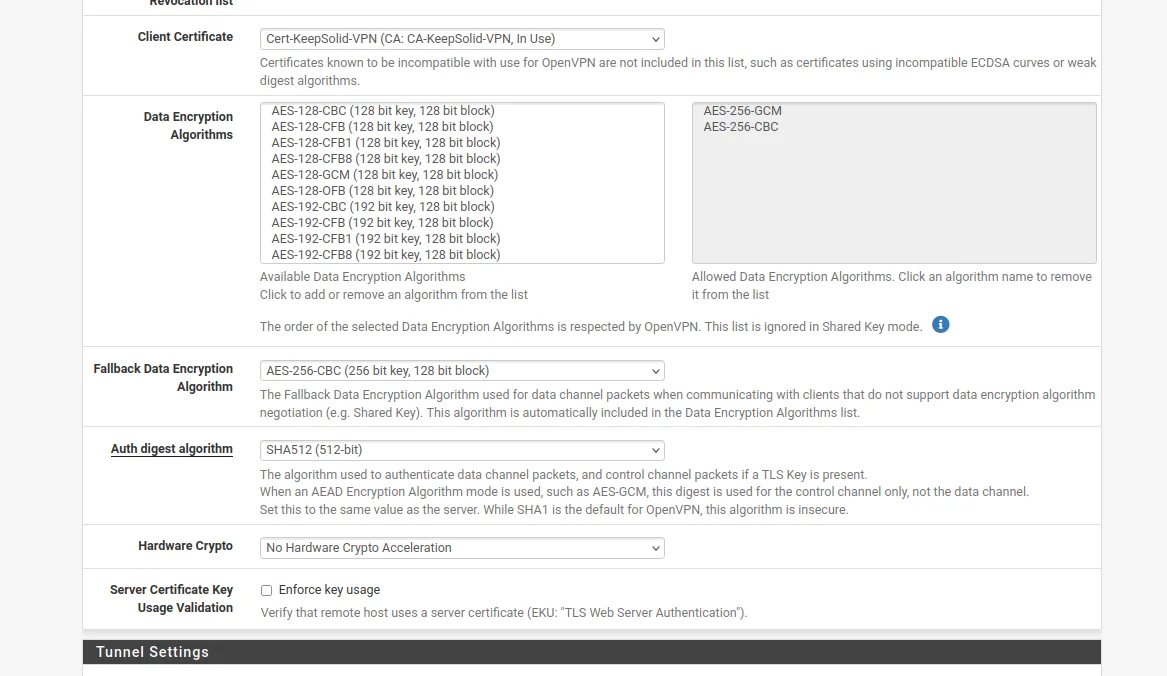
9.次に、暗号化設定に移動し、次の方法でこのセクションを完了します。
- TLS キーを使用する: チェックボックスをオフのままにしておきます
- ピア認証局: 以前に追加した VPN Unlimited 証明書を選択します
- クライアント証明書: ドロップダウン リストで VPN Unlimited 証明書を選択します。
- 暗号化アルゴリズム: AES-256-CBC (256 ビット キー、128 ビット ブロック) オプションを選択します。
- NCP を有効にする: このオプションをオンにします
- NCP アルゴリズム: 利用可能な NCP 暗号化アルゴリズムのリストをスクロールして、AES-256-GCM を見つけます。それをクリックして、右側の [許可された NCP アルゴリズム] リストに追加します。
- 認証ダイジェスト アルゴリズム: SHA512 (512 ビット) を選択します
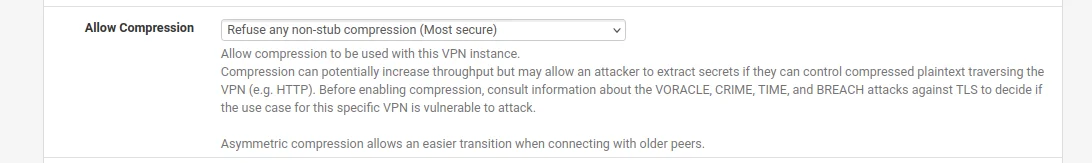
10. pfSense VPN クライアントのトンネル設定で、圧縮を許可に移動し、「非スタブ圧縮を拒否する (最も安全)」を選択して圧縮が無効になっていることを確認します。
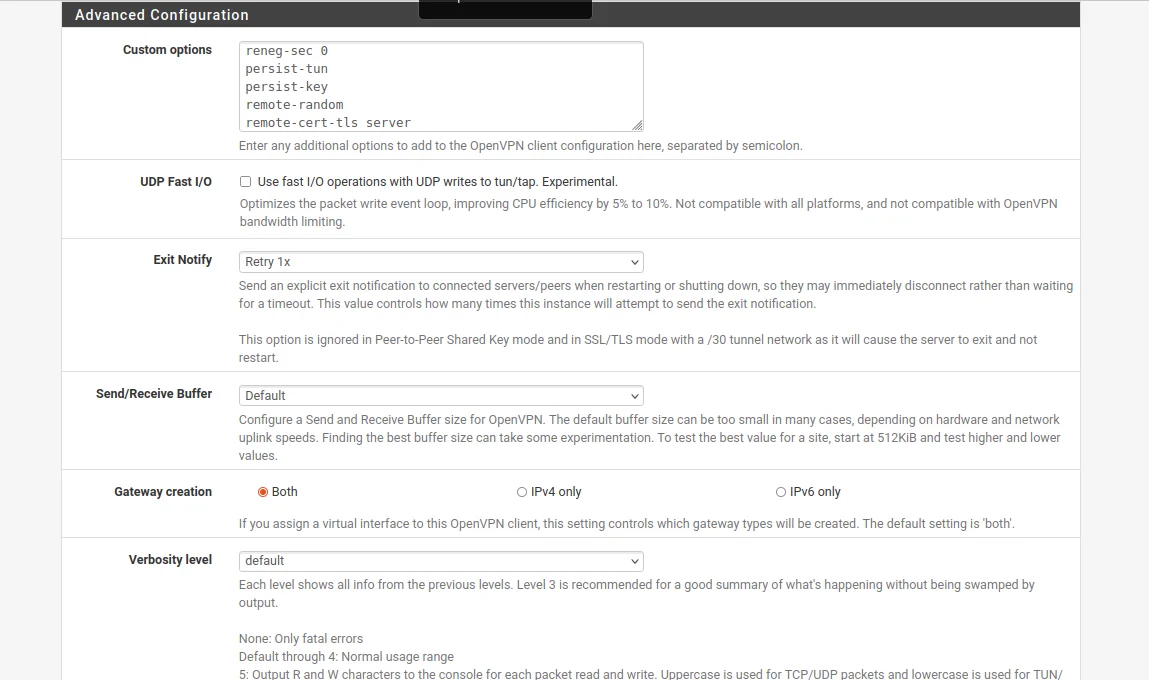
11. [詳細設定] セクションに移動し、 カスタム オプション フィールドに次のデータを入力します。
reneg-sec 0;
persist-tun;
persist-key;
remote-random;
remote-cert-tls サーバー;
route-metric 1;
12.フィールドに入力したら、ページの下部にある [保存] をクリックします。
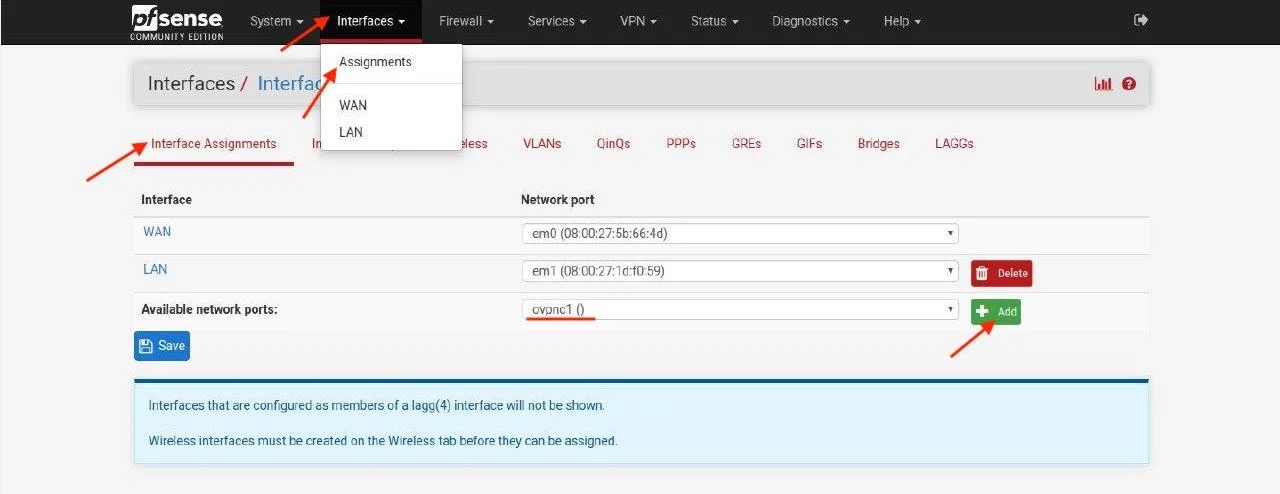
13. インターフェイス > に移動します。割り当てをクリックし、追加をクリックします。
ネットワーク ポート名はおそらく ovpnc1 という名前になります。新しいインターフェースが ovpnc1 として選択されていることを確認してください (他の ovpn インターフェースがあるかどうかに応じて、ovpnc2、ovpnc3 などにすることができます)。
14.終了したら、[保存] をクリックします。
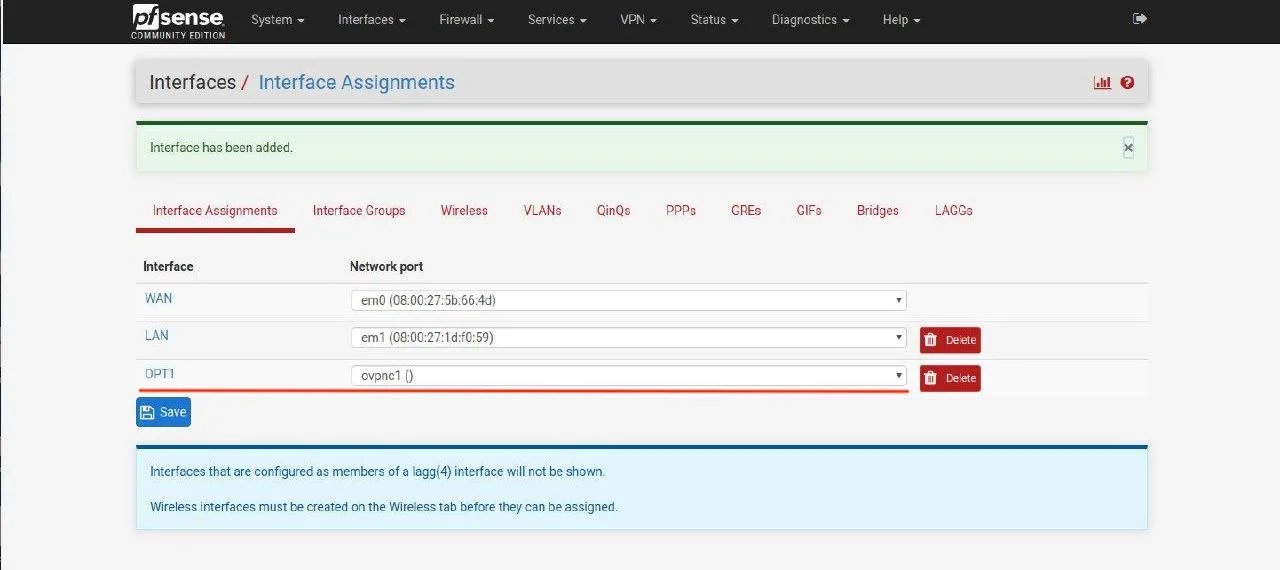
15. インターフェイス > に移動します。 OPT1 (前のステップで作成した新しいインターフェース名)。
以下に示すようにフィールドに入力します。ご覧のとおり、ほとんどの項目は空のままにしておく必要があります。
-
<リ>
有効: インターフェイスを有効にする
のチェックボックスを設定します。 <リ>説明: 任意の名前を入力します (例: KeepSolid-VPN)
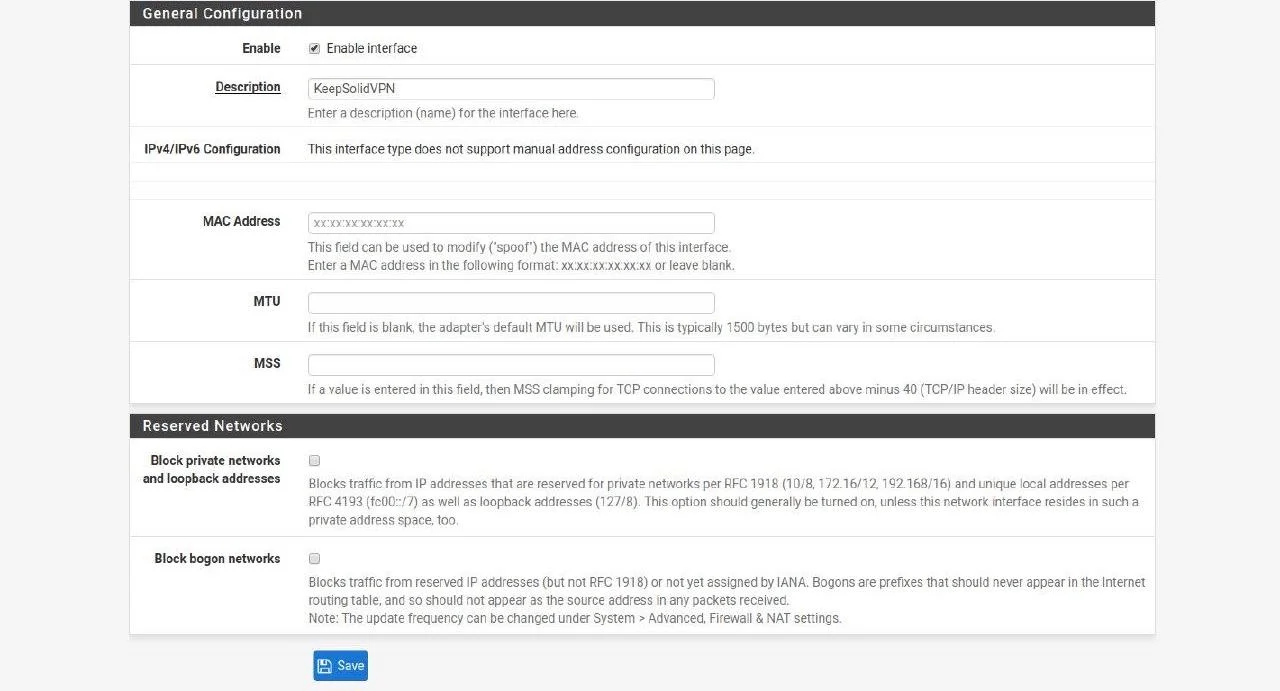
16.その他の変更は必要ありません。 [保存] をクリックし、[変更を適用] をクリックします。
17. システム > に移動します。ルーティングをクリックし、追加をクリックします。
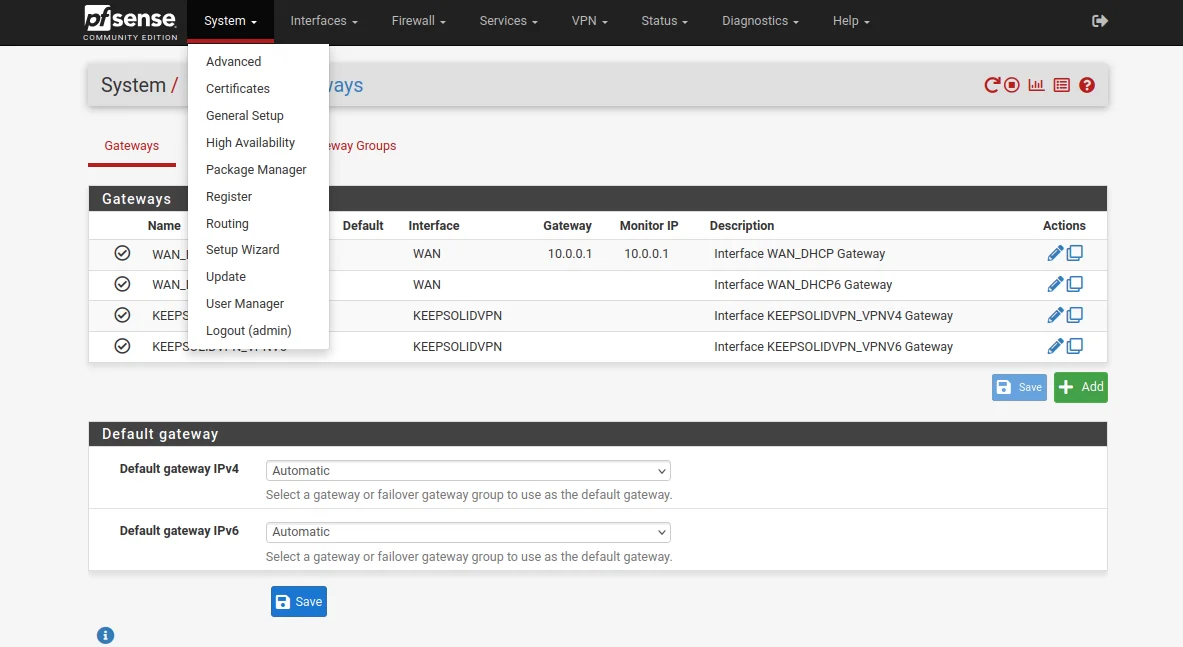
18.以下に示すように、pfSense VPN ゲートウェイのフィールドに入力し、[保存] をクリックし、[変更を適用] をクリックします。
ご覧のとおり、ほとんどのフィールドはデフォルトのままか空のままです。
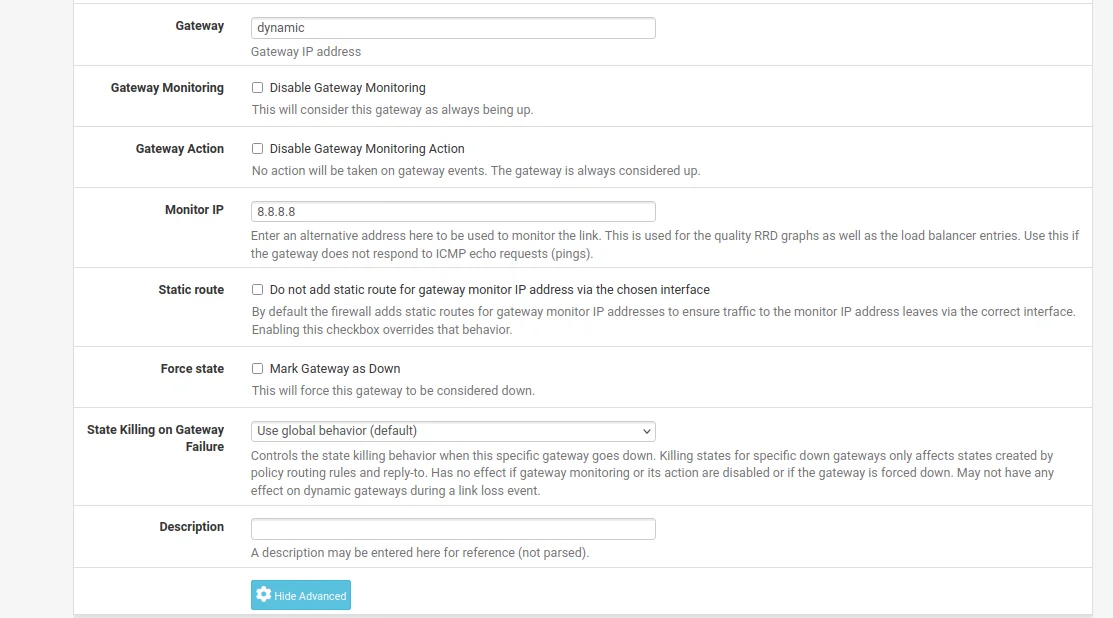
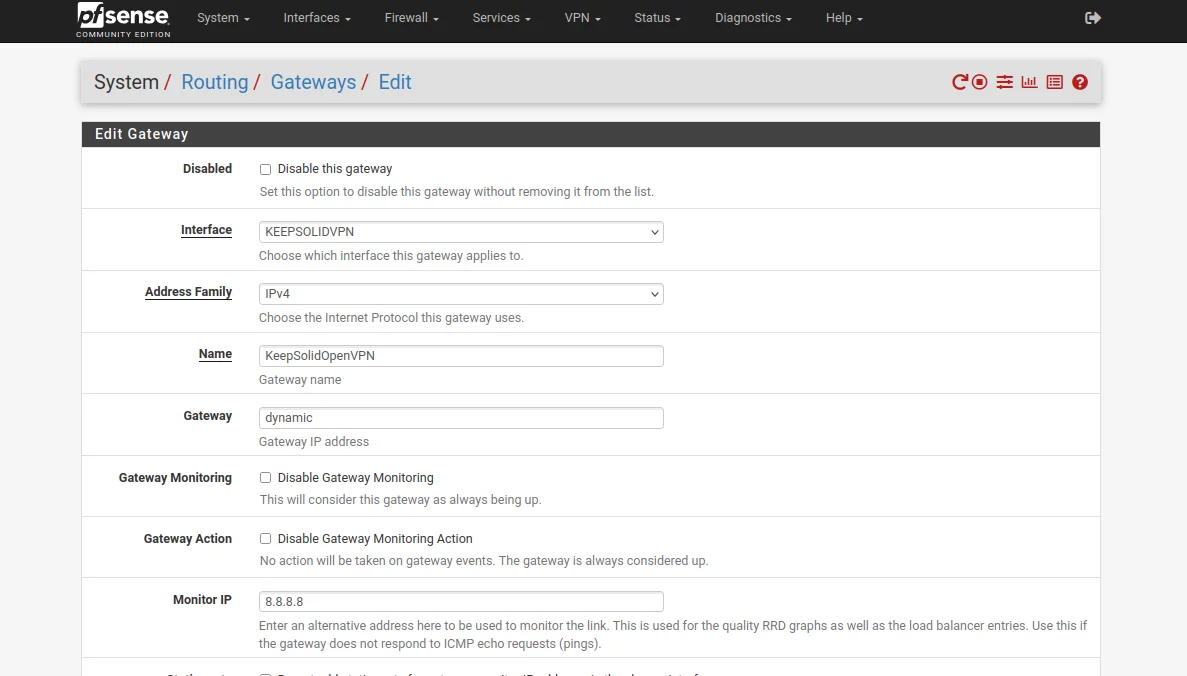
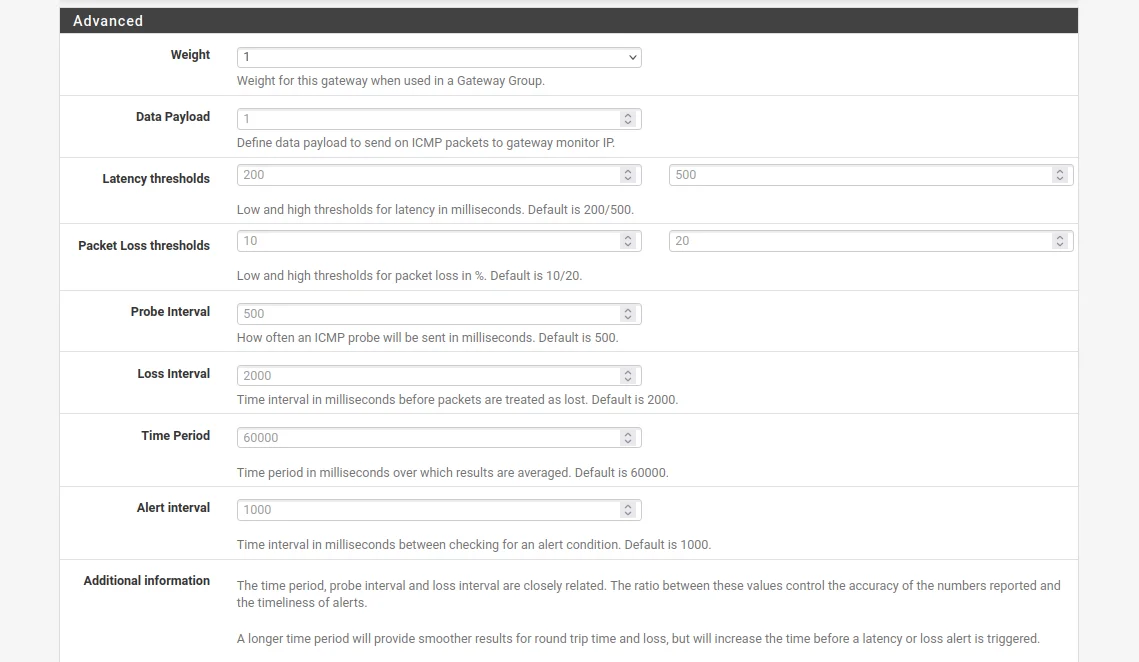
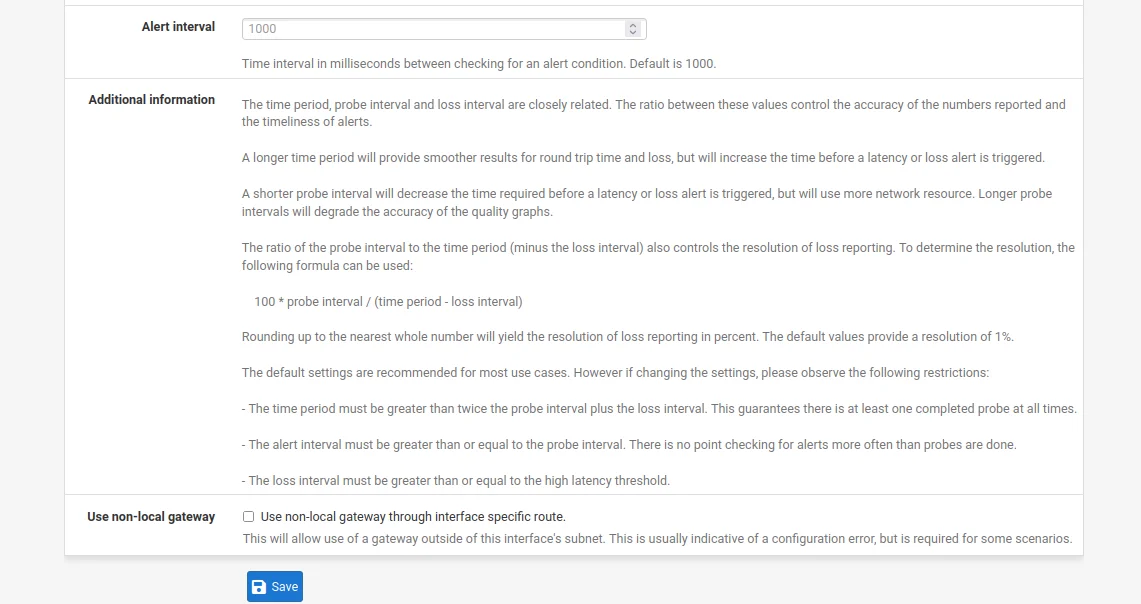
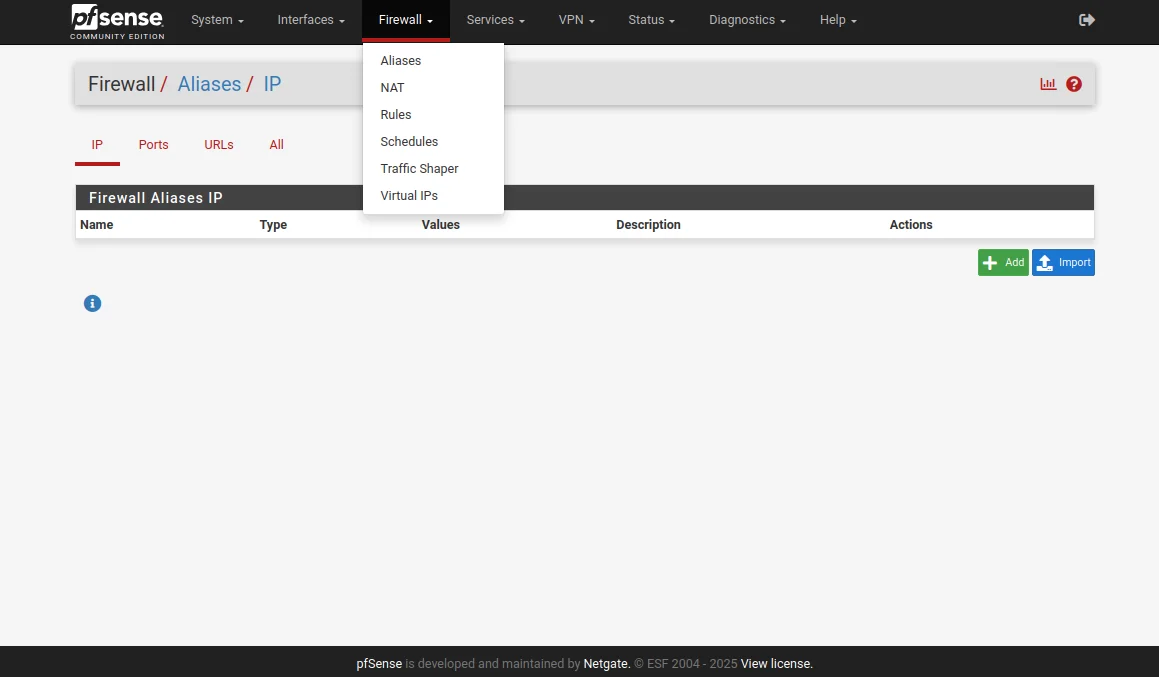
19. ファイアウォール > に移動します。エイリアス > IPを選択し、追加をクリックします。
20.以下に示すようにフィールドに入力します。
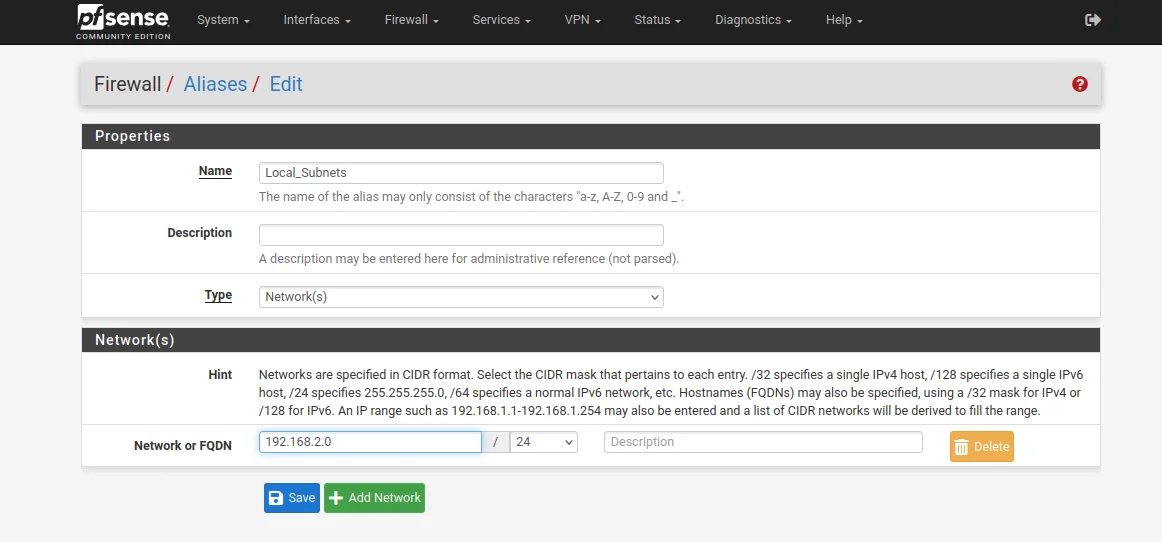
21.終了したら、[保存] をクリックし、[変更を適用] をクリックします。
22.次に、ファイアウォール > に移動します。 NAT >アウトバウンド。
23.モードを手動に設定し、保存して変更を適用をクリックします。
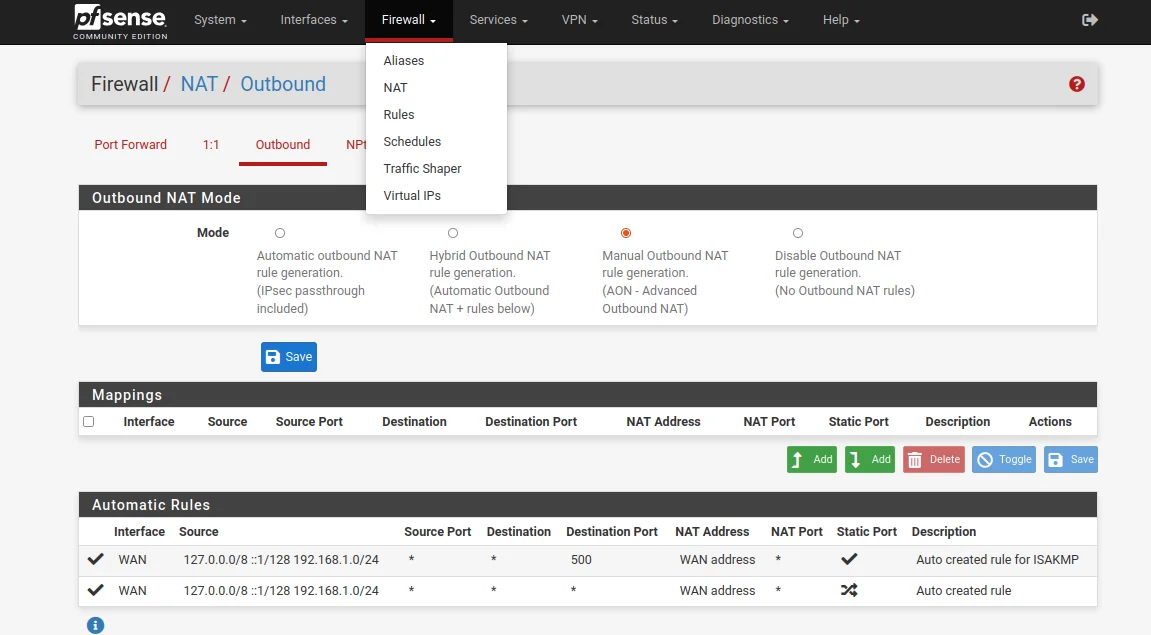
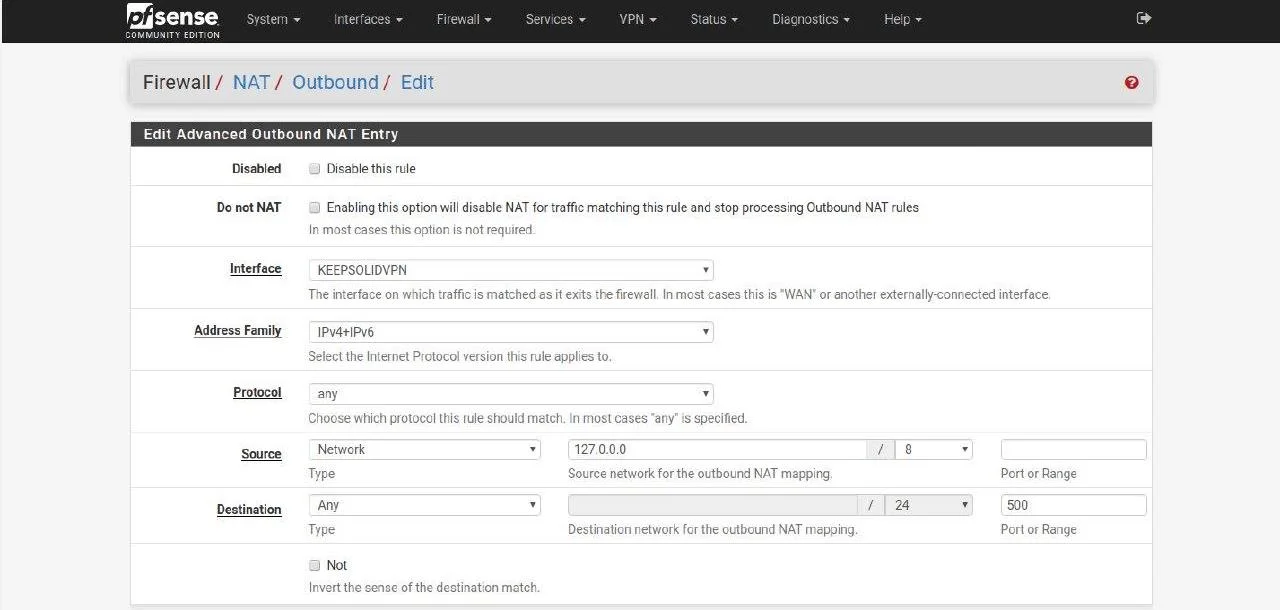
24.その後、WAN 接続のコピーを作成する必要があります。


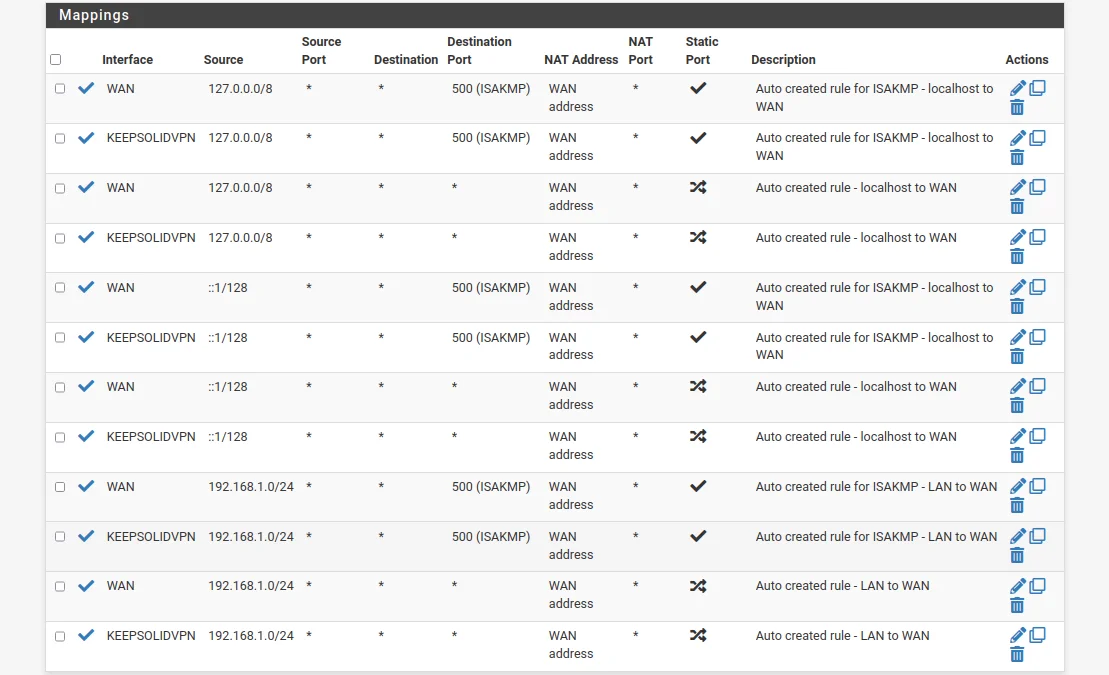
マッピング リストは次のようになります:
25. ファイアウォール > に移動します。ルール> LANを選択し、追加をクリックします。
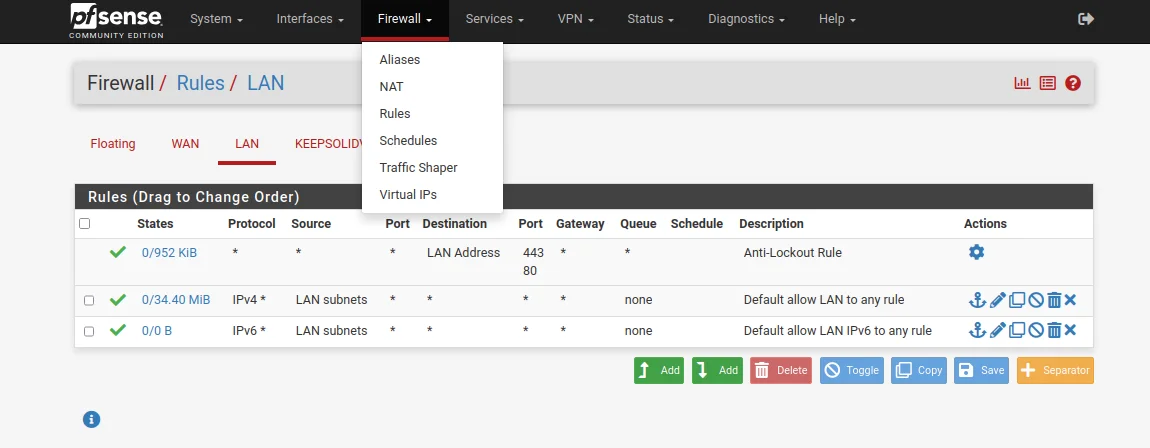
26.以下のスクリーンショットに示すようにフィールドに入力し、保存をクリックします。ほとんどのフィールドはデフォルトのままか空のままです。
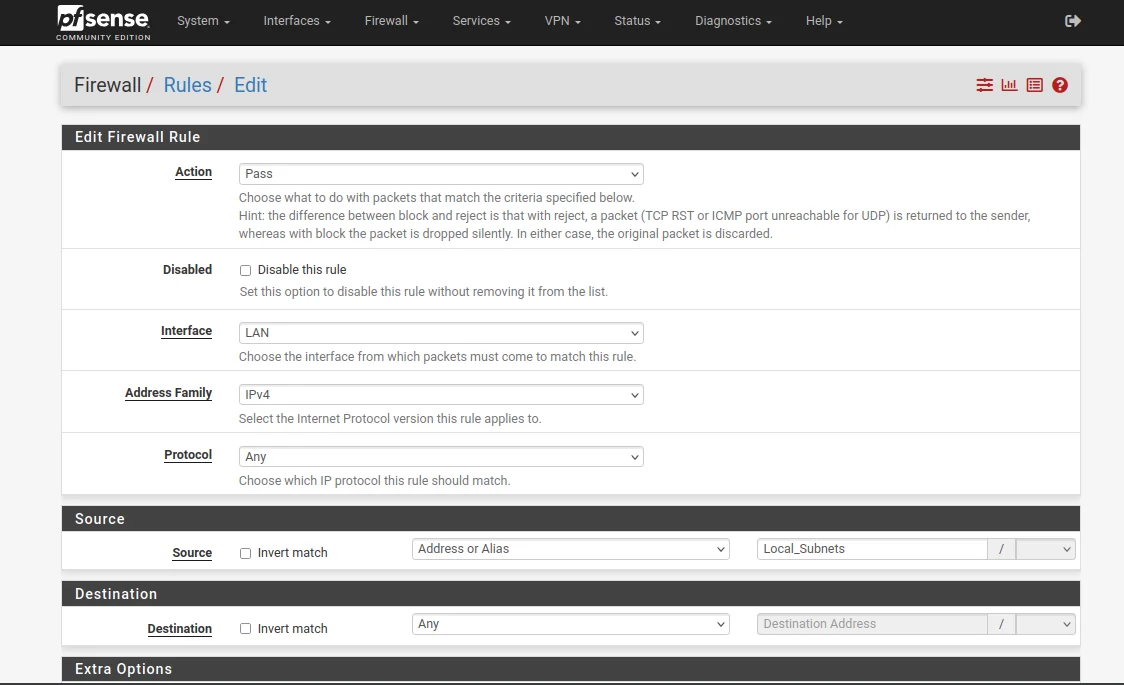
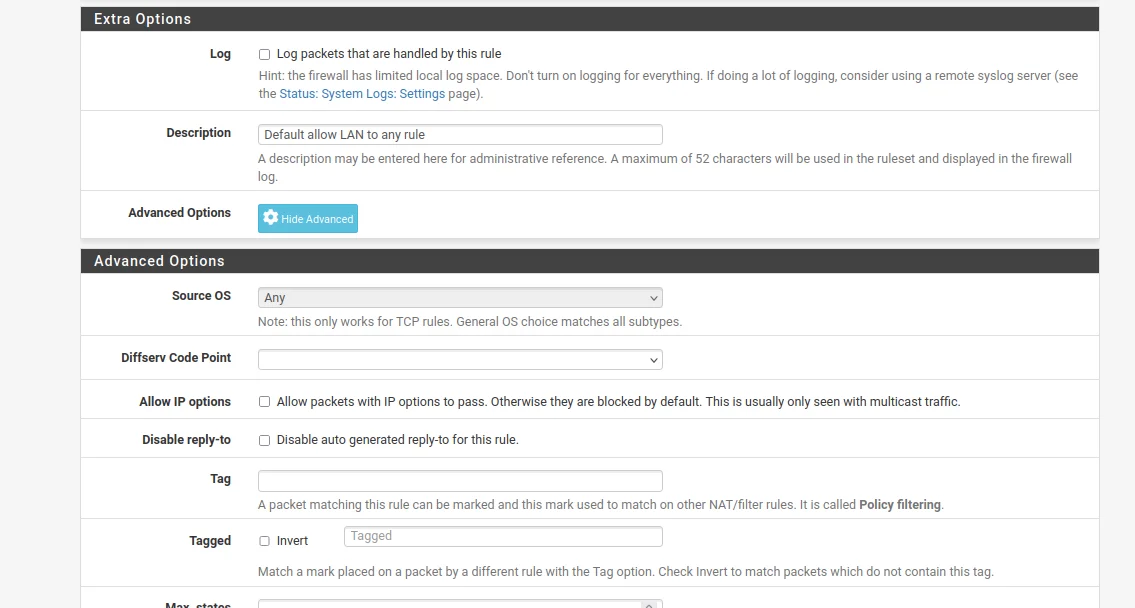
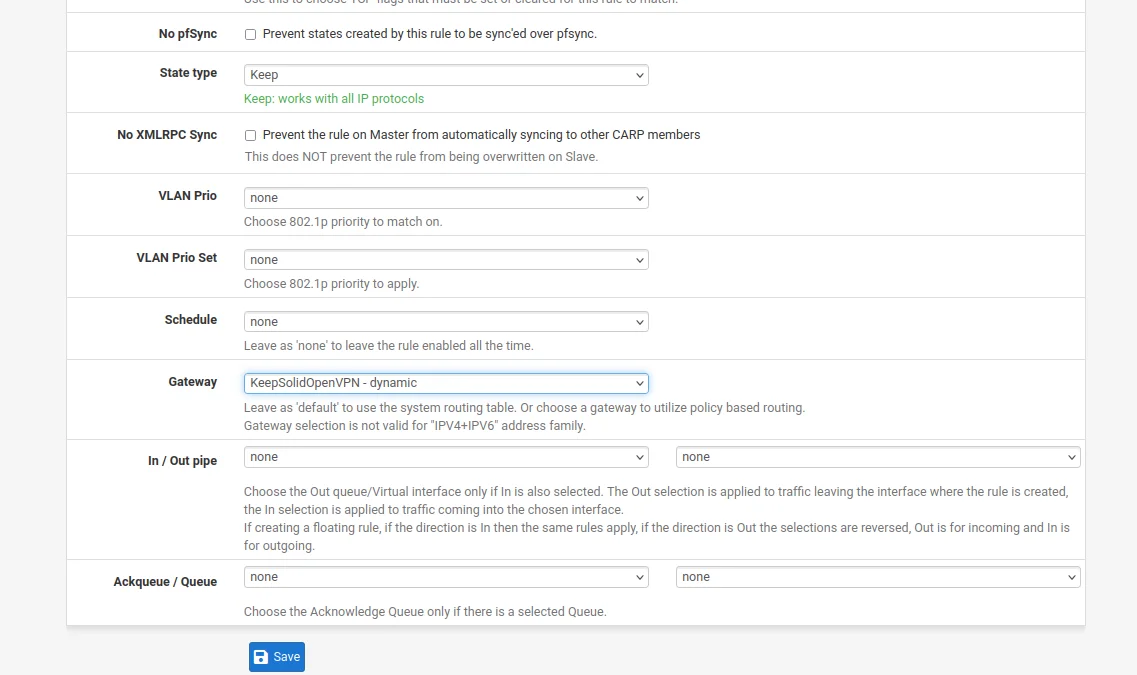
27. pfSense VPN 構成を完了する最後のステップとして、[診断] > [診断] に移動します。再起動し、pfSense ルーターが再起動するまでしばらく待ちます。
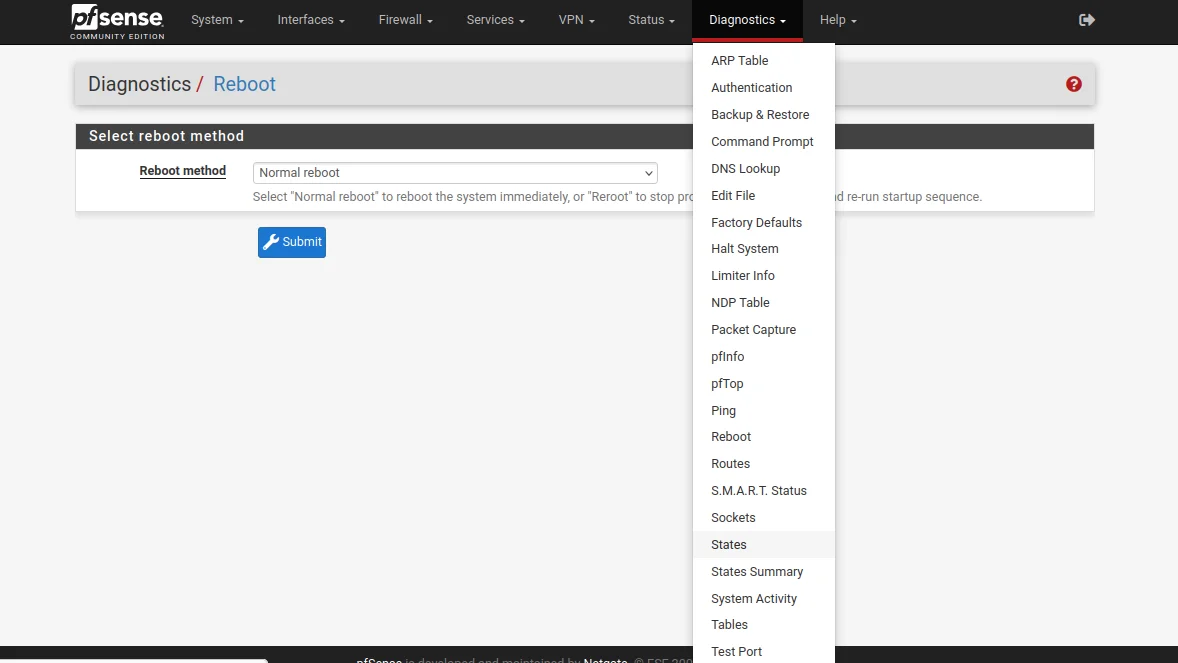
それだけです! pfSense VPN のセットアップが完了し、pfSense ルーターで OpenVPN 接続が実行されるようになりました。他のデバイスの VPN 設定ガイドが必要な場合は、必ずマニュアル ページをチェックして、必要なガイドを見つけてください。何かお手伝いが必要ですか?お気軽にカスタマー サポートまでご連絡ください。喜んでサポートさせていただきます。
「OpenVPN」は OpenVPN Inc. の登録商標です。


